网站备份文件泄露:.sql、.zip 与 .env 暴露路径自查与访问拦截
备份文件落在网站根目录就可能被直接下载。本文给出 .sql、.zip 与 .env 三类暴露路径的自查命令、访问日志取证方法、Nginx 与 Apache 拦截规则,以及清理后的密码轮换与长期备份存放方式。
备份文件落在网站根目录就可能被直接下载。本文给出 .sql、.zip 与 .env 三类暴露路径的自查命令、访问日志取证方法、Nginx 与 Apache 拦截规则,以及清理后的密码轮换与长期备份存放方式。
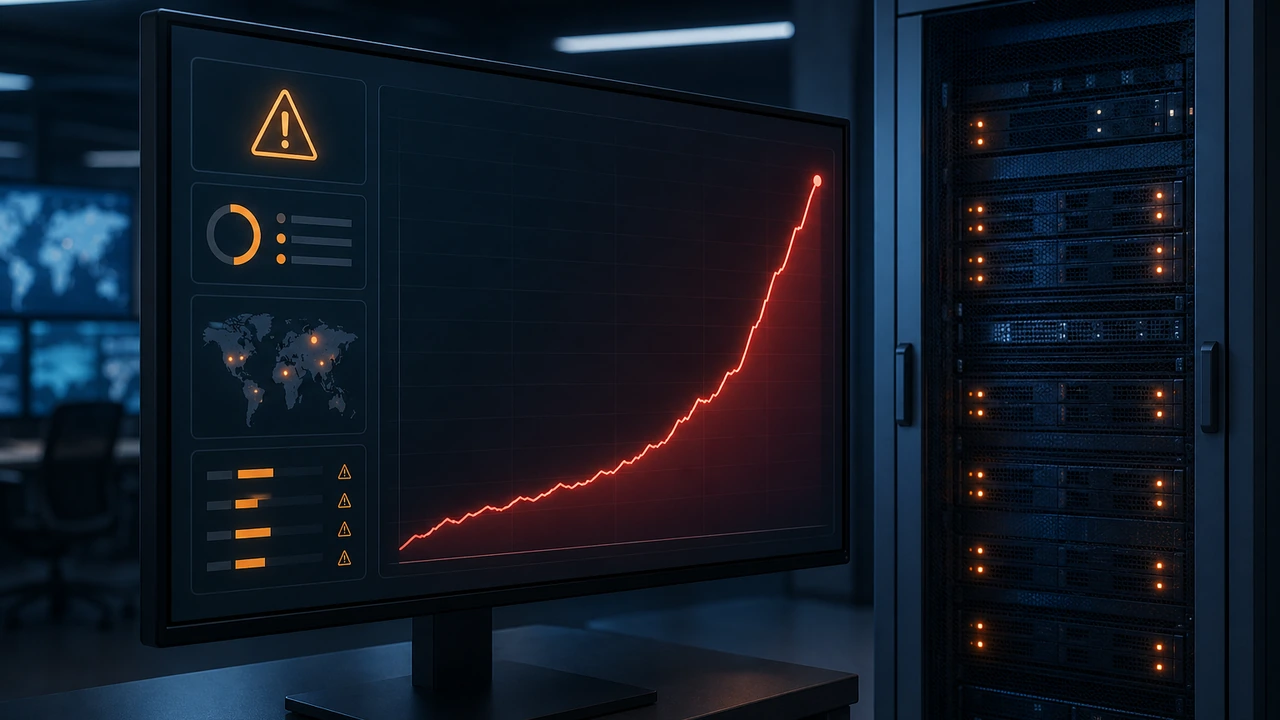
网站半夜卡死、连接数暴涨、CPU 被打满,多半是 CC 攻击。本文用真实复盘讲清 CC 攻击的表现如何确认、怎样用 netstat 和访问日志定位攻击源,以及 Nginx 限流与防火墙规则的应急配置和验证方法。
手把手教你完成 Apache 到 Nginx 的迁移:虚拟主机、重写规则、PHP 处理方式如何转换,迁移前后性能差异怎么验证,附完整配置对照与回滚方案。
手把手讲解如何把网站从 Apache 平稳迁移到 Nginx:性能差异原因、虚拟主机与伪静态配置对照、PHP-FPM 对接、灰度切换验证与回滚方案,帮助你降低迁移风险,避免上线后才发现页面异常。
本文教你用 Nginx 的 User-Agent 规则和 limit_req 频率限制屏蔽恶意爬虫,包含可直接复制的配置示例、验证命令与常见误区排查,十分钟即可上线。
讲解如何在服务器上用 GoAccess 分析 Nginx 访问日志,生成实时可视化 HTML 报表,定位流量来源、爬虫与异常请求,附完整命令与配置示例。
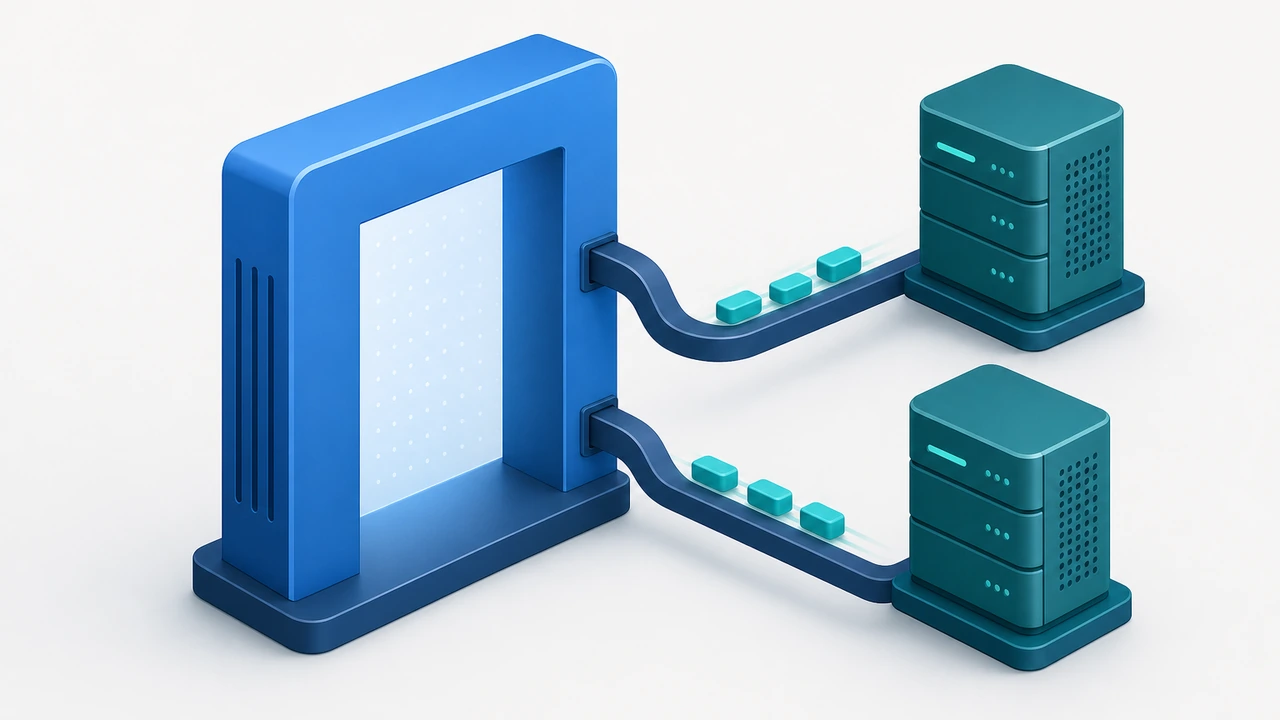
针对 Nginx 502 频发的单机过载与单点故障,教你如何用 upstream 分流、max_fails 容错和 backup 备份节点配置一套自动容灾的负载方案。
手把手教你用 Docker Compose 部署 WordPress,覆盖容器编排、MySQL 数据卷、Nginx 反向代理与 HTTPS 配置,从零开始构建可上线的 WordPress 站点。
讲解 HSTS 响应头、max-age、includeSubDomains 与 preload 列表的配置方法,帮助你在 Nginx 与 Apache 上稳定强制 HTTPS,避免混合内容与降级攻击。
缓存清理之后的第一个小时,往往是网站最慢的时候:页面未命中缓存,每个访问都要回源渲染。本文教你用定时任务与发布触发两种方式做缓存预热,提供 WordPress 与 Nginx 的可复制配置和预热脚本,并给出命中率与 TTFB 的验证方法,帮助站点在流量高峰前让页面提前就绪。