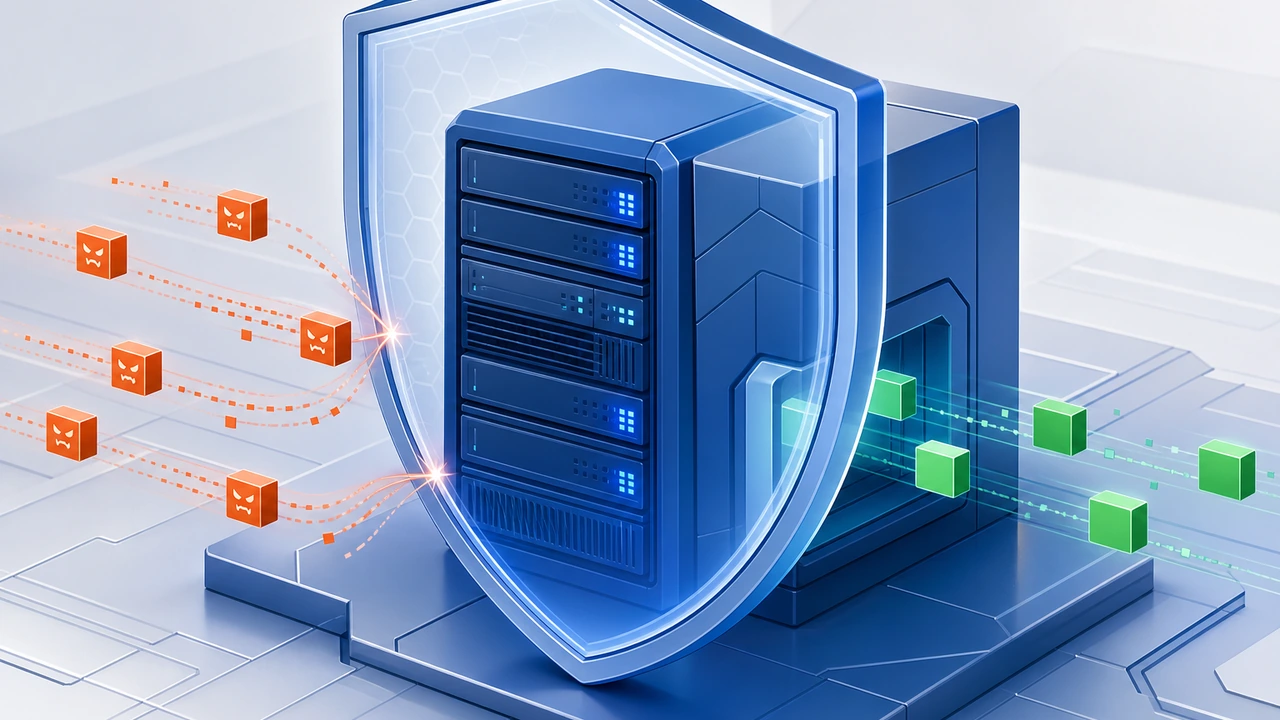
ModSecurity WAF 配置入门:从规则到拦截的完整部署步骤
手把手讲解 ModSecurity WAF 配置的完整部署步骤:安装、启用 OWASP CRS 规则集、检测模式验证、误报处理与拦截上线,帮助站长建立可落地的网站防护层。
手把手讲解 ModSecurity WAF 配置的完整部署步骤:安装、启用 OWASP CRS 规则集、检测模式验证、误报处理与拦截上线,帮助站长建立可落地的网站防护层。
以运维落地视角讲清 ModSecurity WAF 配置全过程:引擎安装、CRS 规则集加载、观察期切换、按规则 ID 收敛误报与三项巡检指标。
讲解如何在主流 Web 环境中部署 ModSecurity,配置 OWASP 核心规则集,通过检测模式上线与日志调优,为网站提供开源 WAF 防护。
一篇指南教你配置 Nginx gzip 与 Brotli 压缩。涵盖压缩原理、gzip 基础配置、Brotli 模块安装、压缩级别与 MIME 类型选择,以及用 curl 验证实际压缩效果,帮助站长降低带宽并提升页面加载速度。
本文教你如何用 ModSecurity 配置基础防护、观察拦截日志、处理误拦,并给出上线前检查清单,适合 WordPress 与企业网站安全加固。
本文介绍 ModSecurity WAF 的启用、规则模式、日志排查、误报处理和上线验证方法,帮助网站在不过度影响业务的前提下提升防护能力。

面向站长和运维团队的 Nginx 高并发排障指南,教你用日志、压测和关键配置判断 worker、缓冲区与 keepalive 是否成为瓶颈。

用同一台 VPS、同一份 WordPress 测试集,实测 Apache、Nginx、Caddy、OpenLiteSpeed 四款主流 Web 服务器的 QPS、TTFB、内存占用,并给出选型建议。