网上讲 ModSecurity WAF(Web Application Firewall,Web 应用防火墙)的文章大多停留在”装上就完事”,但真正让 WAF 长期发挥作用的,是从安装到误报收敛这一整条落地链路:引擎怎么装、规则集怎么选版本、观察期怎么设、误报怎么按规则 ID 精准排除。本文按这个落地顺序展开,帮助你把一套可验证、可回滚的 ModSecurity 配置跑通,而不是留下一台”只会拦自己人”的设备。
与站内那篇侧重拦截失败排错的 ModSecurity 文章不同,本文聚焦第一次部署的完整落地路径:每一步都有明确的命令、验证方法和回退手段。ModSecurity 是开源世界使用最广泛的 WAF 引擎,配合 OWASP CRS(OWASP 通用攻击规则集)可以覆盖 OWASP Top 10 里的绝大多数攻击类型,SQL 注入、XSS(Cross-Site Scripting,跨站脚本攻击)这类高频攻击都能在进入业务代码之前被拦下。下面以 Ubuntu 22.04 + Nginx 环境为例,Apache 用户只需替换安装命令,其余步骤相同。
安装与启用 ModSecurity
Nginx 本身不带 ModSecurity 模块,推荐使用 libmodsecurity3 官方连接器包。整个过程分三步:装包、生成配置、开启引擎。
sudo apt update
sudo apt install libmodsecurity3 libnginx-mod-http-modsecurity
sudo cp /usr/share/modsecurity/modsecurity.conf-recommended /etc/nginx/modsecurity/modsecurity.conf
安装完成后,编辑 /etc/nginx/modsecurity/modsecurity.conf,把引擎从默认的检测模式切到拦截模式:
sudo sed -i 's/SecRuleEngine DetectionOnly/SecRuleEngine On/' /etc/nginx/modsecurity/modsecurity.conf
SecRuleEngine 有三个取值:On 表示真实拦截,DetectionOnly 只记日志不拦截,Off 完全关闭。生产环境第一次上线时建议先保持 DetectionOnly 观察一到两天的日志,确认规则没有明显误伤后再切到 On,这是把风险控制在最低的切换路径。
在 Nginx 的 http 或 server 块中加载模块配置后重载服务:
server {
    listen 80;
    server_name example.com;
    modsecurity on;
    ...
}
sudo nginx -t && sudo systemctl reload nginx
执行 nginx -t 没有报错、页面仍能正常打开,就说明引擎已挂载。此时访问日志里会出现 ModSecurity 相关条目,可通过 tail -f /var/log/nginx/modsec_audit.log 观察。
加载 OWASP CRS 规则集
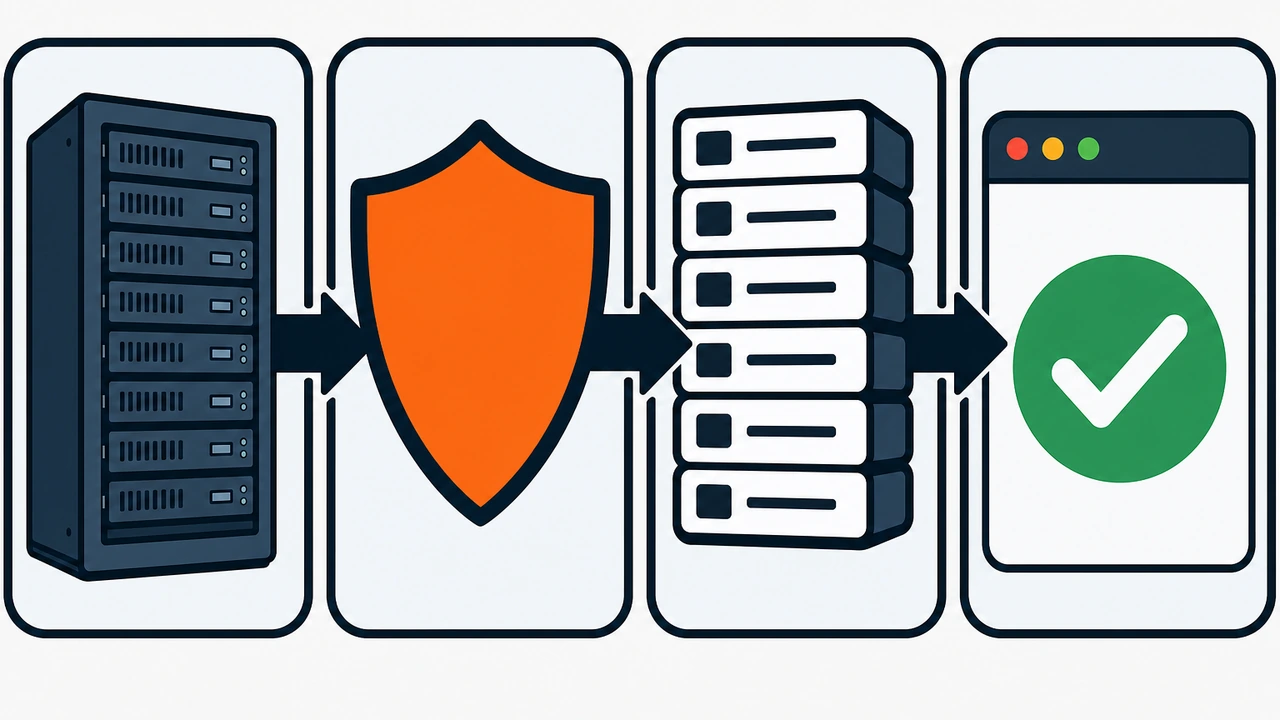
裸装的 ModSecurity 没有任何拦截规则,等于装了门锁却没有钥匙。OWASP CRS 是社区维护的规则集,当前主流版本为 4.x,按官方文档的当前发布版本为准安装:
cd /tmp
wget https://github.com/coreruleset/coreruleset/archive/refs/tags/v4.0.0.tar.gz
tar -xzf v4.0.0.tar.gz
sudo cp -r coreruleset-4.0.0 /etc/nginx/modsecurity/crs
sudo cp /etc/nginx/modsecurity/crs/crs-setup.conf.example /etc/nginx/modsecurity/crs/crs-setup.conf
sudo cp /etc/nginx/modsecurity/crs/rules/REQUEST-900-EXCLUSION-RULES-BEFORE-CRS.conf.example /etc/nginx/modsecurity/crs/rules/REQUEST-900-EXCLUSION-RULES-BEFORE-CRS.conf
在 modsecurity.conf 末尾追加两行 include,让引擎加载 CRS:
Include /etc/nginx/modsecurity/crs/crs-setup.conf
Include /etc/nginx/modsecurity/crs/rules/*.conf
重载 Nginx 后规则即生效。CRS 的 crs-setup.conf 里最值得先调整的是 paranoia level(偏执等级,取值 1-4):等级 1 误报最少、适合上线起步;等级 2 起会检测更多编码变形,适合安全要求高的后台入口。多数站点把全局等级固定在 1,再对管理路径单独提高等级,是精准性和误报之间的平衡点。
用真实攻击payload验证拦截效果
规则加载后不要凭感觉认为”应该生效了”,直接用一条无害的模拟攻击请求验证。假设站点域名是 example.com,向一个不存在的搜索路径发送典型的 SQL 注入特征:
curl -i "http://example.com/search?q=1%20union%20select%20password"
如果返回 403 Forbidden,说明拦截链路已经打通。再验证 XSS 场景:
curl -i "http://example.com/search?q=<script>alert(1)</script>"
两条请求都被拒绝后,打开审计日志确认记录格式:
sudo grep -c "\[id \"942100\"\]" /var/log/nginx/modsec_audit.log
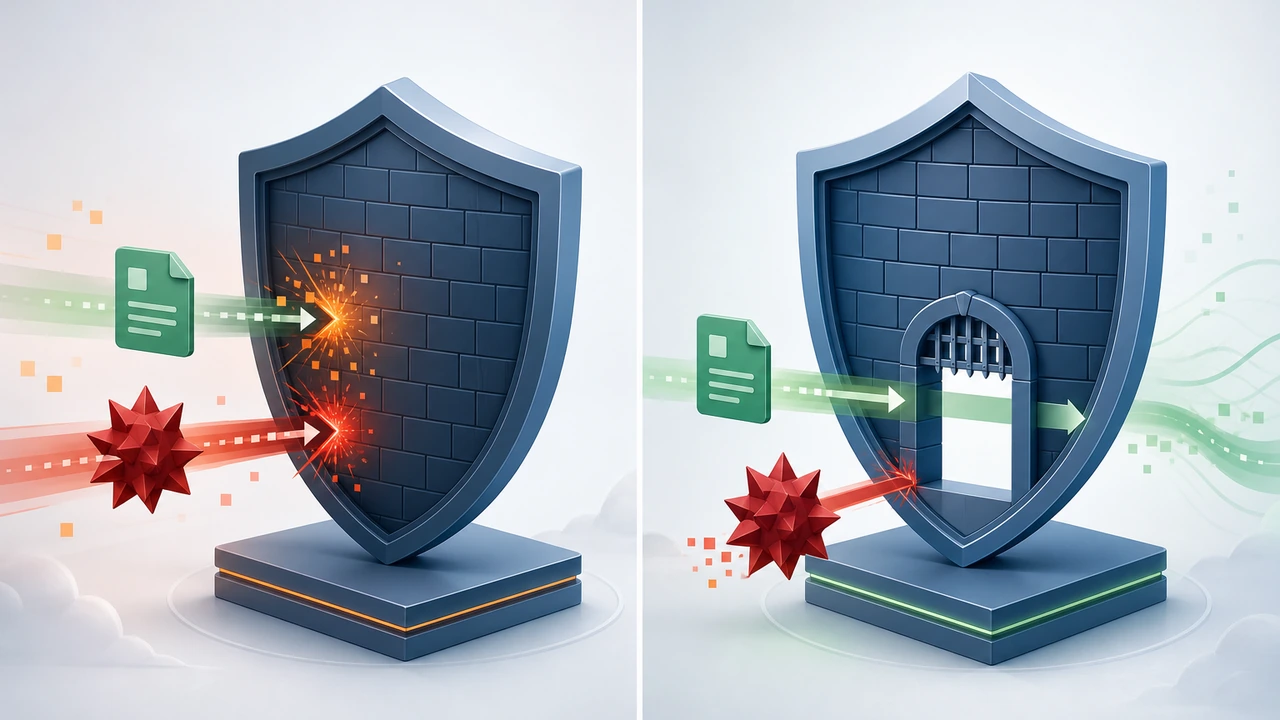
942100 是 CRS 中命中 SQL 注入检测的规则 ID。日志里能按 ID 检索到刚才的请求,意味着后续调优有了可靠的依据——你可以精确知道是哪条规则、哪个参数触发了拦截。
误报处理:白名单而不是关规则
误报是 WAF 绕不开的话题。典型场景:后台编辑器提交一篇含代码片段的文章被 403,或者上传文件名带特殊字符的产品图被拒。错误的处理方式是把整条规则或整个引擎关掉,正确的做法是按”规则 ID + 参数 + 路径”三个维度做精准排除。
先从审计日志中定位触发规则,日志里 Matched Data 与 [id "..."] 会给出规则号。假设规则 942100 在后台路径 /admin/article.php 的 content 参数上误报,在之前复制的 REQUEST-900-EXCLUSION-RULES-BEFORE-CRS.conf 中写入:
SecRule REQUEST_URI "@beginsWith /admin/article.php" \
    "id:1000001,phase:1,pass,nolog,ctl:ruleRemoveTargetById=942100;ARGS:content"
这条规则只移除 942100 对 content 参数的检查,该参数在其余路径下仍受保护,其他参数也仍受 942100 保护。相比直接 SecRuleRemoveById 942100 的全局移除,攻击面缩小到接近零。常见的 WordPress 用户还会遇到 wp-json REST API 被 CRS 拦截,处理方式相同,先查日志中的规则 ID 再做定向放行。
每次改动后执行 nginx -t && systemctl reload nginx,并重复上一节的 curl 验证,确认目标误报消失、模拟攻击仍被拦截。误报调优是一个持续过程,建议每月复查一次审计日志中出现频率最高的规则 ID,逐步收敛白名单规模。
日志监控与日常巡检
WAF 不是装完就结束的设备。没有日志回顾的 WAF 会慢慢退化成”只会拦自己人”的摆设。日常巡检抓住三个量化指标就够:
- 拦截量:
grep -c "\[id \"" modsec_audit.log | head统计当日拦截总数,与上周同期对比,突增 10 倍以上通常意味着正在被扫描或攻击; - 误报率:抽查 20 条拦截记录,统计其中正常业务请求的比例,超过 10% 就需要针对性加白名单;
- 规则集更新:CRS 大约每季度发布新版本,每 3 个月核对一次当前版本与官方最新版的差异,重要漏洞规则的补丁应及时跟上。
日志本身建议接入既有监控体系。如果你已经部署了集中式日志面板,把 modsec_audit.log 的规则 ID 与来源 IP 字段接进去,可以和站点其他告警在同一个视图里观察。可持续的日志方案可参考云服务器日志轮转实践,避免审计日志把磁盘写满。
与主机层防护的分层配合
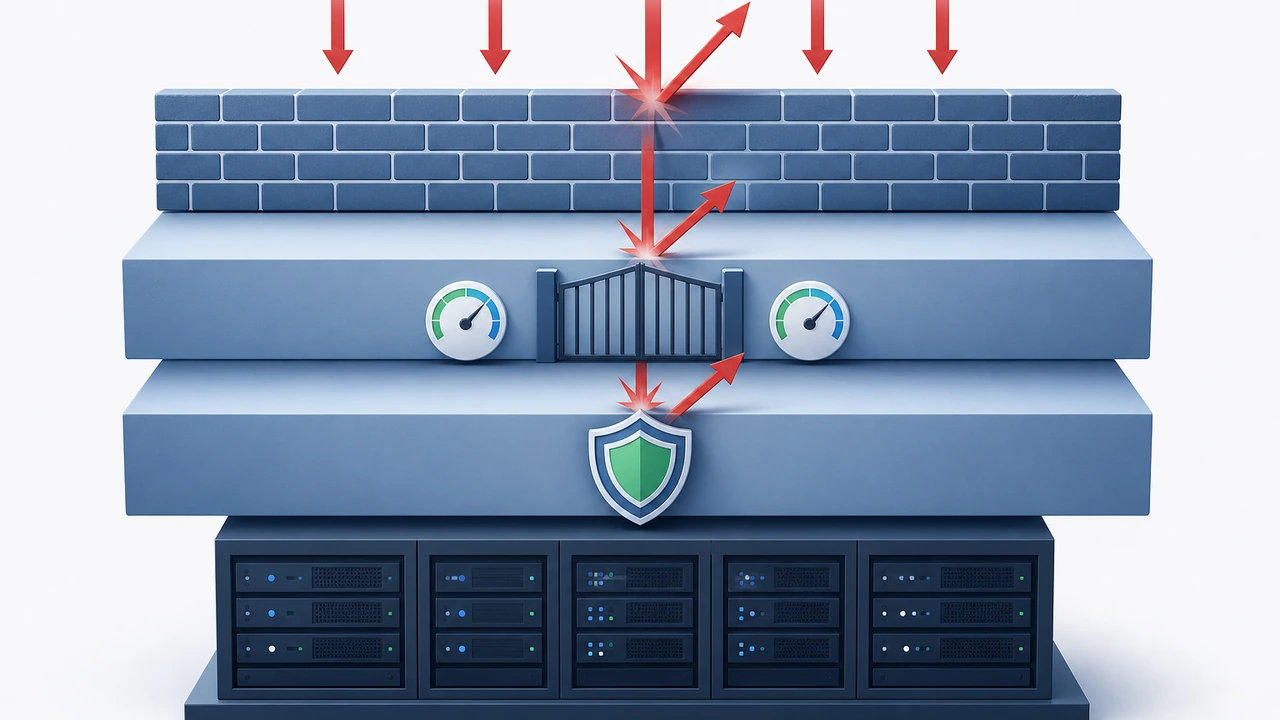
ModSecurity 解决的是 HTTP 应用层的攻击,它不能替代网络层防火墙,也不应该成为唯一防线。一个稳妥的分层结构是:网络层用防火墙做端口最小化放行,入口层用 Nginx 限流挡住高频滥用,应用层再由 ModSecurity 处理注入与脚本类攻击。三层各司其职,任何一层失效都不至于直接暴露源站。防火墙层的基线配置可参考云服务器防火墙基线,限流层的实现细节可参考Nginx 限流配置。
管理后台这类高价值入口值得单独加一层保护。常见做法是给 /admin 路径叠加 IP 白名单或二次认证,并提高 CRS paranoia level 到 2,让规则检测更敏感。如果后台运行的是 WordPress,更完整的应用层加固清单可参考WordPress 安全加固,把 WAF 与插件、账号、权限的加固措施组合使用。
WAF 被绕过或误配置时,日志告警是最后一道提醒。把规则 ID 触发频次接入告警通道,出现异常峰值第一时间就能发现,而不是等用户报告站点异常。完整的应急流程可参考VPS 入侵应急处理,把”发现-隔离-恢复”的路径提前规划好。
从配置到长期运营的建议
回看整个流程:安装引擎并切到拦截模式、加载 CRS 规则集、用真实 payload 验证拦截、按规则 ID 做精准白名单、用三项指标做日常巡检。每一步都有可验证的命令和数据,不依赖”感觉安全了”的主观判断。
如果你需要更省心的方案,可以考虑选择自带安全防护的主机服务。Hostease 的 VPS(虚拟专用服务器)、云服务器(基于虚拟化平台的弹性计算实例)和独立服务器支持完整的 root 权限,可以按本文步骤自由部署 ModSecurity;同时提供的基础安全策略能覆盖网络层的常见风险,与应用层 WAF 形成互补。建议每月花 30 分钟复查一次审计日志中的高频规则 ID,按需调整白名单——WAF 的价值来自持续的运营,而不是一次性的安装。
参考资料: