清晨打开网站,首页变成一页陌生文字,搜索引擎快照里你的域名挂着赌博关键词,浏览器地址栏弹出红色警告——这是许多站长第一次发现自己被黑时的真实场景。这篇清理实录整理自一次完整的 WordPress 被黑处置过程,帮助你按真实时间线定位并解决后门文件、数据库污染与权限漏洞,每一步都保留了当时的命令与判断依据。如果你正在处理类似事件,可以直接对照执行;想提前防范,也可以从加固章节找到适合的防护清单。
WordPress 被黑后的清理有一个常见误区:第一反应是”删掉异常文件就完事了”。实际处置中,删文件往往只是第一步。攻击者通常会在服务器上留下多个互为备份的后门,一个被删,另一个会在几小时内重新生成同类文件。要真正清理干净,必须按”先隔离、再排查、后修复”的顺序操作,否则很容易陷入”删了又长”的死循环。如果你对 WordPress 运维还不熟悉,可以先阅读 WordPress 运维专栏中的基础教程。
第一步:隔离现场,保留证据
处置的第一小时不是急着删文件,而是把损失控制住。当时的告警是首页被跳转到博彩色情站点,Web 应用防火墙里出现了大量异常 POST 请求。第一步是在防火墙里临时限制只有管理 IP 可以访问站点,同时给整站做了一次快照——这个快照后来成了对比”哪些文件被篡改”的基准,也是向搜索引擎提交复审时的依据。
隔离阶段按这个顺序操作:先在防火墙或 CDN(内容分发网络)层开启访问限制,再对网站目录和数据库各做一份完整备份,然后记录当前进程、网络连接和最近修改的文件清单。netstat -antp | grep ESTABLISHED 能看到可疑外连,ps aux | grep -E "php|perl" 能发现伪装成正常进程的脚本。这一阶段最忌讳的是直接删除可疑文件——没有备份就没有对照,后续排查会失去参照物。
第二步:按时间线定位后门文件
隔离完成后,排查从”最近修改的文件”入手。被黑的 WordPress 站点通常能在时间线上找到明显的攻击痕迹:一批 PHP(超文本预处理器,站点使用的脚本语言)文件集中在某个深夜的几分钟内被修改或新建。当时使用的命令是:
find /var/www -name "*.php" -mtime -7 -ls
这条命令列出了最近 7 天内变动的所有 PHP 文件,果然在 wp-content/uploads/ 下发现了一个伪装成图片的 wp-log-oh.php——uploads 目录默认不应存在任何可执行 PHP 文件,这是判断后门的最硬标准之一。时间线排查还有一个省力的技巧:把防火墙或访问日志里最早一次异常请求的时间,与文件修改时间对照,两者往往能互相印证,直接锁定入侵发生的具体时段,省去逐个文件溯源的功夫。
只查最近文件还不够,攻击者常用 touch 命令把后门文件的修改时间改回半年前来躲避排查。更可靠的做法是搜索文件内容特征,比如下面这条命令可以抓出大多数混淆 webshell:
grep -r "eval(base64_decode" /var/www --include="*.php" -l
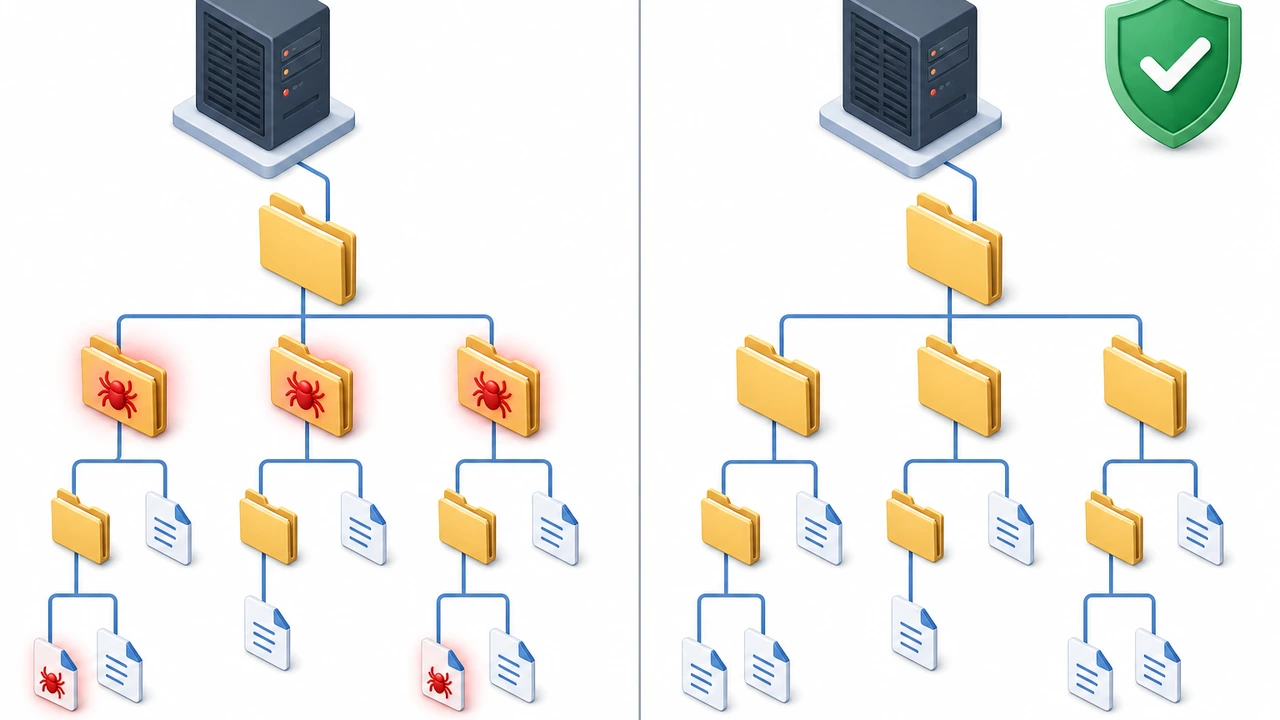
同时要检查 .htaccess 是否被注入跳转规则、wp-config.php 是否被追加远程下载代码。这次处置中,光 uploads 目录就清出了 3 个不同路径下的后门,互相监控、互相复活——这正是”删了又长”的根本原因。想系统了解这类注入手法,可以延伸阅读 WordPress 安全加固指南。
第三步:清理后门与篡改代码
确认后门位置后,清理动作要”成批”执行,避免逐个删除时触发残留后门的复活机制。当时的做法是:先停用站点写入权限,把 3 个后门文件一次性移出网站目录并隔离存放(不是直接删除,保留下来便于后续取证),再逐一比对官方源文件。被篡改的核心文件如 wp-includes/functions.php,最稳妥的恢复方式不是手动删代码,而是直接用 WordPress 官方对应版本的干净文件覆盖,再用 diff 确认无残留差异。
插件和主题目录的清理原则是”能删则换”。这次事件中被植入恶意代码的 2 个老旧插件,处置时没有尝试手工摘除恶意片段,而是记下插件名后整目录删除,再从官方源重装最新版。手工摘除看似精准,实则很容易漏掉藏在注释、变量名里的二次加载点。清理完成后必须立刻改掉所有凭证:数据库密码、WordPress 后台所有账号密码、salts 密钥(wp-config.php 中的 8 行 AUTH_KEY 配置)全部轮换一遍,因为旧凭证在攻击者手里等同于没锁的门。
还有一处容易被忽略的驻留点是系统计划任务。这次排查时用 crontab -l 和 ls /etc/cron.d/ 各查了一遍,果然发现一条每 30 分钟自动从外部地址重新下载后门的定时任务——如果只删文件不清这条任务,后门会在半小时后原样复活。凡是遇到”删了又长”的情况,除了互相监控的后门文件,优先怀疑计划任务、开机启动项这两类系统层驻留。
第四步:检查数据库层面的污染
文件清干净不代表结束,这次处置在数据库里同样发现了问题。攻击者在 wp_options 表里悄悄改动了 siteurl 和管理员邮箱,还在一篇文章的正文中插入了隐藏链接。逐条排查数据库可以用 SQL 直接定位被注入脚本的选项项:
SELECT * FROM wp_options WHERE option_value LIKE '%<script%' OR option_value LIKE '%eval%';
wp_posts 表则重点搜索 IFRAME、base64 这类关键词。
数据库修复完成后,建议参考 WordPress 数据库异地备份同步方案里的流程做一次完整备份基线。此后的所有恢复判断都以这份干净基线为准,即使再次被黑,也能快速 diff 出被改动的范围。事实上,这次事件能在一小时内定位全部后门,靠的正是三个月前留下的一次干净备份——恢复速度的差距,在日常备份习惯上就已经决定了。
第五步:服务器加固,把门真正关上
清理结束只是恢复到攻击前的状态,如果不加固,同样的漏洞会带来第二次入侵。这次事件复盘中确认的入口是一个三年未更新的废弃插件,攻击者利用它的文件上传漏洞写入了第一个 webshell(网页后门,一种可被远程执行命令的恶意脚本)。所以加固的第一条永远是:删除一切不再使用的插件和主题,包括”只是停用”的那些——停用不等于删除,文件还在服务器上,漏洞也还在。这次清理中确认废弃的插件有 2 个,加固时全部直接删除而不是留在后台,就是这个原因。
加固清单里剩下的项目按优先级列在下面,每一项都直接对应一类真实攻击路径,配置成本都不超过十分钟:
- 关闭 PHP 在 uploads 目录的执行权限:在
.htaccess中加入php_flag engine off,即使未来上传漏洞再次被利用,webshell 也无法运行 - 关闭后台文件编辑功能:
wp-config.php中设置define('DISALLOW_FILE_EDIT', true);,管理员账号被钓鱼后也无法直接改主题代码 - SSH 禁用 root 密码登录、改用密钥认证,服务器侧安装 fail2ban 自动封禁暴力破解 IP
- 升级到最新版的 PHP 与 WordPress,旧版本 PHP 7.x 已于 2022 年停止安全更新,等于长期敞开的侧门
- 配置每日自动备份并异地存放,同时用
aide或ossec做文件完整性监控,文件被篡改的第一时间就会告警
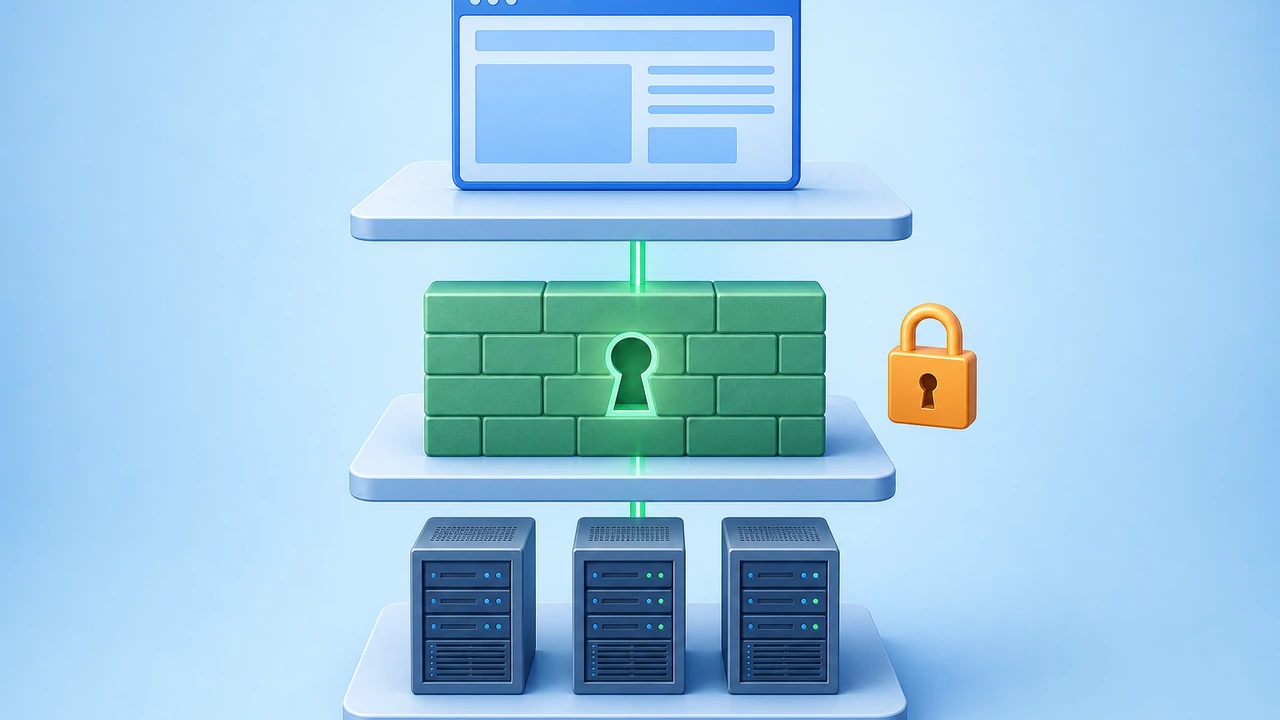
这些措施之间存在层次关系:备份决定最坏情况下的恢复下限,权限控制决定攻击者拿到入口后能走多远,补丁管理则决定大门被撬的频率。很多站长做了其中一两项就觉得安全了,但攻击者只需要一个仍然敞开的入口。把这五项理解为一个整体,才是这次事件之后真正值得留下的经验。服务器的底层安全配置,还可以参考 SSH 服务器加固清单做更系统的部署。
总结:被黑之后,比清理更重要的是改变习惯
回顾整个处置过程,最耗时的从来不是执行命令,而是前期没有基线导致的反复排查。如果你刚经历一次被黑,建议严格按本文顺序走:隔离、备份取证、时间线定位、成批清理、数据库扫描、凭证轮换、最后加固。每一步都做完,再向 Google Search Console 提交复审申请,”此网站可能已遭入侵”的红色标记通常几天内就能解除;跳步操作则大概率会在复审时被再次打回。
如果你还没有被黑,那么今天就是做准备的最好时机:做一次干净备份、删掉闲置插件、确认自动更新处于开启状态。这三件事加起来不超过半小时,却能在关键时刻把几天的抢救工作压缩成几小时的例行恢复。安全从来不是一个可以”完成”的状态,而是一组持续的习惯——愿你的网站永远用不上这篇清理实录,但最好一直留着它。
Hostease 的主机方案默认提供防火墙与日常备份支持,如果你在评估更省心的托管环境,可以考虑作为加固计划的一部分。