如果你的网站已部署 HTTPS(超文本传输安全协议),但首字节时间总比预期慢,或者境外访客偶尔卡在握手阶段,问题很可能不在带宽(服务器的数据传输通道容量),而在证书状态校验——浏览器每次握手都要单独向证书签发机构查询证书有没有被吊销,这一步走的是境外服务器,会直接拖累整个 SSL(安全传输协议)连接。这篇文章教你如何用 OCSP Stapling(在线证书状态协议装订)解决这个问题:让服务器代替浏览器查询证书状态,并把结果随握手一起下发,加快握手速度、减少隐私泄露。全文以 Nginx 和 Apache 为例,给出可直接复制的配置和逐项验证方法。
为什么证书状态查询会拖慢你的网站
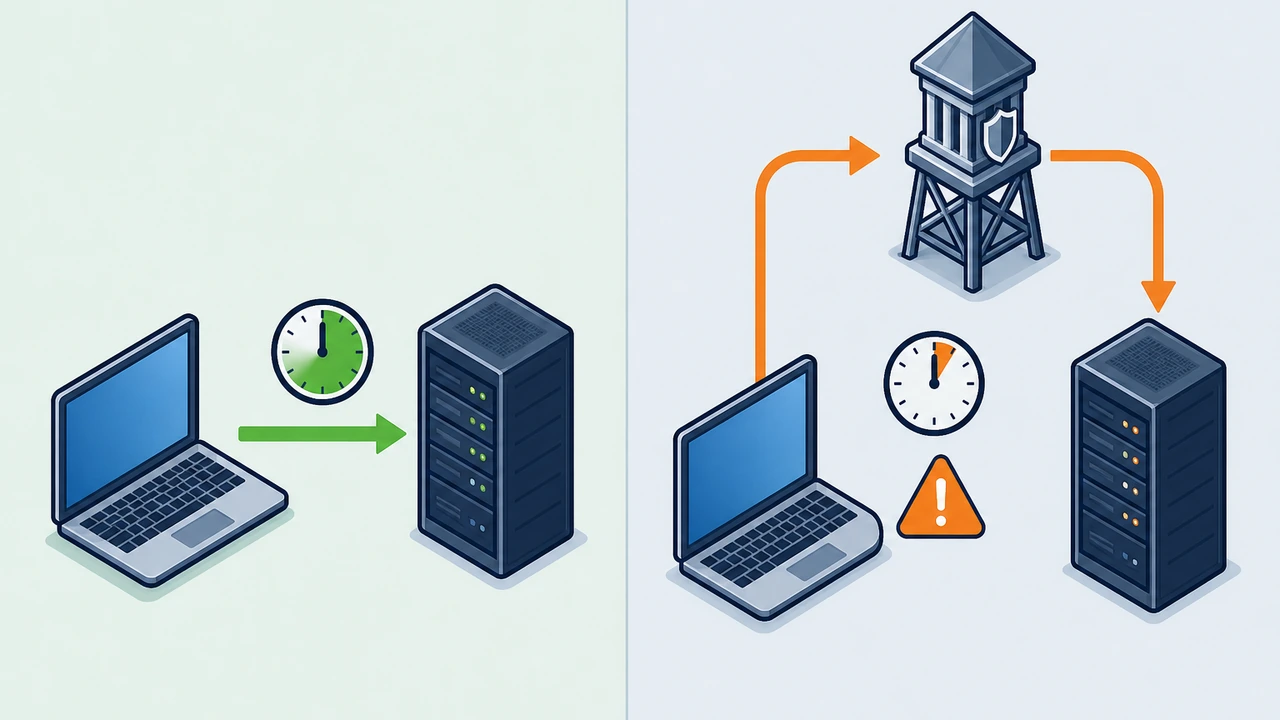
先看默认流程慢在哪里。浏览器建立 HTTPS 连接时,除了握手本身,还会向证书签发机构(CA,Certificate Authority)的 OCSP(Online Certificate Status Protocol,在线证书状态协议)服务器单独查询一次:把证书序列号发过去,问“这张证书还有效吗”。这次查询代价明显:
- OCSP 服务器多在境外,国内访客的查询往返延迟常常在 200 到 800 毫秒之间,慢的时候会直接叠加到首字节时间上。
- 部分浏览器在查询超时会直接放行(软失败策略),但另一些浏览器或客户端会等待,最差情况握手被卡数秒。
- 每个访客的浏览器都要单独查询一次,网站流量越大,暴露给 CA 的访客 IP 就越多——访客的来访行为会通过 OCSP 查询被证书签发机构间接记录。
更要紧的是,这类延迟与服务器性能毫无关系,再强的配置也救不回来,所以经常被误诊为“主机慢”。判断方法很简单:用浏览器开发者工具的 Network 面板看 SSL/TLS 握手耗时,如果 SSL 阶段单独占几百毫秒而服务器处理部分很短,就值得往证书状态校验方向查。类似的“握手慢”也可能是证书链不完整,可对照 SSL 证书链不完整导致部分手机报错的排查方法 先排除链的问题。
OCSP Stapling 是怎么解决这个问题的
OCSP Stapling 的核心思路是“换人跑腿”:由服务器定期向 CA 的 OCSP 服务器查询证书的签名状态,把带 CA 签名的结果缓存下来,在 TLS 握手时直接“装订”(staple)在握手消息里发给浏览器。浏览器用内置的 CA 公钥验证这个签名,就完成了证书状态校验,不再自己发起查询。
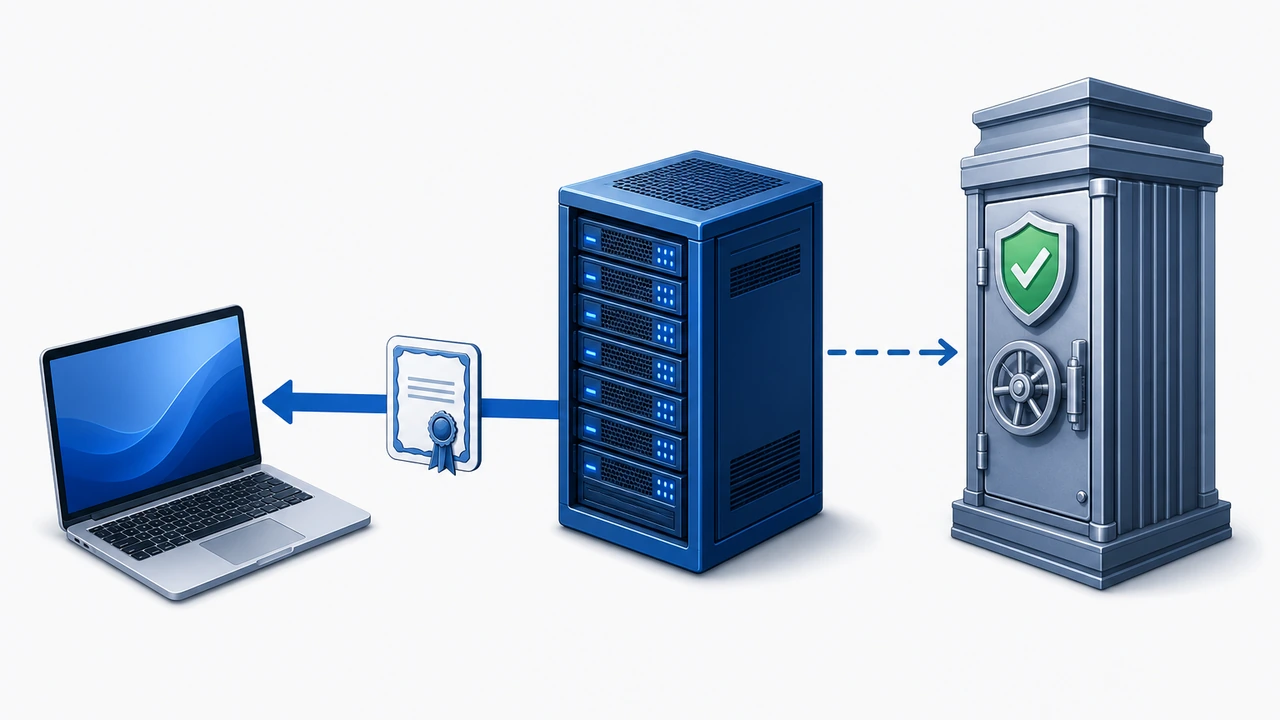
对比效果:未开启时,浏览器握手要绕行 CA 查询,路径长且不可控;开启后,握手一问一答完成,查询次数从“每个访客一次”变成“服务器每几天一次”。
- 握手少一次外部往返,国内访客的 SSL 阶段耗时通常能减少数百毫秒,移动网络下更明显。
- 访客 IP 不再出现在 CA 的查询日志里,隐私得到保护。
- CA 的 OCSP 服务器故障时,服务器仍能下发缓存结果,校验环节不再被第三方单点拖垮。
需要提醒的是:OCSP Stapling 只解决“查询慢”,不改变吊销判断本身。证书被吊销后,服务器缓存的旧状态会在下一次刷新时更新,多数实现的刷新间隔从几小时到几天不等,所以吊销生效存在固有延迟——这是所有基于 OCSP 的方案的共同特点,不是配置失误。在虚拟主机上部署 HTTPS 后还要做整站强制跳转和混合内容清理的话,可以参考 虚拟主机 SSL 部署后强制 HTTPS 与 301 跳转配置。
在 Nginx 上开启 OCSP Stapling
Nginx 从 1.1.4 起原生支持 OCSP Stapling,在 server 块的 443 段落里加几行即可:
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate     /etc/ssl/certs/fullchain.crt;
    ssl_certificate_key /etc/ssl/private/your_domain.key;

    # 开启 OCSP Stapling 并配置解析器
    ssl_stapling on;
    ssl_stapling_verify on;
    resolver 8.8.8.8 1.1.1.1 valid=300s;
    resolver_timeout 5s;
}
这几行各自的作用要分清:ssl_stapling on 是总开关;ssl_stapling_verify on 让 Nginx 向 CA 查询时校验 OCSP 响应自身的签名,建议始终开启;resolver 必须配置,因为 OCSP 响应里的查询地址是域名,Nginx 不走系统 DNS(域名解析服务),没有 resolver 时 Stapling 会静默不生效;valid=300s 是解析结果的缓存时长,resolver_timeout 5s 防止查询卡住握手进程。
改完执行语法检查并重载:
nginx -t && systemctl reload nginx
一个常见坑是证书文件不完整。ssl_stapling 要求服务器证书附带签发它的中间证书,如果只配了域名证书单文件,Nginx 会在日志里报 ocsp responder not found 之类的警告但配置仍然“看起来成功”。开启前先确认 ssl_certificate 指向合并了中间证书的 fullchain 文件,而不是裸域名证书。
在 Apache 上开启 OCSP Stapling
Apache 2.4 及以上版本开启方式更简单,确认加载 mod_ssl 和 socache_shmcb 模块后,在 SSL 虚拟主机里加两行即可:
<VirtualHost *:443>
    ServerName example.com

    SSLCertificateFile    /etc/ssl/certs/fullchain.crt
    SSLCertificateKeyFile /etc/ssl/private/your_domain.key

    SSLUseStapling on
    SSLStaplingCache "shmcb:/var/run/ocsp(128000)"
</VirtualHost>
注意两点差别:Apache 的 SSLStaplingCache 是必须项,指定缓存 OCSP 响应的共享内存位置,漏掉这一行 Apache 会直接启动失败;缓存路径要确保运行用户可写。改完执行 apachectl configtest 确认语法,再 systemctl reload apache2 生效。
如果你用的是带管理面板的虚拟主机或托管环境,面板一般托管证书续期和默认 SSL 配置,改不了这些指令时,可以直接向主机商提交工单申请开启 OCSP Stapling。以 Hostease 为例,中文站的虚拟主机支持通过工单调整 SSL 配置,说明域名和环境信息即可,不需要自己维护证书文件。
如何验证 Stapling 真的生效了
配置重载不等于功能生效,必须用命令行实测。最直接的工具是 OpenSSL:
openssl s_client -connect example.com:443 -servername example.com -status < /dev/null 2>&1 | grep -A 6 "OCSP"
如果刚做过服务器迁移,证书和解析记录常常一起出问题,可先按 网站迁移后 DNS、SSL 与邮件服务的联动检查清单 排除迁移因素。判断标准看输出这几段:
- 出现
OCSP response:且后面带OCSP Response Status: successful (0x0),说明服务器确实下发了 Stapled 响应。 Cert Status: good表示证书状态正常;如果显示revoked,说明证书已被吊销,要立即重新签发。- 如果输出是
OCSP response: no response sent,说明 Stapling 没生效,回到上一节检查 resolver、证书链和日志警告。
再补充两个交叉验证手段。一是用 SSL Labs 在线评测,报告里 Stapling 状态会明确标注 yes/no,顺带能看整体评级是否在 A 以上。二是对比开启前后的握手耗时:在浏览器开发者工具里各测 3 次,SSL 握手阶段应有可感知的下降。换证书或续期证书后,Stapling 缓存会自动刷新,但如果同时更换了 CA(证书签发机构),要重新检查 OCSP 响应地址是否可达——个别环境防火墙只放行了旧 CA 的查询出口,会导致新证书的 Stapling 静默失效。建议把 openssl s_client -status 写进每次证书变更后的固定检查步骤。
常见问题与排查清单
实际操作中,开启失败集中在以下几点:
- 证书链不完整:
ssl_stapling需要完整的 fullchain 文件,缺中间证书时 Nginx 找不到 OCSP 响应地址,日志会有明确警告。 - 未配置 resolver 或不可达:Nginx 无法解析 OCSP 响应器域名,Stapling 静默关闭;换成稳定的公共解析地址即可。
- 服务器出站被防火墙拦截:服务器需要能访问 CA 的 OCSP 端点(通常是 80 端口的 HTTP 请求),出站被禁时查询持续失败。
- 自签名证书或不提供 OCSP 服务的免费 CA:这类证书本身没有 OCSP 查询地址,Stapling 无从谈起,属于正常限制而不是配置错误。
排查时优先看 Web 服务器的 error log,Nginx 和 Apache 都会把 Stapling 失败的具体原因写进日志,比盲改配置高效得多。如果怀疑证书本身有问题,可参考 HTTPS 证书配置与常见问题排查清单 里的逐项核对流程。
总结与下一步建议
核心结论是:OCSP Stapling 让证书状态校验从“浏览器绕行 CA 查询”变成“服务器缓存并随握手下发”,一次配置就能同时改善握手速度和用户隐私,是 HTTPS 站点性价比很高的优化项。建议按这个顺序行动:先用 openssl s_client -status 确认站点是否已开启 Stapling;未开启的话,按上文 Nginx 或 Apache 的配置部署;改完后逐项跑验证清单,并把验证命令固化到证书续期流程里。如果你需要一台对 SSL 配置支持完善的托管环境,可以考虑 Hostease 的虚拟主机或独立服务器,配合中文工单把证书类调整一次交付到位。