根域名不能设 CNAME(CNAME 记录,把一个域名指向另一个域名)并不是你用的解析面板出了故障,而是 DNS(域名解析系统)协议本身写死的限制:任何一个带 CNAME 的节点不允许再挂其他记录,而根域名身上必须常驻 SOA 与 NS 记录,两者天然冲突。这篇指南教你如何在这个限制下把网站接进 CDN(内容分发网络):先解释协议为什么禁止,再对比 CNAME 拉平、ALIAS 记录、子域名 301 三条落地路径,最后给出可以逐条执行的 dig 验证命令,让你在切流量之前就能看出解析结果对不对。
先说结论:能改解析类型就改用拉平,改不了就把 CDN 接到 www 上、根域名只做跳转;差别不在难度,而在你对 DNS 托管商的控制权。
协议为什么禁止根域名写 CNAME
这个限制来自两份老规范。RFC 1034 第 3.6.2 节规定,CNAME 所在节点不能同时存在其他数据;RFC 2181 第 10.1 节把这条收紧为:CNAME 记录可以与 DNSSEC 的签名记录共存,其余任何类型的记录都不行。而根据 RFC 1035,一个 zone 的顶点(apex,也就是 example.com 这个裸域名本身)必须持有 SOA 记录和至少一条 NS 记录,否则整个 zone 无法被正确加载。
两条规则叠在一起,结论就固定了:根域名必须同时有 SOA、NS,通常还要有 MX、TXT、A 记录,所以它不可能再腾出一个位置放 CNAME。你在面板里看到的”添加失败””记录类型冲突”,本质是面板在替协议做校验。
强行绕过要付出真实代价:有些老式面板允许写进去,但解析器读到根域名既有 CNAME 又有 MX 时,往往直接返回 SERVFAIL(解析失败),或者丢弃 MX 记录。结果就是网站打不开、邮箱开始退信。曾经有一家外贸站为了让根域名走加速节点,把 apex 写成 CNAME 指向加速域名,当天下午网站正常,第二天上午所有来信被退回——MX 记录在解析层面被吞掉了。
所以先确认现状再动手,用三条查询把底稿记下来:
dig +short SOA example.com
dig +short NS example.com
dig +short MX example.com
SOA 与 NS 都有返回说明 zone 正常;把 MX 与 TXT 一并存档,切换时才有对照底稿,免得”改了记录却没人记得原值”。
三条可行路径,先看条件再选
绕开协议限制的思路只有三类,选择依据是 DNS 托管商提供了什么能力,以及能否接受把主域名换成 www:
| 方案 | 前提条件 | 适合的场景 | 主要代价 |
|---|---|---|---|
| CNAME 拉平(CNAME Flattening) | 权威 DNS 托管商在服务端代为展开目标域名 | 解析托管在支持拉平的平台上,想保留裸域名 | 就近调度精度下降,TTL 由平台固定 |
| ALIAS / ANAME 记录 | 托管商提供一种伪装成 A 记录的伪记录类型 | 解析托管商提供 ALIAS/ANAME,且要严格 TTL | 各平台名称与行为不一致,迁移时难对齐 |
| 子域名接入 + 根域名 301 | 只要能配 A 记录和一条跳转规则 | 传统面板、虚拟主机自带解析、只给了 A 记录的情况 | 用户输入的裸域名会多一跳,证书要覆盖两个名字 |
三条路都不是”最优解”,只是适用条件不同。判断顺序很简单:先看解析面板的记录类型下拉框里有没有 ALIAS、ANAME 或”拉平”字样;没有就看 DNS 服务商是否在文档里声明支持根域拉平;两样都没有,直接走第三条。
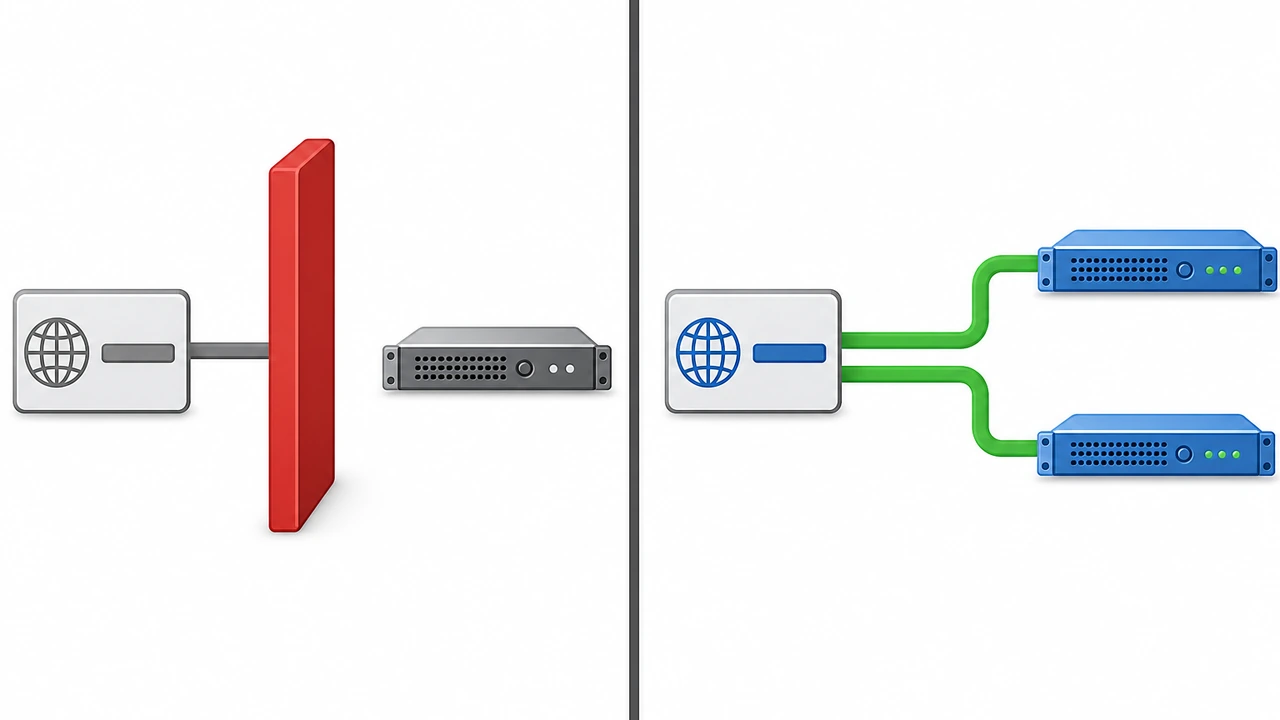
方案一:CNAME 拉平在服务端做了什么
CNAME 拉平的原理是”把展开动作挪到权威服务器上”。你在面板里给根域名填一条指向加速域名的记录,客户端查询 A example.com 时,权威服务器自己去解析目标域名,把最终的 A/AAAA 地址作为应答返回;客户端只看到 A 记录,协议冲突无从触发。
这个行为可以用两组查询验证,第一组看你自己的域名,第二组直接看目标域名:
dig +short A example.com
dig +short CNAME example.com
dig +short A cdn-target.example.net
正常的拉平结果有三个特征:A example.com 返回边缘节点 IP 而不是源站 IP;CNAME example.com 返回空(或只返回面板内伪记录);第三组查询的 IP 集合与前一组高度重合。如果 A example.com 仍然是源站地址,说明拉平没有生效,多半是记录填在了错误的层级,或者托管商只对特定套餐开放该能力。
用 dig +trace 还能看到完整链路,判断是否有中间环节在做二次展开:
dig +trace example.com | grep -i -E "cname|ANSWER SECTION"
要注意拉平不是标准协议,而是各家解析商的实现约定,差异通常在三处:TTL(有的固定 300 秒,有的继承目标记录)、IPv6 是否一并展开、目标本身是 CNAME 链时最多跟随几层。换解析商前先在新平台用测试域名复现一遍,比事后排查便宜得多。
方案二:ALIAS 与 ANAME 记录怎么落地
ALIAS 和 ANAME 是同一种思路的两种叫法:它不是 RFC 定义的正式记录类型,而是解析商在面板和权威服务里增加的伪记录。你填的仍然是域名,返回的仍是 A/AAAA 记录,客户端看不到别名关系。与拉平相比,它们通常允许显式设定 TTL。
配置时容易混淆的是层级。假设 CDN 服务商给的接入地址是 example.com.cdn-provider.net:
# 根域名:用 ALIAS/ANAME 指向 CDN 接入地址
example.com.      ALIAS   example.com.cdn-provider.net.

# 子域名:可以继续用标准 CNAME
www.example.com.  CNAME   example.com.cdn-provider.net.
这两行只是示意记法,面板里填的是主机记录、记录类型、记录值三个字段。填完后用 dig +short A example.com 和 dig +short AAAA example.com 各查一次,确认 IPv4 与 IPv6 都返回边缘节点地址;只返回 IPv4 时,开了 IPv6 的站点会有部分移动用户落到源站。
开启 DNSSEC 的域名要多做一步验证:伪记录由权威服务器动态生成应答,签名方式与静态记录不同,先在测试域名上确认解析器拿到的是带 AD 标志的应答:
dig +dnssec A example.com
如果返回结果里没有 ad 标志,或者直接 SERVFAIL,说明这条链路的签名状态需要服务商确认,此时不宜直接切生产流量。
方案三:子域名接入加根域名 301,最通用的一条路
当解析面板既没有拉平也不支持 ALIAS 时,把 CDN 接到 www 上是最稳的做法。根域名保留 A 记录指向源站或主机商的跳转服务,www 用标准 CNAME 指到 CDN 接入地址,所有裸域名访问都做 301 永久跳转到 www。
Nginx 上的跳转规则只要几行,关键是 server_name 精确匹配裸域名,并且不要和正式站点混在同一个 server 块里:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate     /etc/ssl/example.com.pem;
    ssl_certificate_key /etc/ssl/example.com.key;
    return 301 https://www.example.com$request_uri;
}
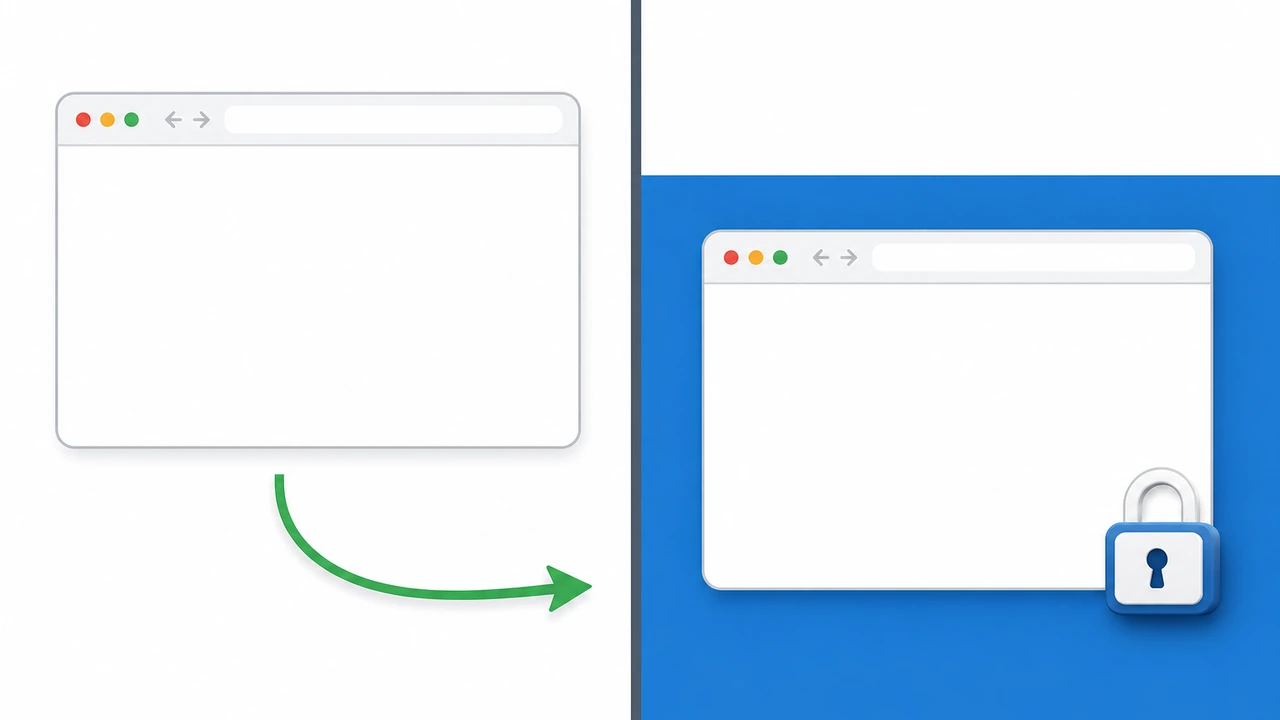
这里有一个经常被忽略的细节:跳转发生在 HTTPS 之后,所以根域名本身也必须装一张能覆盖它的证书。如果证书只签给了 www,浏览器会在跳转之前就拦下请求,用户看到的是证书错误而不是 301。证书申请时把两个名字都写进 SAN 列表,就不会有这个问题。跳转规则写错方向、或者 http 与 https 混用导致循环跳转,属于另一类高频故障,301 重定向配置与常见错误排查里把几种典型回环场景拆得比较细,可以对照检查。
代价是裸域名多一跳;只要 301 长期稳定,权重会正常合并到 www,怕的是历史外链在跳转链路失效时丢掉权重。
拉平之后最容易踩的四个坑
配置生效不等于体验正确,这四条是上线后一两周内最常暴露的问题:
- TTL 被平台接管:拉平记录的缓存时间由解析商决定,常见固定 300 秒,改完 CDN 目标要等缓存过期才全量生效,排查时换两个公共解析器对比。
- 就近调度失真:权威侧拿不到访客真实 IP,只能按递归解析器的出口位置选节点,GeoDNS 型 CDN 可能把访客分到远处机房,延迟忽高忽低时,可以参照TTFB 与主机优化的排查思路从服务端方向再核一遍。
- DNSSEC 校验失败:伪记录动态生成应答,验证链一旦断开,部分解析器会直接 SERVFAIL,现象是”部分地区打不开”,只能靠
dig +dnssec逐地比对。 - 邮箱记录被牵连:拉平本身不动 MX,但若有人把 apex 改成纯 CNAME,MX 与 SPF 会一起失效,切换前后各查一次
dig +short MX即可确认。
切流量前的验收清单
按下面的顺序执行,四步全过再切 DNS:
dig +short A example.com
dig +short AAAA example.com
dig +short MX example.com
curl -sI https://example.com | head -n 5
A 与 AAAA 应指向边缘节点,MX 应与切换前的底稿一致,curl 应返回 200 或 301 而不是连接超时。解析之外的服务器状态可以看服务器分类下的运维文章,按故障类型整理了排查路径。
总结与下一步
根域名不能设 CNAME 是协议层面的硬约束,可选的解法只有三种:让解析商在服务端展开(拉平或 ALIAS),或者干脆把 CDN 接到 www 上、根域名做 301。站点跑在 Hostease 的虚拟主机上时,解析通常由主机面板托管,先确认是否支持根域拉平;不支持就走第三条路,改动最小、回滚最快。业务量上来、需要自己控制解析与回源策略时,VPS(虚拟专用服务器)上自建 DNS 或接入 CDN 都会更灵活。我们的建议是:先在测试域名上把三种方案各跑一遍,把 dig 结果留档,再决定生产域名怎么切;如果你需要更稳妥的过渡,可以考虑保留原记录一周不动,观察访问日志后再清理。