打开网站时浏览器突然提示”重定向次数过多”(ERR_TOO_MANY_REDIRECTS),页面完全无法访问,后台也登不进去——这是 WordPress 站长最头疼的故障之一。它之所以难排查,是因为跳转可能发生在浏览器缓存、WordPress 配置、CDN 边缘节点、服务器 .htaccess 四个层面中的任何一层,单看一处往往找不到根因。本文如何帮你解决这个问题:给你一套从外到内的逐段排查流程,每一步都给出具体命令和判断标准,多数循环问题可以在 15 分钟内定位并修复。
为什么会出现重定向循环
浏览器报 ERR_TOO_MANY_REDIRECTS,本质是 A 页面让你跳到 B,B 又让你跳回 A(或经过 C 再绕回 A),链条首尾相接形成死循环。Chrome 在追踪约 20 次跳转后会放弃并报错,curl 则会在默认 50 次上限处停止。理解这一点,排查思路就清晰了:找出是谁在链条上多加了一次跳转。
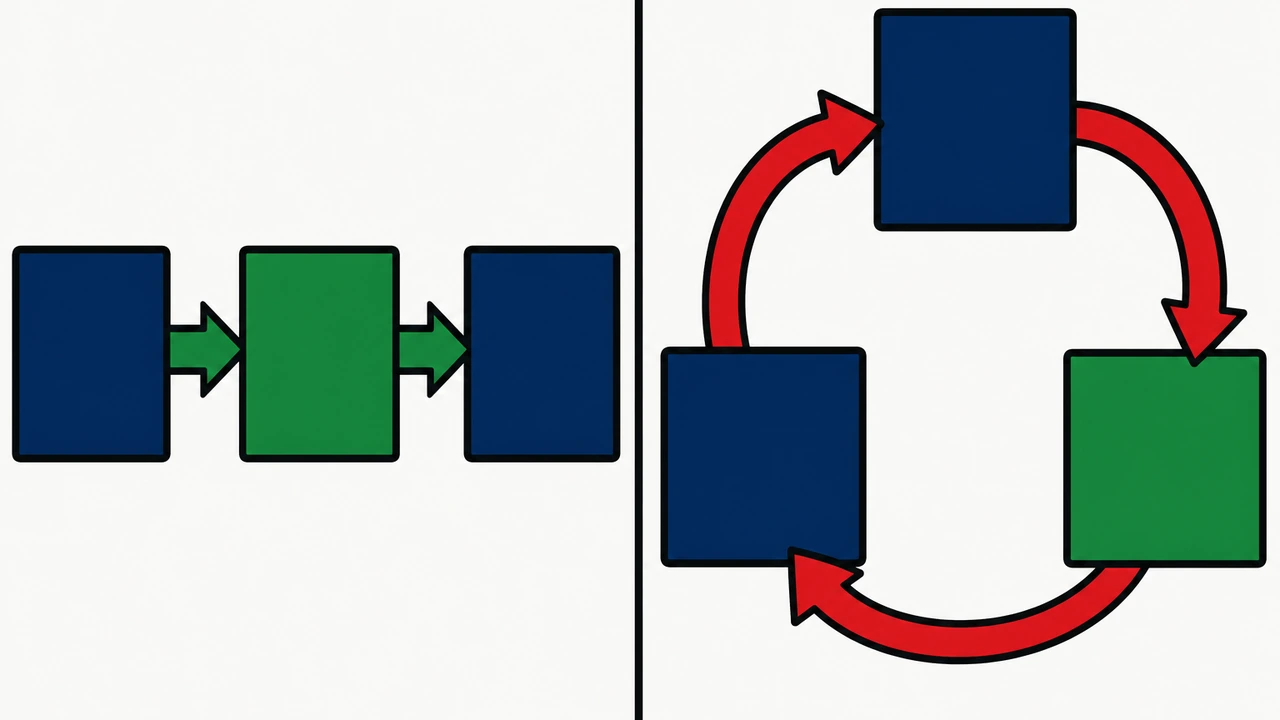
实际案例中,最常见的四种成因按出现频率排序是:
- HTTP 强跳 HTTPS 与 CDN(内容分发网络)层的强制 HTTPS 同时开启,形成”两层都想管跳转”的冲突
- WordPress 的
siteurl与home写的是 https,而服务器层面还在做 http→https 跳转,方向相反 - .htaccess 里遗留了旧的跳转规则,与新启用的 SSL(安全传输协议)证书相关的插件规则叠加
- 带 www 与不带 www 两个域名互相跳转,各自都指向对方
先确认问题出在哪一层,再动手改配置,比在四层里乱试要快得多。如果排查中发现问题根源不在跳转本身,而是服务器环境或配置异常,可以参考我们的服务器运维与优化专题里对应的环境排错文章。
第一段:先用工具看清完整跳转链
排查重定向循环的第一步,是让跳转链”显形”。浏览器只告诉你”循环了”,但不告诉你每一跳的地址。用命令行工具可以拿到完整链条(如果站点部署在 DNS(域名解析系统)层面做了隐藏跳转,命令输出的链路同样能反映出来):
curl -sIL --max-redirs 10 https://你的域名.com 2>&1 | grep -iE "^(HTTP|location)"
正常网站会输出一条从 http 到 https、再到最终 200 的短链;出问题的网站会看到 location 地址反复出现,比如 https://域名.com/ 跳到 https://www.域名.com/ 又跳回来。把这条链抄下来,循环发生在哪两个地址之间一目了然。
同时清一次浏览器缓存或直接开无痕窗口访问:如果无痕窗口正常、普通窗口报错,问题只是本地缓存的 301 跳转被浏览器记住了,服务端并没有真正的循环。这种情况用 ctrl+shift+R 强刷或清除该站点缓存即可解决,不用改任何服务器配置。
如果 curl 显示循环链里夹着一个你认识不到的中间域名(比如某些免费 CDN 的节点域名),说明跳转规则被写在了那个服务上,直接进入下一段的 CDN 排查。
第二段:检查 WordPress 自身的跳转设置
WordPress 有两处会主动发起跳转,逐项核对:
第一处是数据库里的站点地址。登录数据库(phpMyAdmin 或 wp-cli)查看 wp_options 表:
wp option get siteurl
wp option get home
两个值必须一致,且协议、是否带 www 要与你的目标形态完全相同。常见错误是 siteurl 是 https://域名.com,而服务器又在把 https://域名.com 跳到 https://www.域名.com,WordPress 又把带 www 的请求判回无 www——两个系统对”正确地址”的认知相反,循环就出现了。修复方法是统一为最终想要的那个形态,例如都改成 https://www.域名.com。
第二处是安全类插件或主题的”强制 HTTPS”开关。WordPress 托管面板和常见安全插件都提供这个功能,它会在 wp-config.php 或数据库里写入强制跳转逻辑。如果你最近刚装过 SSL 相关插件或开启过”强制 HTTPS”选项,先把它们临时关掉再测试——大量案例里,关掉其中一个强制层后循环立即消失。插件层面的冲突排查可以结合我们的 WordPress 插件与主题教程一起看,那里整理了插件冲突的通用定位方法。
第三段:排查 CDN 与网络边缘层的跳转
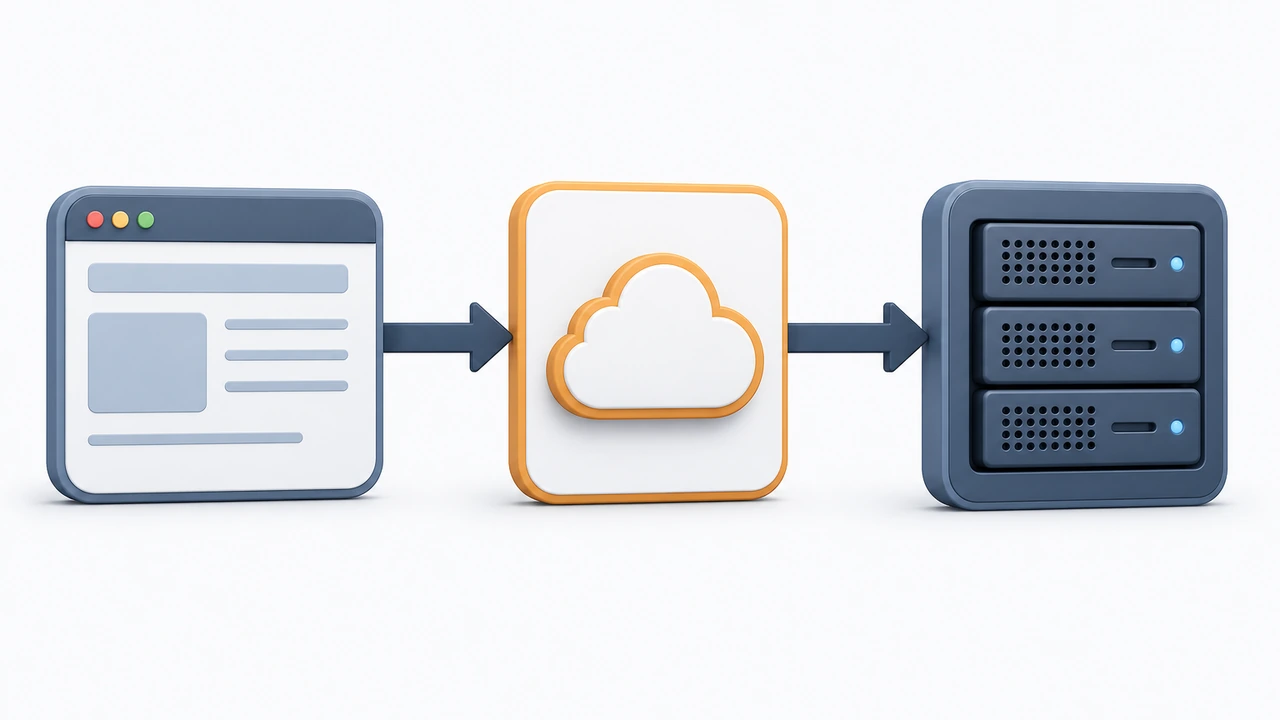
CDN(内容分发网络)是重定向循环的高发层,因为它自己也有一套”强制 HTTPS 重定向”开关。典型的冲突场景是:源站已经在做 http→https 跳转,CDN 又开启了自己的”总是使用 HTTPS”,于是:
- 用户用 http 访问 → CDN 跳到 https
- https 请求回源 → 源站认为协议异常又发起跳转
- 跳转目标又被 CDN 拦截再跳,绕回起点
排查方法:暂时把 CDN 切到”仅 DNS”或开发模式(跳过 CDN 缓存与跳转逻辑),直接回源访问。如果循环消失,问题就在 CDN 配置里。修复原则是”只留一层强制 HTTPS”:要么关掉源站的跳转、只用 CDN 的 HTTPS 强制;要么 CDN 只做透传、跳转全部交给源站。两层同时开启是最常见的翻车点。
另外检查 CDN 的”回源协议”设置:如果回源用的是 http,而源站强制 http→https,也会形成一层多余的跳转。把回源协议改成 https 或”跟随协议”,可以消除这类隐性循环。如果站点没有用 CDN,这一段可以跳过,直接进入服务器层排查。
第四段:核对 .htaccess 与服务器跳转规则
.htaccess 是 Apache 服务器的重写规则文件,位于网站根目录,也是旧规则残留最集中的地方。用 FTP 或面板文件管理器下载一份备份后,把 .htaccess 内容临时替换为 WordPress 最小规则:
# BEGIN WordPress
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteBase /
RewriteRule ^index\.php$ - [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]
</IfModule>
# END WordPress
替换后刷新页面:如果循环消失,说明问题就出在被移除的规则里。最常见的残留是早些年前配置的 http→https 跳转段(RewriteCond %{HTTPS} off ... RewriteRule ... https://%{HTTP_HOST}%{REQUEST_URI}),后来又在面板或插件里开了另一层跳转,两段叠加成环。确认后逐段加回旧规则,每加一段测一次,哪段加回来循环复现,哪段就是凶手——要么删掉它,要么删掉与之重复的另一层跳转。
Nginx 服务器没有 .htaccess,对应的检查点是站点配置文件(通常在 /etc/nginx/conf.d/ 或面板生成的 vhost 文件)里的 return 301 / rewrite 语句,排查逻辑相同:找出所有发起跳转的行,保证全局只有一处强制 HTTPS 跳转。改完跳转规则后,页面加载速度也值得顺手复查,可以参考网站 TTFB 优化指南确认跳转链缩短后的性能收益。
排查顺序总结与预防建议
四段排查的核心逻辑是”从外到内、一次只留一层跳转”:先看浏览器缓存排除假循环,再看 WordPress 站点地址与插件开关,然后查 CDN 的 HTTPS 强制与回源协议,最后核对 .htaccess 或 Nginx 规则。逐段收缩范围,配合 curl 看跳转链验证每一步的效果,就不会在四层配置里盲改。
预防复发有两条经验值得固化下来:第一,全站只允许一个地方负责 http→https 跳转,要么在 CDN 层,要么在服务器层,绝不双开;第二,每次改动跳转配置前,先用 curl 记录当前跳转链,改完再对比,任何一次”多出来的跳转”都能当场发现。如果你需要一套省心的托管环境,Hostease 的虚拟主机在面板层统一管理 SSL 与跳转规则,避免多层配置互相打架;搭建完成后的性能调优可以参考我们之前的网站加速指南。建议你在下一次改动域名或 SSL 配置前,先把本文的 curl 命令存进运维手册,遇到 ERR_TOO_MANY_REDIRECTS 时按段执行,多数情况下半小时内就能恢复访问。