WordPress 网站被黑后,最容易出错的不是技术命令,而是处理顺序:一边清理恶意文件,一边让攻击者继续访问后台,结果 2 小时后又被写回木马。本文给你一套可执行的止损指南,帮助你在发现异常后的前 30 分钟先控制风险,再按步骤完成清理、恢复和加固。
这篇文章不讨论“装哪个插件就能一劳永逸”。更现实的做法是把事故拆成 5 个阶段:确认异常、隔离入口、重置凭据、清理文件与数据库、恢复后验证。只要顺序正确,即使你不是专职安全工程师,也能把损失控制在可管理范围内。
先判断:这是不是一次真实入侵?
很多站长第一次发现问题,是从搜索结果、访客反馈或主机告警开始的。例如首页被跳转到陌生页面、后台多出未知管理员、文章里出现博彩链接,或者访问日志里出现大量针对 /wp-login.php 和 /xmlrpc.php 的请求。遇到这些信号,不要急着删除文件,先保留证据。
我们建议先记录 4 类信息:异常页面 URL、出现时间、最近更新过的插件或主题、主机访问日志中的可疑 IP。这样做的价值在于,后面清理时可以判断攻击者是通过弱密码、过期插件,还是错误的文件权限进入网站。你也可以参考 WordPress 相关教程,把异常现象和常见配置问题对应起来。
第一步:隔离网站,阻止问题继续扩散
确认被黑后,第一目标不是“马上恢复访问”,而是先让攻击面停下来。对于外贸站或企业站,可以临时开启维护页,让访客看到正常提示,同时避免恶意脚本继续向用户浏览器输出内容。如果网站还在持续产生垃圾页面,搜索引擎可能在数小时内抓取到更多污染内容。
隔离时可以按这个顺序处理,每一步都对应一个明确目标:
- 将站点切到维护模式,先阻断访客访问被篡改页面。
- 暂停可疑插件和主题,尤其是最近 7 天内新增或更新过的组件。
- 在主机面板里关闭不必要的 FTP 账号,保留一个可控的 SFTP 通道。
- 导出当前文件和数据库副本,作为后续排查证据,不要直接覆盖。
如果你使用的是托管型 WordPress 主机,可以先在控制面板里查看最近备份和恶意文件扫描结果;如果是自管服务器,则应同时检查 Web 根目录、临时目录和上传目录。
第二步:重置所有入口凭据
清理文件前必须先换锁。很多反复被黑的网站,根因并不是木马清不干净,而是后台密码、数据库密码或 SFTP 密码仍然掌握在攻击者手里。只删文件不换密码,就像把屋里打扫干净却不换门锁。
至少要重置这些入口:WordPress 管理员密码、数据库用户密码、主机控制面板密码、SFTP 密码,以及所有拥有管理员权限的邮箱密码。管理员密码建议使用 16 位以上随机字符串,并启用双因素认证(登录时除密码外还需要一次性验证码)。如果团队有多人维护网站,要删除离职人员账号,并把“管理员”权限降到实际需要的最低级别。
完成密码重置后,再查看后台用户列表。发现陌生管理员、名称异常的用户,或者注册时间集中在事故前后的账号,应先截图留证,再删除账号并把文章归属转移给可信用户。
第三步:清理文件和数据库,不只看首页
攻击者常把后门藏在 3 个位置:主题函数文件、插件目录、上传目录。上传目录尤其容易被忽略,因为它本来就允许写入图片和附件,但正常情况下不应该出现 .php、.phtml 这类可执行脚本。
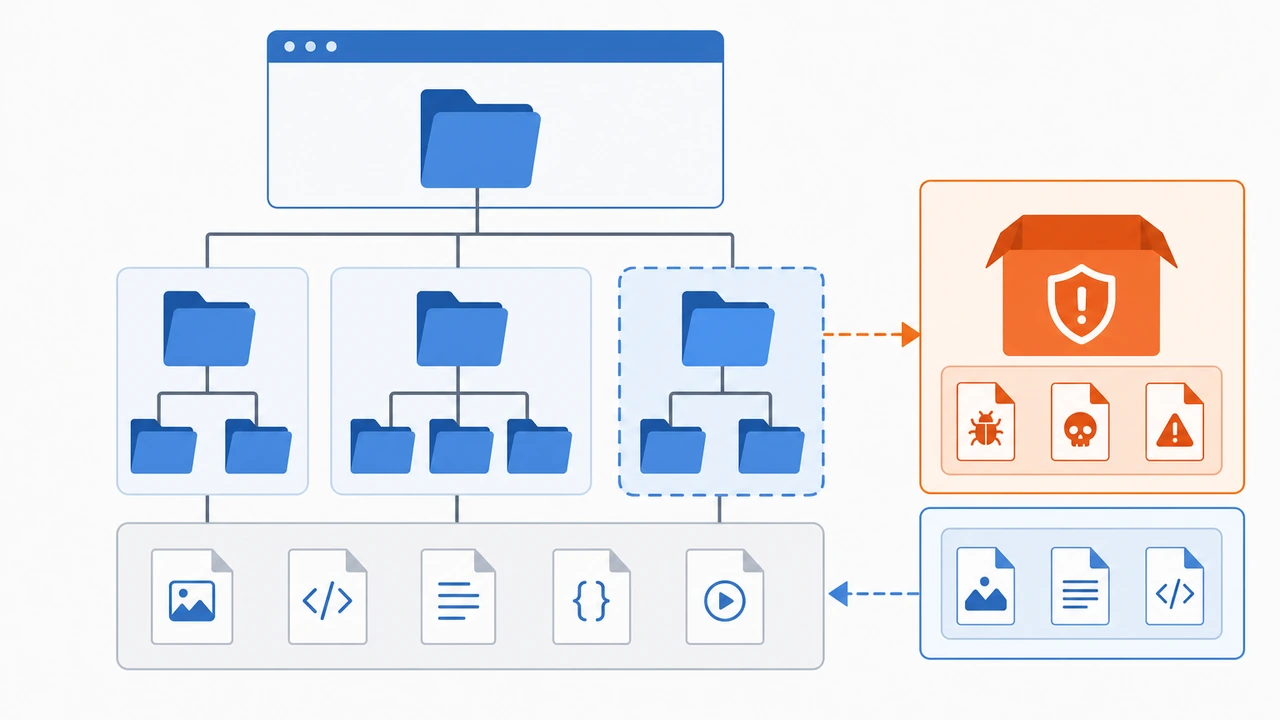
你可以先用主机文件管理器或 SSH 执行一次粗查。下面这条命令会在上传目录中查找可疑 PHP 文件:
find wp-content/uploads -type f \( -name "*.php" -o -name "*.phtml" \) -print如果你不确定某个文件是否安全,不要只凭文件名判断。攻击者常把文件命名成 cache.php、image.php、class-wp.php 这类看起来正常的名字。更稳妥的做法是用官方来源重新下载 WordPress 核心文件、主题和插件,再与当前目录对比。数据库方面,重点检查 wp_options、文章正文、用户表和计划任务表,查找陌生脚本、跳转代码和异常管理员记录。
第四步:从干净备份恢复,并验证关键页面
如果你有事故前的干净备份,恢复通常比手工逐行清理更可靠。判断“干净”的标准不是备份日期越早越好,而是备份时间点早于首次异常出现时间。例如你在 7 月 20 日发现跳转,访问日志显示 7 月 18 日已经有可疑写入,那么 7 月 19 日的备份就可能已经被污染。
恢复后不要立刻宣布完成。建议至少验证 5 个页面:首页、登录页、一个产品页、一篇文章页、一个搜索结果页。再用浏览器无痕模式访问,确认没有异常跳转;同时检查站点地图和 robots 文件,避免攻击者留下影响收录的规则。若站点同时关注速度和稳定性,可以结合 网站性能优化检查,确认清理后没有残留异常请求拖慢页面。
第五步:做恢复后的安全加固
网站能打开不等于事故结束。真正的收尾,是把攻击者进入的路径堵住,并建立后续监控。恢复后的 24 小时内,建议重点完成以下加固:
- 把 WordPress 核心、主题和插件更新到当前稳定版本,并删除停用组件。
- 设置目录权限为
755、文件权限为644,敏感配置文件单独收紧。 - 启用 SSL(安全传输协议)证书,让后台和表单提交都走加密连接。
- 配置 DNS(域名解析系统)记录和安全策略时,只保留确实需要的入口。
- 建立每日自动备份,至少保留 14-30 天,并把备份放在服务器之外。
如果业务已经有稳定流量,还应评估带宽(单位时间内可传输的数据量)和安全策略是否匹配。攻击流量可能在短时间内拉高资源占用,普通[虚拟主机](https://cn.hostease.com/web-hosting/)适合中小型展示站;访问量较高或需要更强隔离时,可以考虑 虚拟主机方案 之外的更高规格环境。
如何避免下一次被黑?
安全不是一次性项目,而是一套周期性习惯。每周看一次登录失败记录,每月检查一次插件更新,每季度做一次备份恢复演练,比临时安装十几个安全插件更有效。恢复演练尤其重要:只有真正还原过一次,你才知道备份文件是否完整、数据库能否导入、图片附件是否缺失。
最后给一个实用建议:把“发现异常后怎么处理”写成团队内部清单,放在主机账号、域名账号和备份账号旁边。清单里至少写清负责人、登录入口、备份位置、恢复步骤和外部联系方式。如果你需要更省心的运维方式,可以考虑 Hostease 这类带备份、扫描和技术支持的主机服务,让日常维护从“救火”变成可计划的例行检查。
总结来说,WordPress 安全恢复的关键不是某一个工具,而是正确顺序:先隔离,再换锁,再清理,最后恢复和验证。只要这 5 步执行到位,大多数中小网站都能在可控时间内恢复,并显著降低二次入侵风险。