服务器被盗最常见的入口不是高级漏洞,而是被反复复用的密码。2025 年多家安全机构的统计都指向同一个事实:针对 SSH(一种加密的远程登录协议)和 WordPress 后台的暴力破解请求,占服务器扫描流量的相当大比例,而攻击者一旦猜中一组弱口令,就可以在几分钟内完成植入挖矿程序或挂马。本文要解决的正是这个问题:用双因素认证(2FA,在密码之外再要求动态验证码的登录方式)把 SSH 和 WordPress 后台的登录门槛提高一层,密码泄露也不会导致失守。
文章覆盖三条主线:为什么密码已经不足以保护服务器登录;如何在 SSH 端配置基于 TOTP(基于时间的一次性验证码算法)的动态验证码;如何在 WordPress 后台启用两步验证并逐层验证生效。整个过程只需要服务器 root 权限和一部手机,10 到 20 分钟就能完成。
为什么只靠密码已经挡不住攻击
先看攻击者的真实成本。公开的蜜罐数据显示,一台暴露 22 端口的公网服务器,单日收到的 SSH 爆破尝试通常在数百到数千次之间,大多来自每秒可尝试数十个密码的自动化工具。WordPress 类似:xmlrpc.php 和 wp-login.php 是被扫描最频繁的入口,攻击者用泄露的密码库”撞库”——只要你在别处复用过同一密码,后台几秒内就可能被登进去。
换个角度看:密码强度解决的是”猜多久”,双因素认证解决的是”猜中了也没用”。12 位随机密码被暴力破解可能需要数年,但如果同一个密码因其他网站拖库而泄露,攻击者一次尝试就能登录。动态验证码每 30 秒刷新且绑定在你的手机上,密码泄露不再等于服务器失守。
实际案例中,多数服务器入侵事件的事后复盘都能归结为一个模式:弱口令或复用口令 + 未开启任何第二层验证。这也是为什么各大云厂商和托管商的安全基线文档,都把 2FA 列为登录加固的第一优先级。如果你使用的是 Hostease 这类提供独立服务器或 VPS(虚拟专用服务器,一台物理服务器上隔离出的专属资源)的主机方案,服务器层面 SSH 的防护需要自己配置,服务器安全分类里有更多同类主题可以参考,下面的步骤就从这里开始。
SSH 端启用 TOTP 动态验证码
SSH 的双因素认证推荐用 Google Authenticator 的 PAM(可插拔认证模块,Linux 用于串联多种验证方式的组件)模块实现,算法是标准 TOTP,Google Authenticator、Microsoft Authenticator 等应用都能扫码绑定。以下步骤在 Ubuntu 22.04/24.04 和 Debian 12 上验证过,CentOS 系把 apt 换成 dnf 即可。
第一步,安装 PAM 模块并运行初始化向导:
sudo apt update && sudo apt install libpam-google-authenticator -y
google-authenticator
向导会询问是否使用基于时间的验证码(回答 yes 即可),随后输出二维码和备用密钥,用手机验证器扫码绑定。务必把输出的 5 个应急刮刮码抄写到安全的地方——手机丢失或换机时,这是不依赖服务器控制台就能登录的唯一手段。
第二步,修改 SSH 配置,让登录流程同时要求密码和验证码。编辑 /etc/pam.d/sshd,在文件末尾加入一行:
auth required pam_google_authenticator.so然后编辑 /etc/ssh/sshd_config,确认以下三项配置(如果被注释就取消注释):
ChallengeResponseAuthentication yes
KbdInteractiveAuthentication yes
UsePAM yes
第三步,重启 SSH 服务并保持当前会话不要断开,再开一个新终端测试:
sudo systemctl restart sshd保命原则:重启后原 SSH 会话不要退出,先用新终端验证”密码 + 验证码”能正常登录,确认后再关旧会话——PAM 写错时旧会话是唯一的修复通道。验证通过后,可把 PasswordAuthentication 改为 no 并改用 SSH 密钥登录,形成”密钥 + 验证码”的更高防护组合。
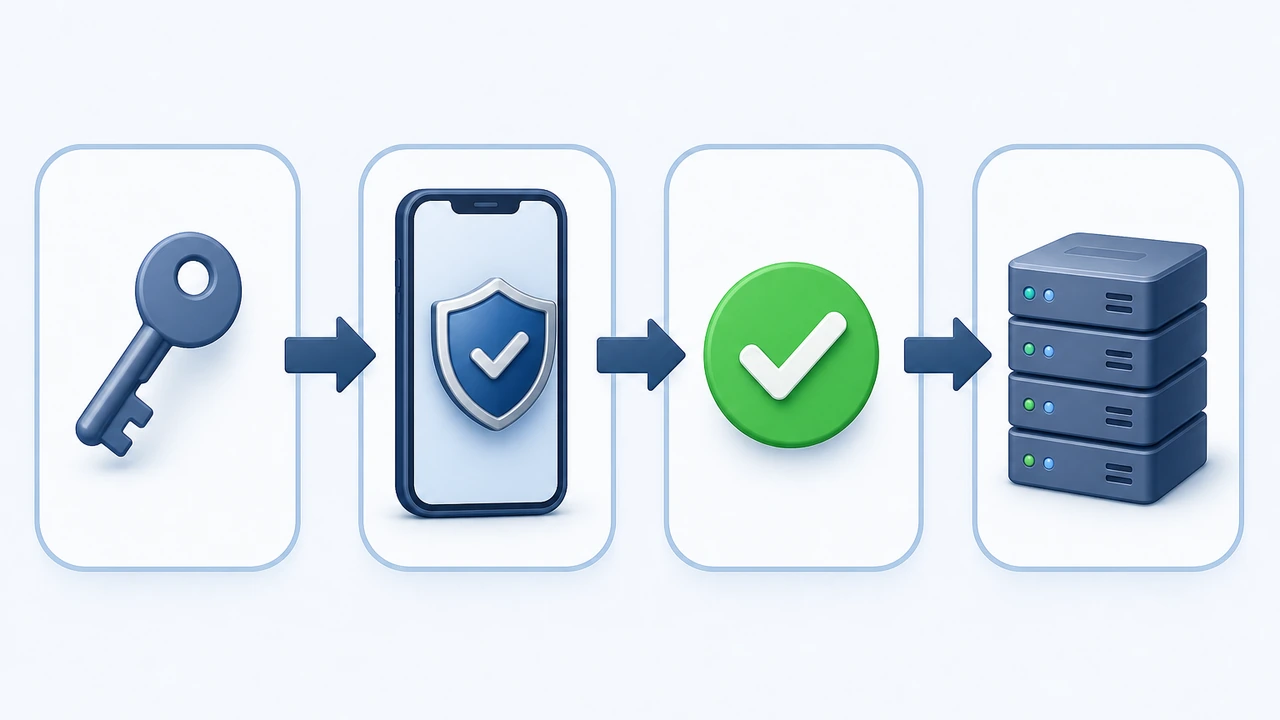
WordPress 后台启用两步验证
WordPress 侧的做法和 SSH 不同:不需要碰服务器配置文件,装一个支持 TOTP 的安全插件就能完成。主流选择有两类,一类是 Wordfence、Solid Security 这类安全套件自带的两步验证功能,一类是 miniOrange、WP 2FA 这类专做 2FA 的轻量插件。功能上都能实现”密码 + 动态验证码”,区别在于套件类插件附带防火墙和扫描能力,体积较大;专用插件配置路径更短,适合只想加验证码层的站点。除了登录验证,插件与主题的定期更新同样是减少攻击面的关键环节。
以 WP 2FA 为例:在后台安装启用插件,进入”Users → Profile”,选择 TOTP 方式,用手机验证器扫描二维码并输入当前 6 位验证码完成绑定。之后可强制所有管理员角色启用两步验证,并设置 2 到 4 周的”记住设备”期限——日常登录不用每次掏手机,只有新设备登录才要求验证码。
启用顺序要特别说明:先在自己的账户上绑定并确认能正常登录,再开启”强制所有用户”的开关。否则一旦插件配置和某个用户的应用冲突,可能把自己锁在后台外面。遇到被锁的情况,用 FTP 或文件管理器把插件目录改名即可临时停用,所以提前保留一条服务器文件级的访问通道(如 SSH 或主机面板的文件管理器)是必要的。
站点有多个编辑或作者账户时,建议把强制范围限定为 administrator 和 editor 角色,给订阅者等低权限角色豁免,既覆盖有风险的入口,也减少对普通用户的登录摩擦。
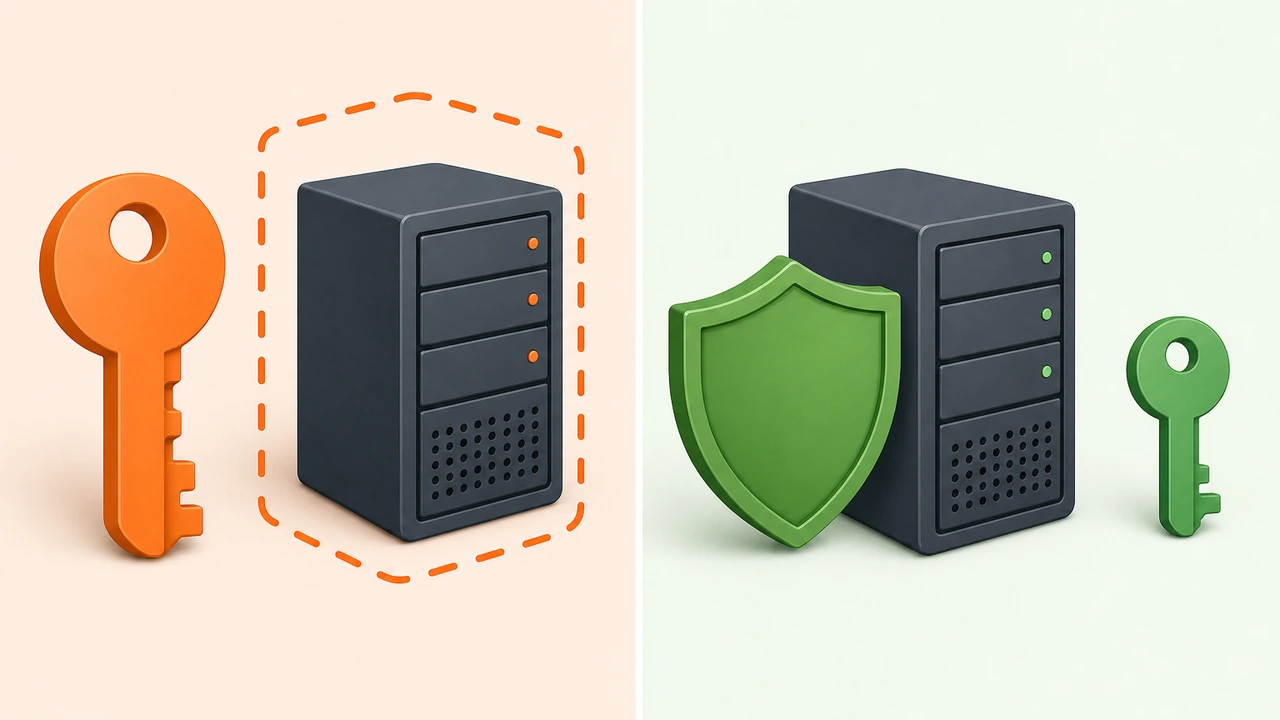
配置前后的防护差异
用一张表来说清楚两层验证的实际差别。仅密码的登录链路里,攻击者只需要拿到一组正确的凭据就能进入;而启用双因素认证后,凭据之外还必须拿到那台绑定了验证器的手机,攻击成本从”一次网络请求”上升为”物理接触设备”,这在绝大多数自动化攻击场景中足以让攻击者放弃目标。
从防护视角看,仅密码方式把暴露面集中在登录接口本身,xmlrpc.php、wp-login.php、SSH 22 端口都在被持续扫描;双因素方式没有减少扫描流量,但把破解成功率压到了接近零。两者配合 fail2ban(一个根据失败登录次数自动封禁 IP 的工具)或登录限速插件,能把爆破流量也一并消化掉。
值得提醒的是成本差异很小:TOTP 验证码不需要短信费用,验证器应用离线也能生成,日常登录只多花 5 秒输入 6 位数字。这笔投入和一次入侵后的清理成本(排查后门、恢复备份、搜索引擎申诉)相比,几乎可以忽略。页面性能优化也是同样的道理,可以参考这篇主机性能优化实践。
如何验证每一层都真正生效
配置完必须实测。SSH 端:新开终端执行 ssh user@server,确认依次要求密码和验证码;故意输错一次验证码确认被拒;用应急刮刮码登录一次并确认作废。WordPress 端:退出后重新登录,确认出现验证码步骤;用无痕窗口模拟新设备,确认强制策略生效;检查插件安全日志有记录。
服务器层面别忘了检查 sshd 语法:运行 sshd -t,输出为空即配置无误。若用了密钥登录,用 ssh -v 确认只有 publickey 和 keyboard-interactive 两种认证方式在用,密码认证确实已关闭。
这些手段可以和服务器安全加固的其他主题组合。完整链路是:防火墙和 fail2ban 削减攻击流量,SSH 密钥或强密码做第一层验证,TOTP 验证码做第二层验证,WordPress 插件的限速和日志做后台监控。四层叠加后,即使密码泄露,也有充足时间响应。
总结与行动建议
整个加固过程的核心结论是:双因素认证是当前性价比最高的登录防护手段,SSH 端用 libpam-google-authenticator 约 10 分钟配完,WordPress 端装一个 2FA 插件约 5 分钟配完,两个入口都建议在本周内完成。推荐的操作顺序是:先备份应急刮刮码,先配 SSH 并在新终端验证通过,再配 WordPress 并先绑定自己的管理员账户,最后开启强制策略覆盖全部管理角色。
如果你需要一套开箱即用的主机环境来减少这类安全配置的负担,可以考虑 Hostease 的 WordPress主机(https://cn.hostease.com/wordpress-hosting/),内置的安全加固和备份功能可以和本文的 2FA 配置形成互补。想深入了解服务器层面的其他加固手段,可以继续阅读服务器分类下的相关文章(https://cn.hostease.com/blog/server/),以及 WordPress 安全教程合集(https://cn.hostease.com/blog/wordpress/)。对于需要完全控制服务器环境的用户,VPS主机(VPS,虚拟专用服务器,https://cn.hostease.com/vps/)配合本文的 SSH 加固步骤,能同时获得灵活性和安全性。
总体建议是:今天就完成 SSH 的 2FA 配置,本周内把 WordPress 后台的两步验证覆盖到全部管理员账户。