WordPress 网站安全加固:防挂马的后台隐藏与文件权限配置
讲解 WordPress 挂马的常见入侵路径,提供文件权限配置、后台地址隐藏与登录防护的完整操作步骤,帮助你把网站被挂马的风险降到最低。
讲解 WordPress 挂马的常见入侵路径,提供文件权限配置、后台地址隐藏与登录防护的完整操作步骤,帮助你把网站被挂马的风险降到最低。
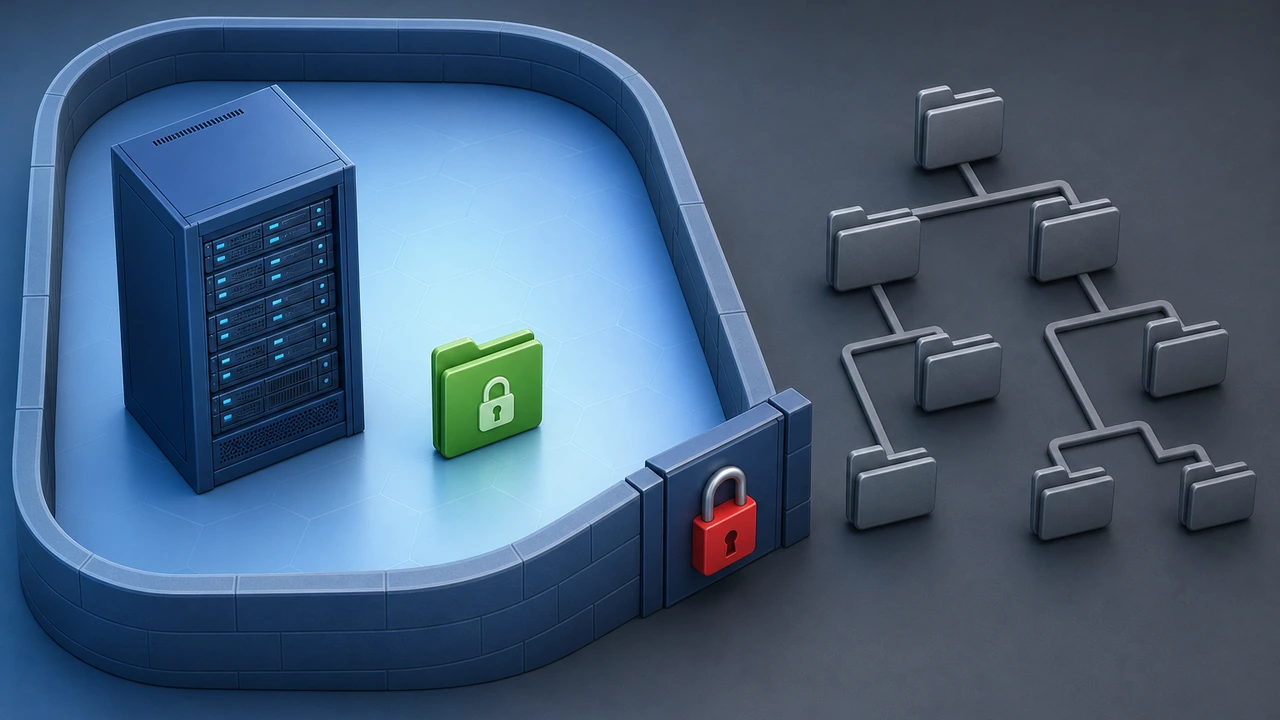
本文讲解如何在 Linux 服务器上配置 SFTP chroot 牢笼,把用户访问范围收窄到指定目录,降低文件泄露与越权风险,并给出可执行的配置步骤。

本文为希望提升WordPress网站安全性的用户提供了七个高级方法,包括重新安装WordPress、优化文件权限、启用HTTP严格传输安全性策略(HSTS)、实时监控网站活动、使用Web应用防火墙(WAF)、手动清理恶意软件以及保护wp-config.php配置文件。文章还强调了选择高性能主机服务(如Hostease)对网站安全的重要性。这些建议将帮助网站在应对多种威胁时更具防护能力,实现更高的安全标准。