很多站长在注册域名后会收到大量推销电话和垃圾邮件,这正是域名注册信息公开暴露带来的问题。本篇 WHOIS 隐私保护指南将帮你解决三个疑问:开启隐私保护后,SSL 证书还能正常申请吗?企业邮箱和建站邮件会不会收不到?要不要开启、开启后要注意什么?读完本文你会得到一份可直接执行的开启步骤和避坑清单。
WHOIS 隐私保护是什么
WHOIS 是域名注册信息的公开查询协议。任何人查询你的域名,都能看到注册人姓名、组织、邮箱、电话和地址。这些信息由注册局强制登记,原本就是为了保证域名权属可追溯,但对个人站长和中小企业来说,等于把联系方式公开挂在网上。
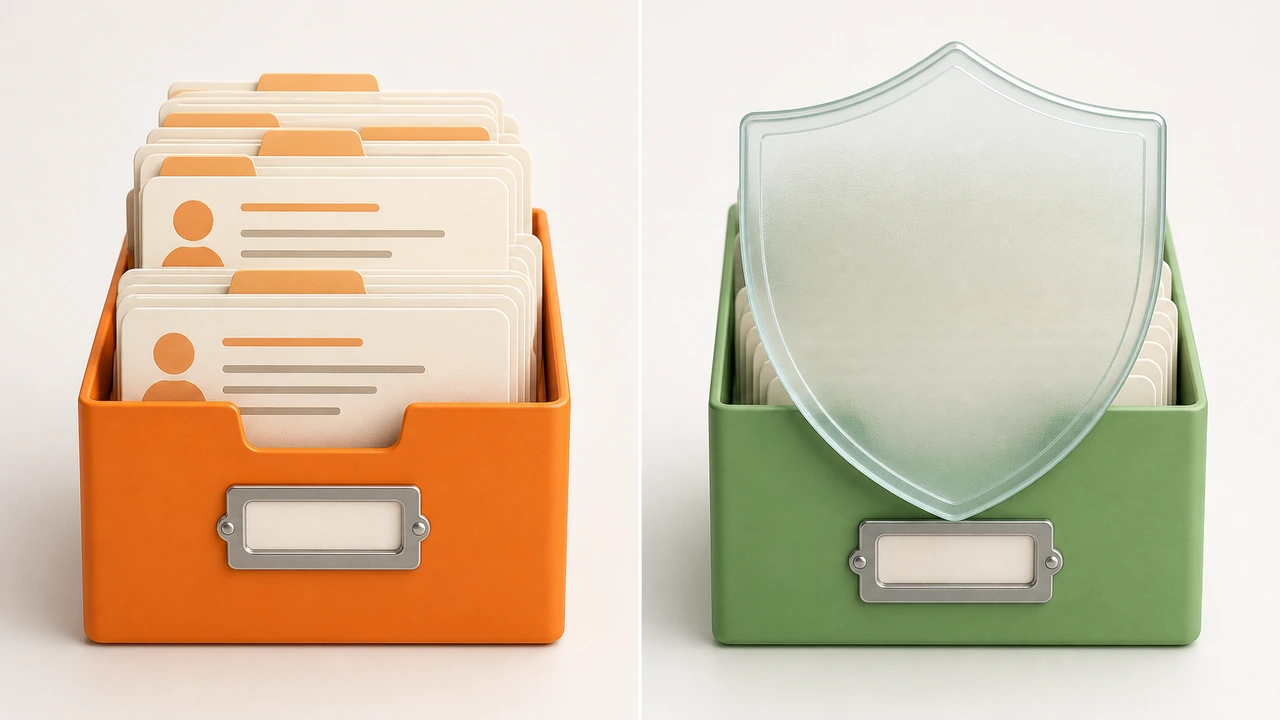
WHOIS 隐私保护的原理并不复杂:注册商用一个代理身份替换你的真实信息,对外展示的是注册商的转发邮箱和统一地址。别人仍然可以查询到域名”有人注册”,但看不到你是谁。发往代理邮箱的邮件会被转发到你的真实邮箱,域名所有权仍归你所有。
需要注意,DNS(域名解析系统)记录和 WHOIS 信息是两套独立的数据。隐私保护只隐藏注册人资料,不影响解析记录的公开性——你的 A 记录、MX(邮件交换)记录本来就允许公开查询,否则全球邮件系统无法投递。域名解析不稳定会直接影响网站和邮件,可以参考这篇主机 TTFB 优化指南了解解析与性能的关联。所以隐私保护和网站解析、邮件收发在技术上是解耦的。
对 SSL 证书验证的实际影响
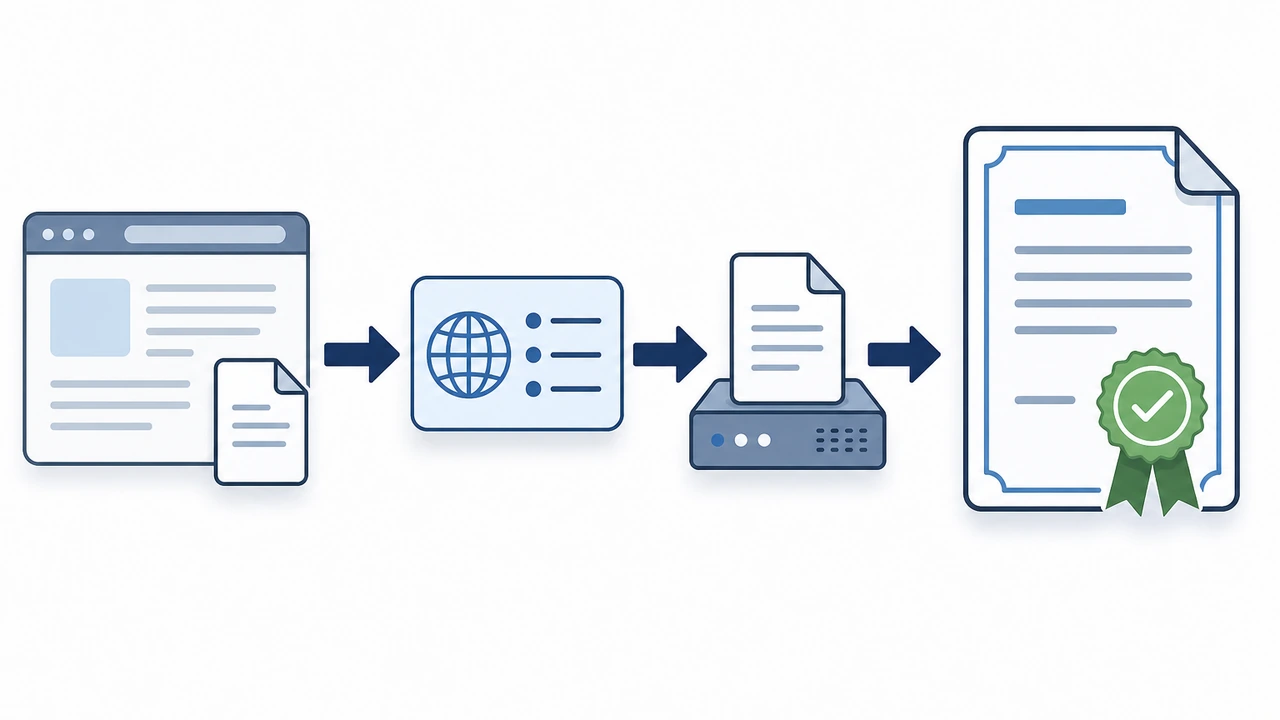
先说结论:开启 WHOIS 隐私保护不会导致 SSL(安全传输协议)证书申请失败。目前主流的证书验证方式早已不依赖 WHOIS 里的公开邮箱,原因要追溯到证书颁发机构(CA)的验证规则演进。
证书验证主要有三种类型,对 WHOIS 信息的依赖程度不同:
- DV(域名验证)证书:CA 只需要证明你控制该域名,验证方式是向
admin@、webmaster@等约定邮箱发确认邮件,或要求你在网站放置验证文件、添加 DNS TXT 记录。整个过程不读取 WHOIS 注册邮箱,隐私保护完全没有影响。目前 Let’s Encrypt 及各家商业 CA 签发的免费证书基本都属于这一类。 - OV(组织验证)证书:CA 会人工核验企业资质,通过工商登记、电话回拨等渠道确认,同样不以 WHOIS 公开信息为准。
- EV(扩展验证)证书:验证最严格,依赖企业法律文件和邓白氏编码等第三方数据源,也不依赖 WHOIS。
CA/Browser 论坛(制定证书行业标准的联盟)早在 2018 年就废除了”通过 WHOIS 邮箱验证域名”的方式,原因是 WHOIS 代理邮箱无法证明申请人真实控制域名。换句话说,行业自己先放弃了这条路,隐私保护才得以普及。
唯一需要留意的场景:如果你用的是老牌注册商的”传统邮件验证”流程,个别 CA 兼容模式下可能仍尝试向 WHOIS 里的注册邮箱发信。遇到收不到验证邮件的情况,改用 DNS TXT 验证或文件验证即可绕过,一分钟就能解决。证书装好后网站仍提示不安全的情况,多数与证书链或混合内容有关,可参考服务器配置与优化分类下的排查文章。
对建站邮件和企业邮箱的影响
邮件收发比证书验证更容易让人产生误解。实际测试和运维经验都表明:WHOIS 隐私保护不影响邮件能否送达收件人,但会影响一件事——你域名的”可信度信号”。
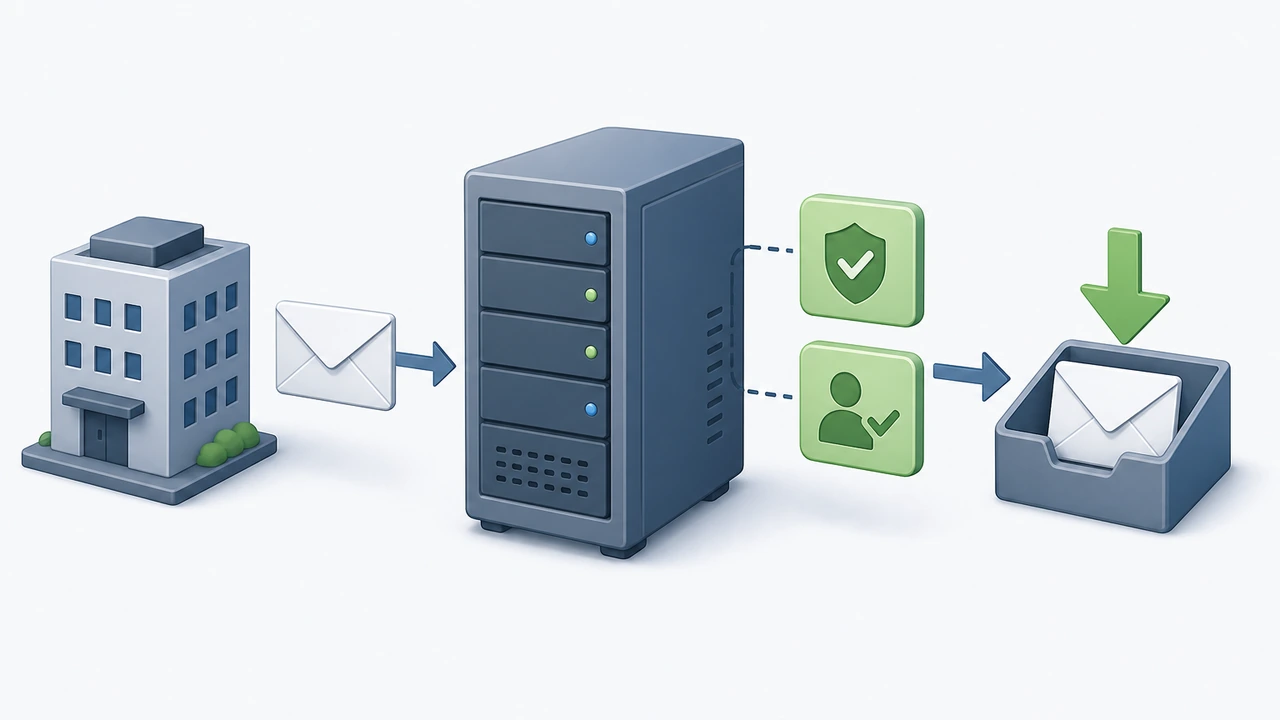
先看收发机制。一封邮件能否送达,取决于对方服务器如何验证发件方:
- SPF 记录:声明哪些服务器有权替你发信,查询对象是 DNS 记录,与 WHOIS 无关。
- DKIM 签名:邮件自带的加密签名,验证密钥同样放在 DNS 里。
- DMARC 策略:告诉收件方前两项验证失败时怎么办,也是 DNS 记录。
这三项配置好,你的邮件就能正常投递。隐私保护开启与否,Gmail、Outlook 等收件服务器根本不看 WHOIS。
真正受影响的是反向场景:对方服务器或反垃圾邮件系统主动查询你域名的 WHOIS 信息作为信誉参考时,隐私保护会屏蔽注册人资料。这确实是少数企业级邮件网关(如银行、政企类收件方)的评分因素之一,权重很低——反垃圾系统的核心依据始终是发送 IP 信誉、SPF/DKIM/DMARC 通过率和历史投诉量。外贸企业如果长期向这类保守收件方发信,发现送达率异常下降,可以临时关闭隐私保护做对比测试,排除这一变量后再恢复。
另一个实际关联点是邮箱服务商的实名审核。注册企业邮箱(如腾讯企业邮、阿里邮箱)或申请某些 CDN(内容分发网络)服务时,服务商会核对域名所有权,方式通常是添加指定 DNS 记录或上传验证文件,同样不走 WHOIS 公开查询。所以建站选邮箱、配加速服务的全流程,隐私保护都不构成障碍。如果你的网站跑在 WordPress 上,邮箱插件与 WordPress 主题与插件相关的 SMTP 配置技巧也可以一并参考。
开启隐私保护的最佳实践
理解了技术影响,落地时可以按下面的清单操作,避免踩坑:
- 注册时直接勾选隐私保护:主流注册商已免费提供该服务,无需额外付费。已注册的域名可在管理后台一键开启,生效时间通常在几分钟到 24 小时之间。
- 保留真实联系邮箱在注册商账户里:隐私保护隐藏的是对外展示层,注册商仍需要你的真实邮箱发送到期提醒、转移确认邮件。邮箱失效导致域名过期被抢注的案例,每年都在发生。
- 提前配置 SPF/DKIM/DMARC:这是邮件送达率的决定因素。典型的 SPF 记录形如
v=spf1 include:_spf.example.com -all,DKIM 需要在邮箱后台生成密钥并添加 TXT 记录,DMARC 再引用前两者。三项配置齐了,隐私保护开启与否都不影响投递。 - 证书申请优先用 DNS 验证:申请 SSL 证书时选择 DNS TXT 验证而非邮件验证,可以彻底绕开任何 WHOIS 相关的边缘情况,也让证书自动续期更顺畅。
- 企业备案主体信息保持一致:国内备案用的是另一套实名体系,与 WHOIS 无关,但域名注册人组织名与备案主体不一致时,部分注册商可能要求补充证明材料,提前统一能省去麻烦。
需要权衡的一点:隐私保护会屏蔽你的注册人资料,也会屏蔽潜在的商务合作方通过 WHOIS 找到你。如果你的商业模式依赖”域名可被联系”(例如域名投资人),可以只对部分域名开启,或在 WHOIS 里填一个专门的商务邮箱而非私人邮箱。
总结与行动建议
核心结论是:WHOIS 隐私保护对 SSL 证书验证和建站邮件几乎没有实质影响——证书申请走 DNS 或文件验证,邮件投递靠 SPF/DKIM/DMARC,这两套机制都不读取 WHOIS 公开信息。开启隐私保护的收益(屏蔽骚扰、防止信息被爬取滥用)远大于那点微弱的信誉信号损失。
我们建议的做法是:注册新域名时直接开启隐私保护,同时把 SPF/DKIM/DMARC 三项邮件记录配置到位;已有域名可以在后台一键开启,开启后用邮件测试工具跑一轮验证,确认解析和投递都正常。如果你正在搭建外贸企业站点或需要稳定的邮件发送环境,Hostease 虚拟主机方案内置免费 SSL 证书和企业邮箱配套,配合正规注册商的隐私保护服务,可以在不牺牲邮箱送达率的前提下把域名信息安全管起来。遇到证书签发或邮件配置问题,也可以随时联系 Hostease 中文站的技术支持团队协助排查。