企业邮箱在[虚拟主机](https://cn.hostease.com/shared-hosting.html)上出问题,多数时候邮箱本身没坏,坏的是配置顺序。域名记录还没生效就去改客户端,收到一封退信就换 SMTP 端口,这类操作会把一个十分钟能解决的问题拖成三天。这篇文章按真实排障顺序讲清楚:域名解析记录应该怎么排、企业邮箱在虚拟主机上如何配置、退信出现后如何从返回码一路查到发信声誉,每一步都给出可验证的命令或对照值。
一、先画清楚企业邮箱的三段链路
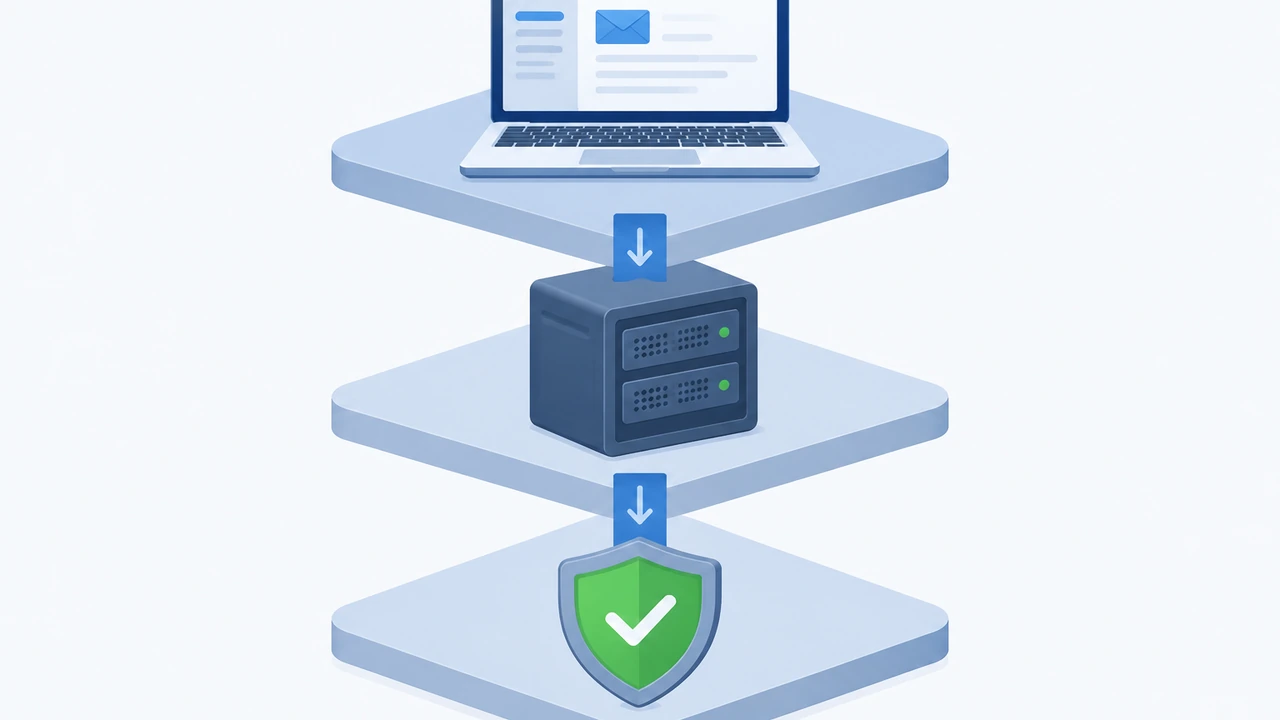
一封邮件从点击发送到进入对方收件箱,中间只有三段:客户端到发信服务器、发信服务器到收件服务器、收件服务器做策略判断。三段分别由不同的记录和参数控制,混在一起改,就失去了判断哪一段失败的能力。
收信这一段看 MX 记录,它告诉外界这个域名的邮件应该投递到哪台服务器,记录后面跟的优先级数字越小越优先。认证这一段看 SPF、DKIM、DMARC 三类 TXT 记录:SPF 声明哪些服务器有权代你的域名发信,DKIM 用私钥给邮件签名、再把公钥放进域名记录供对方验证,DMARC 则规定认证失败时收件方怎么处理、报告发到哪里。客户端这一段才是服务器地址、端口、加密方式这些在电脑或手机上填的内容。
三段之间有严格的依赖关系:MX 没生效,客户端配得再准也收不到信;SPF 写错一个参数,正文打磨得再好也会被判为未认证。域名解析(DNS(域名系统))的生效时间由 TTL 决定,修改期间把 TTL 临时降到 300 秒,可以把等待压到五分钟上下,改完再调回 3600 秒。邮件队列和网站共用同一台服务器的资源,队列堆积时前台也会跟着变慢,这类情况可以对照 服务器资源与队列排查 的思路一起看。
二、配置顺序:先服务、再记录、后客户端
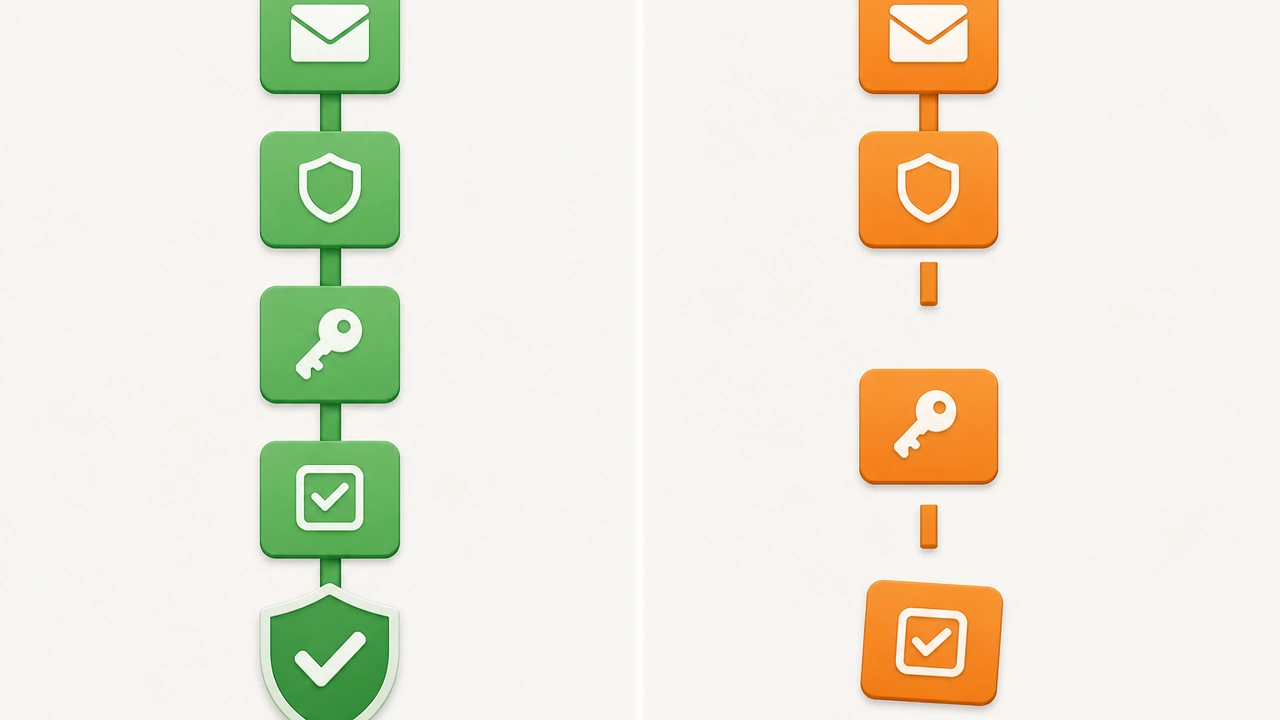
顺序错了,最常见的结果是记录看起来都对,但就是不生效。正确做法是先在企业邮箱后台拿到服务器参数和签名密钥,再改域名记录,最后才配置电脑和手机上的客户端。
- 开通邮箱时先记下服务端参数:IMAP 与 SMTP 服务器通常形如 mail.example.com,SMTP 走 465 端口(加密直连)或 587 端口(STARTTLS),这些值以服务商后台为准,不要照抄三年前的教程。
- 写 MX 记录:主机记录填 @ 或留空,记录值指向服务商给出的邮件服务器,优先级填 10;如果服务商给两条,另一条填 20,数字小的先投递。
- 配 SPF 与 DKIM:SPF 写成 v=spf1 include:spf.服务商域名 -all;DKIM 公钥放在 selector._domainkey 子域下,密钥选 2048 位,1024 位只作为兼容备选。
- 最后补 DMARC:先写 v=DMARC1; p=none; rua=mailto:dmarc@example.com,收两周报告确认对齐率,再收紧到 quarantine。
配置完不要靠时间碰运气,直接用命令验证。MX 用 dig +short MX example.com 看是否返回服务商地址;SPF 用 dig +short TXT example.com 确认只有一条以 v=spf1 开头的记录;DKIM 用 dig +short TXT 2048._domainkey.example.com 能把公钥片段查出来;DMARC 查 dig +short TXT _dmarc.example.com。四条都返回预期值,再去动客户端。
客户端这一段最容易被忽略的是发信身份和收信身份不一致。用 info@ 收信、用 noreply@ 群发时,SMTP 认证账号必须是真实存在的邮箱,否则服务器会以 535 认证失败拒掉。加密方式也要和端口配对:465 端口配 SSL(安全传输协议)直连,587 端口配 STARTTLS,两者混用会表现成能登录、发不出去。
如果企业同时用建站表单或商城插件发通知邮件,这些邮件也走同一套认证链。表单插件默认用 PHP mail() 发信,在共享出口上很容易被判成伪造发件人,改成 SMTP 认证发信更稳,具体设置可以参考 WordPress 建站与邮件插件配置 里的做法。
三、退信排查:按返回码逐层往下走
退信不是一种问题,而是一类结果。拿到退信先看三样东西:返回码、被拒的那行英文说明、以及退信时间与当时的发送量。按下面的顺序查,基本不会绕圈。
- 550 5.1.1 表示收件人不存在。这类退信和你的配置无关,清理名单即可;如果同一域名的地址整批 5.1.1,先确认对方域名的 MX 是否还在。
- 550 5.7.1 与 554 5.7.1 属于策略拒绝,原因集中在 SPF/DKIM 未通过、发信 IP 进了黑名单、正文命中垃圾邮件规则。去 Gmail 打开“显示原始邮件”,看 Authentication-Results 里的 spf、dkim、dmarc 三项是否全部 pass。
- 421 4.7.0 是临时性限流,多出现在短时间集中群发。虚拟主机按小时计发信额度,常见套餐在 200 至 500 封/小时,超出后邮件被退回队列,一小时后自动重试。
- 552 5.3.4 指单封体积超限。Gmail 上限 25MB,附件经 Base64 编码后体积涨约 33%,20MB 的附件实际传输约 27MB,同时占用出口带宽(网络出口速率),必然被拒。
返回码只能定位到哪一层,定位不到为什么。第二层要查域名与 IP 的信誉:用 Spamhaus、Barracuda 的公开查询页确认发信 IP 是否在名单中,再执行一次 dig +short TXT 你的域名 看 SPF 是否重复。多条 SPF 记录会直接触发 permerror,收件方一律按未认证处理,这是中小企业最常踩的坑。以 Hostease 虚拟主机为例,控制面板的邮件配额页能看到当前小时的发送量,具体数值以套餐说明为准。
第三层才是内容。群发同一套模板、正文里塞三四个短链、图片多文字少、附件是 exe 或压缩包,都会拉高垃圾邮件评分。把测试邮件单独发给 Gmail、Outlook、QQ 邮箱各一个账号,看是否进垃圾箱,比反复改正文有效得多。
四、一个外贸公司的实际排查过程
去年我们协助一家做汽车配件的贸易公司排查企业邮箱,20 个账号,日均发送 260 封报价与跟进邮件,退信率 32%。第一轮检查发现域名下有两条 SPF 记录:一条是早期服务商留下的 v=spf1 include:old-mail.com ~all,一条是新服务商的,两条并存直接导致 permerror。
把两条合并成一条后等了 40 分钟(TTL 提前降到了 300 秒),Gmail 的 Authentication-Results 从 spf=permerror 变成 spf=pass,48 小时内退信率降到 3%。剩下 3% 全部是 421 4.7.0,日志显示销售在上午 9 点到 10 点集中发出 260 封,超过了该套餐 200 封/小时的上限。
改成每 20 分钟发 50 封、单日控制在 800 封以内之后,421 彻底消失。这个案例里没有任何一处需要换服务器,问题全部出在记录重复和发送节奏上。它也说明一件事:退信率异常时先查配置与配额,比升级套餐更省钱。
五、上线前的自查清单
配置完成后,用下面五项做一次完整验证,全部通过再开始群发。
- MX 只保留服务商给出的记录,旧邮件服务商的记录删干净,否则部分邮件仍会被投递到已停用的服务器。
- SPF 只留一条,结尾用 -all(严格)或 ~all(宽松),不要写 ?all;include 次数控制在 10 次查询以内,超过会触发 lookup 超限。
- DKIM 选择器与后台实际签名一致,密钥 2048 位,私钥留在服务商侧,不要下载到本地电脑长期保存。
- DMARC 先 p=none 收集报告,确认 SPF 与 DKIM 对齐率超过 95%,再切到 quarantine 或 reject。
- 发送节奏按小时配额拆批,首封测试覆盖 Gmail、Outlook、QQ 三个域,确认不进垃圾箱后再放量。
如果业务量涨到每天几千封,或者需要独立 IP 维护发信声誉,虚拟主机的共享出口就会变成瓶颈。这种情况可以考虑迁移到 VPS(虚拟专用服务器) 或[独立服务器](https://cn.hostease.com/dedicated-server/),把发信 IP 与网站资源拆开,避免一次群发影响整站访问。选型时优先确认单小时发信上限、是否支持独立 IP、控制面板能否查看邮件队列,这三项直接决定后续排障成本。
六、把顺序固定下来
企业邮箱的配置与排障,本质上是一套固定顺序:先确认服务端参数,再写 MX 与认证记录,最后配客户端;退信先读返回码,再查认证链,然后看 IP 与域名信誉,最后才动正文。这套顺序的价值在于每一步都有可验证的输出,不会出现全改一遍却依然找不到原因的局面。
建议把上面的五项自查做成一张上线检查表,每次新增域名或更换邮件服务商都过一遍;当退信率连续三天超过 5% 时,先查 SPF 是否重复和单小时发送量,这两项能解决大部分问题。如果你需要更系统地规划主机资源,也可以先梳理站点并发与发信量,再决定是否留在 虚拟主机,避免为了省一点配置时间而反复折腾。