当网站业务流量快速增长,单台服务器达到负载瓶颈时,引入负载均衡并横向扩展多台 Web 节点是标准的架构演进方向。然而多节点集群搭建后,运维人员很快会遭遇一个共同痛点:访客在节点 A 上传了文章插图或头像,随后轮询访问到节点 B 时,页面却因本地缺少文件而抛出 404 错误。本篇指南将帮助你彻底解决多台云服务器间上传文件不一致的难题,通过生产环境实操,讲解如何利用 NFS(Network File System,网络文件系统)在私有内网中搭建稳定高效的集中式共享存储,实现多个 Web 节点对网站上传目录的实时共享与透明读写。
为什么多 Web 节点需要共享存储:同步难题与方案权衡
在单机架构中,Web 服务直接将附件写入本地磁盘(如 WordPress 的 wp-content/uploads)。当扩展为多节点集群后,本地存储便会引发数据孤岛。业界常见的应对方案通常有以下三种:
- 本地定时同步(rsync 或 lsyncd):通过脚本在节点间互相同步。方案存在秒级延迟与竞态冲突,并发写入易发覆盖错误,海量小文件遍历也会消耗过多 CPU 与磁盘 I/O。
- 云端对象存储(S3 / OSS 配合插件):将上传重定向至对象存储。方案扩展性好,但需要改造业务源码或依赖插件;若使用 s3fs 挂载,元数据检索会导致遍历延迟偏高。
- 集中式 NFS 网络文件系统:这是 Linux 体系下成熟且业务零侵入的解法。NFS 运行在内核层面并遵循 POSIX 协议,Web 节点挂载后无需修改任何代码,无论是静态分发还是写入,都与本地目录毫无二致。
存储系统的 I/O 吞吐与响应延迟直接影响页面的首字节到达速度。如果你希望排查存储挂载对前端访问性能的影响,建议延伸阅读网站加载速度优化了解首字节时间(TTFB)的关键成因。
架构规划与网络前置准备:内网安全与端口策略
动手配置前,必须明确节点角色并制定隔离策略。假设我们规划一个典型的小型集群:存储服务器(NFS Server)私有内网 IP 为 192.168.10.100,配备独立 SSD 存储盘;两台 Web 客户端节点(Client 1 与 Client 2)私有 IP 分别为 192.168.10.101 与 192.168.10.102,均处于同一 VPC 子网内。
这里必须强调核心安全准则:绝对不要将 NFS 端口直接暴露在公网 IP 之上。NFS 协议默认缺乏传输加密与强身份鉴权,公网暴露极易遭受未授权越权访问。所有共享通信都必须限定在私有局域网内部,并在防火墙上仅针对 Web 节点的内网 IP 开放端口。
NFS 运行依赖的核心端口为 2049(NFS 服务)与 111(rpcbind 映射器)。以 Ubuntu / Debian 存储端为例,通过 UFW 限定仅允许内网网段连接:
sudo ufw allow from 192.168.10.0/24 to any port 111 proto tcp
sudo ufw allow from 192.168.10.0/24 to any port 111 proto udp
sudo ufw allow from 192.168.10.0/24 to any port 2049 proto tcp
sudo ufw allow from 192.168.10.0/24 to any port 2049 proto udp
sudo ufw reload
若使用 CentOS 或 Rocky Linux,可通过 firewalld 划分 trusted 区域或配置富规则放行端口。关于 Linux 服务器端口管理与网络防护的细节,可以查阅服务器基础与运维栏目的专项教程。
服务端实操:安装服务、导出目录与参数解析
网络策略就绪后,登录存储服务器(192.168.10.100)开始配置服务端。
1. 安装内核级 NFS 服务组件
在 Debian / Ubuntu 体系中执行命令安装内核服务端:
sudo apt update && sudo apt install -y nfs-kernel-server
若在 RHEL / CentOS / Rocky Linux 环境下,则执行:
sudo dnf install -y nfs-utils && sudo systemctl enable --now nfs-server
2. 创建共享目录并设置属主权限
在存储服务器上创建专用的共享目录。为了确保 Web 进程正常读写,目录所属用户需与客户端运行用户一致(Ubuntu / Debian 多为 www-data,UID/GID 通常为 33):
sudo mkdir -p /data/share/uploads
sudo chown -R www-data:www-data /data/share/uploads
sudo chmod -R 775 /data/share/uploads
3. 配置 /etc/exports 导出规则
打开配置文件 /etc/exports,添加如下授权行:
/data/share/uploads 192.168.10.0/24(rw,sync,no_subtree_check,root_squash)
这四个配置选项直接决定了共享存储的可靠性与安全性:
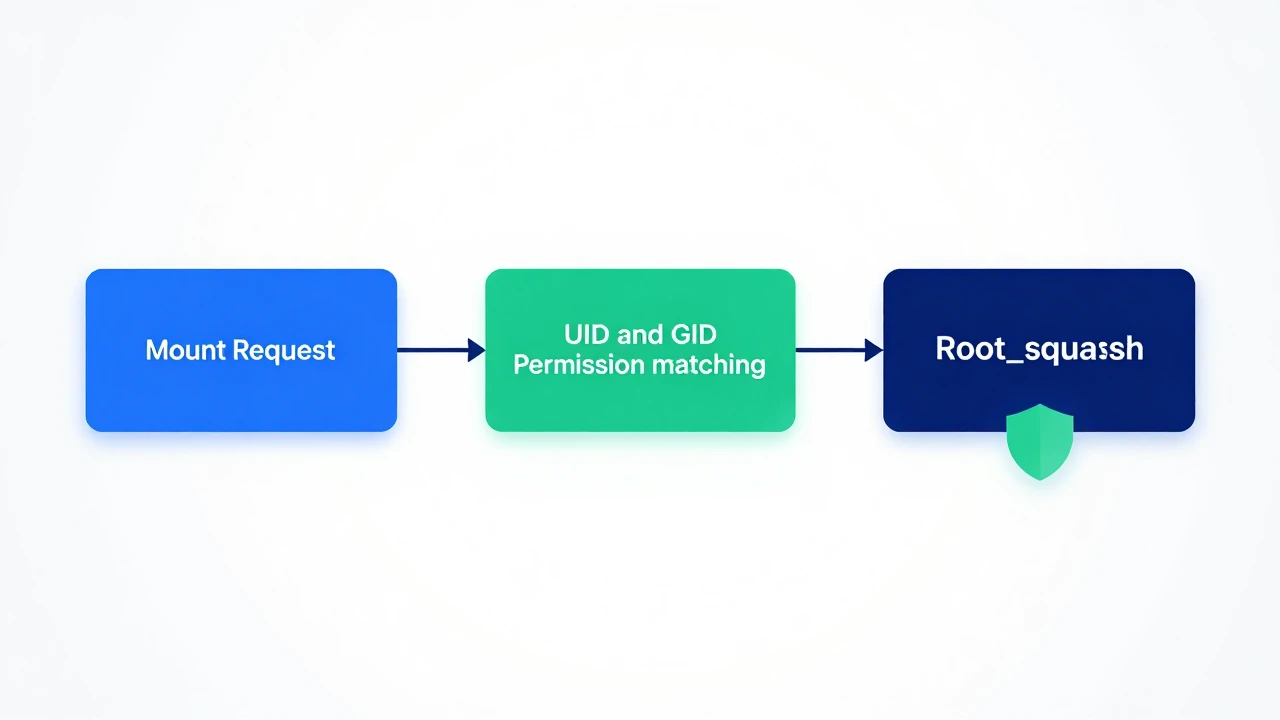
rw:赋予读写权限。网站附件目录需上传文件与生成缩略图,必须开启写权限。sync:强制同步写入。写入请求确认落盘后才响应,保障异常断电时的数据完整性。no_subtree_check:关闭子树检查。避免核验父目录变动,提升遍历性能并防止文件句柄失效。root_squash:核心安全防护。将客户端 root 操作映射为匿名用户(默认nobody:nogroup),防止攻击者攻陷节点后篡改存储端系统文件。
4. 生效导出规则
保存后使用 exportfs 命令重载生效并确认导出状态:
sudo exportfs -arv
sudo exportfs -s
客户端实操:挂载验证与 fstab 开机自动挂载
接下来登录 Web 客户端节点(192.168.10.101 和 192.168.10.102),完成挂载接入。
1. 安装组件与连通性验证
在客户端安装挂载工具,并通过 showmount 确认服务端导出的共享目录:
sudo apt update && sudo apt install -y nfs-common
showmount -e 192.168.10.100
若终端成功打印出导出的目录与允许网段,说明内网通信与 RPC 端口完全通畅。
2. 迁移存量数据与手动挂载测试
若现有网站已有存量上传文件,先同步数据至存储服务器,再执行挂载,以免本地目录被空挂载点覆盖:
sudo cp -r /var/www/html/wp-content/uploads /var/www/html/wp-content/uploads_backup
sudo rsync -avzP /var/www/html/wp-content/uploads/ 192.168.10.100:/data/share/uploads/
sudo mount -t nfs 192.168.10.100:/data/share/uploads /var/www/html/wp-content/uploads
df -hT /var/www/html/wp-content/uploads
挂载后切换至 Web 用户身份测试读写权限:
sudo -u www-data touch /var/www/html/wp-content/uploads/test.tmp
sudo -u www-data rm /var/www/html/wp-content/uploads/test.tmp
测试通过后,即可确认 Web 节点具备正常的读写通道。在多节点集群环境下维护 CMS 系统的更多技巧,例如跨实例数据库连接池与动静分离策略,可以参考WordPress 运维栏目的相关分享。
3. 配置 /etc/fstab 实现开机自动挂载
手动挂载在系统重启后会失效,必须将挂载信息固化到 /etc/fstab 文件中:
192.168.10.100:/data/share/uploads /var/www/html/wp-content/uploads nfs defaults,_netdev,nofail,soft,timeo=30,retrans=3 0 0
这里的挂载参数直接保障了云服务器重启时的稳定性:
_netdev:声明挂载依赖网络就绪,等待内网接口初始化完毕后再挂载,避免开机死锁。nofail:容错机制,当存储端离线时,节点仍可正常启动,不会陷入维护模式。soft,timeo=30,retrans=3:超时保护。存储端无响应时快速抛出 I/O 错误,防止 PHP-FPM 进程被无限挂起。
保存后执行 sudo mount -a 进行无重启挂载测试,命令无报错即表明配置正确。
生产环境关键考量:单点风险、权限冲突与性能调优
虽然 NFS 部署简单且业务零侵入,但在生产环境中必须针对潜在瓶颈做好防护。
1. 单点故障(SPOF)防范与数据备份
集中存储的最大隐患在于存储节点本身的单点故障。一旦存储服务器停机,所有 Web 节点的附件访问都将受阻。生产环境应从两方面建立冗余:硬件上为存储节点配备 RAID-10 阵列以抵御磁盘损坏;数据上配置定时增量备份,利用 rsync 或快照将数据同步至备用节点。
rsync -avz --delete /data/share/uploads/ /backup/nfs_uploads_daily/
2. 静态资源前置缓存:削减网络 I/O 压力
网站访问中,附件读取频率远高于写入频率。若每个图片请求都穿透至 NFS 读取,会加重存储端负担。最佳实践是在客户端 Nginx 层开启本地静态缓存(如 open_file_cache)或接入 CDN 边缘缓存。热点资源由本地或 CDN 响应,可将 NFS 实际读负载降低 80% 以上。
3. 多节点 UID/GID 权限一致性维护
NFS 校验权限依赖数字 UID 与 GID 而非用户名。若不同节点的 Web 用户 UID 不一致,会导致读写冲突。运维在构建系统镜像时应固化运行用户的 UID/GID;若集群存在无法统一 UID 的历史环境,可在 exports 中配置 all_squash,anonuid=33,anongid=33 统一映射身份。
架构选型建议:何时选用存储型[独立服务器](https://cn.hostease.com/dedicated-server/)
合理选择底层硬件配置,是保障共享存储长期稳定运行的基础。
对于日均数万访问、媒体总量数十 GB 的起步站点,选用配置充裕的 VPS 云主机 作为存储节点性价比极高,足以支撑两到三台 Web 节点的日常读写。
但当网站发展为大型电商或高并发图片社区,文件积累至数 TB 规模且并发读写加剧时,VPS 的虚拟化共享 I/O 容易遇到天花板。此时,选用配备硬件 RAID 阵列与大内存的专用高性能存储服务器更为合适,其独享带宽与缓存能为并发提供坚实保障。
在 Hostease 的海外数据中心部署环境中,多台 Web 节点与后端存储服务器均可放置在同一机房的私有内网中,互通延迟仅为亚毫秒级。这种低延迟内网通道消除了跨机房传输的流量开销,更使得 NFS 的远程读写效率无限接近本地磁盘,为集群架构横向扩展提供了高品质的底层支撑。
总结与运维实施建议
通过 NFS 搭建共享存储,是多台云服务器集群实现附件数据统一最成熟的方案。在实际部署落地过程中,建议站长与运维团队重点落实三项原则:一是严格在私有网络(VPC)内运行服务并配置防火墙白名单;二是挂载时务必指定 _netdev 与 nofail 选项规避开机故障,并配合 Nginx 本地缓存削减读压力;三是建立常规的快照与增量备份机制防范单点失效。
如果你的网站业务正处于单机向多节点集群演进的阶段,建议先在内网测试环境跑通本文介绍的挂载与权限流程;如果你需要搭建大容量、高 I/O 吞吐且长期稳定运行的企业级多媒体存储中心,可以考虑直接选用 Hostease 的存储型硬件方案,结合高速内网互联与全天候技术支持,让你的业务扩展更加从容高效。