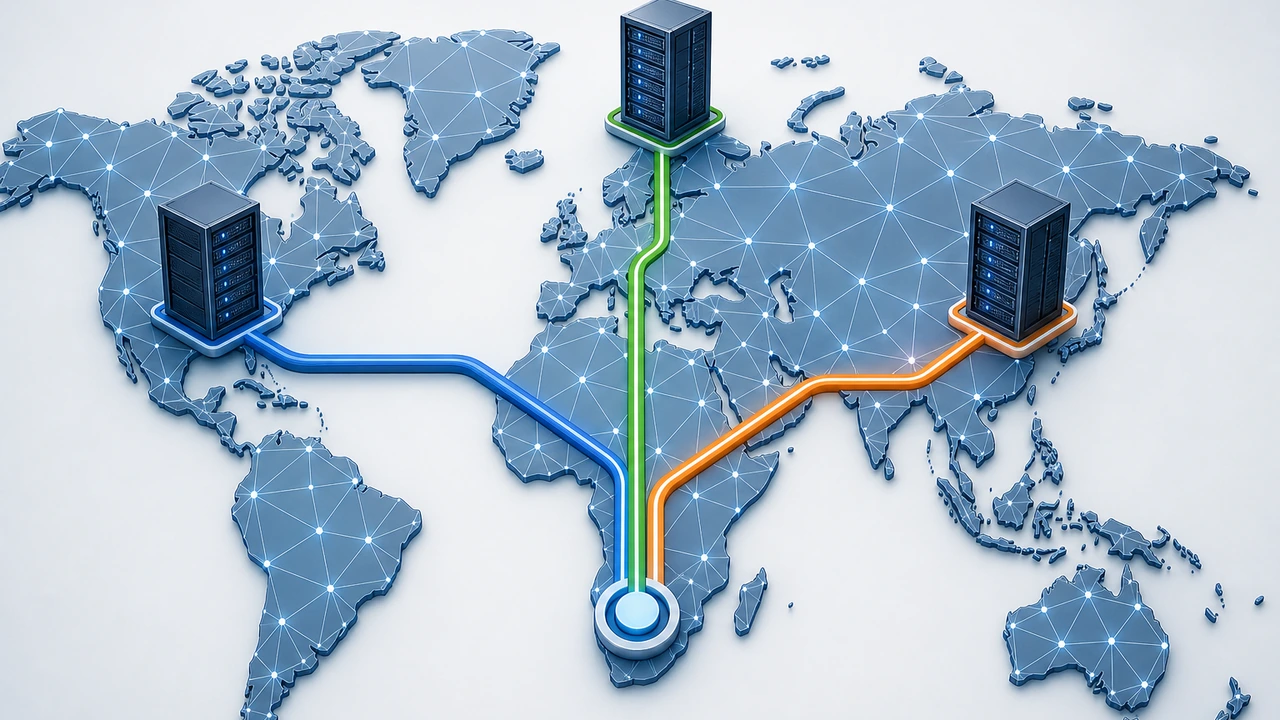
同一个网站,纽约访客打开要 3 秒,新加坡访客打开只要 0.8 秒——如果你经营的是外贸或多地区业务站点,这种差距多半不是程序写得好不好,而是访客被解析到了哪台服务器。DNS(域名解析系统)默认对所有访客返回同一个 IP,海外访客的数据要跨越半个地球的骨干网,延迟自然居高不下。这篇文章将帮助你理解分地区 DNS 解析(GeoDNS)的工作原理,并给出从记录规划、TTL 设置到验证排错的完整做法,帮助不同地区的访客自动连接到最近的服务器节点。
分地区解析解决什么问题:从”一个 IP”到”就近返回”
传统 DNS 解析是一条”一问一答”的流程:无论访客在哪里,权威服务器对同一个域名永远返回同一条 A 记录(把域名指向 IPv4 地址的记录)。当你的服务器部署在洛杉矶机房时,德国访客的每个请求都要横跨大西洋往返一趟,仅网络往返时间就可能超过 150 毫秒;再加上 TLS 握手和页面资源加载,首屏时间很容易被拖到 3 秒以上。谷歌的测速数据显示,移动端页面加载时间从 1 秒增加到 3 秒,跳出率会上升约 32%,对电商站点来说这就是实打实的订单损失。
分地区 DNS 解析的思路是让”答案跟着访客走”:权威 DNS 服务器在响应前先查看请求来源的 IP 归属地(通常精确到国家或大洲,部分服务可到省级),再从预先配置的区域记录表中挑选离该地区最近的服务器节点 IP 返回。洛杉矶的访客拿到美国西部节点的地址,法兰克福的访客拿到欧洲节点的地址,数据传输路径从”跨洋绕行”变成”同城直达”。你可以这样理解:普通 DNS 像一个只会报同一个地址的总机,GeoDNS 则像一位懂地理的接待员,看到来电归属地就把你转给最近的分部。
需要说明的是,分地区解析解决的是”连到哪台服务器”的问题,它和 CDN(内容分发网络)并不互相替代:前者作用于域名解析层,适合动态内容、API 服务和数据库主从架构的入口分流;后者在边缘节点缓存静态资源,两者搭配使用效果最好。如果你的站点已经在考虑整体加速方案,可以先阅读网站加载速度优化了解首字节时间的构成,再决定从哪一层入手。
工作原理:权威服务器如何判断访客在哪里
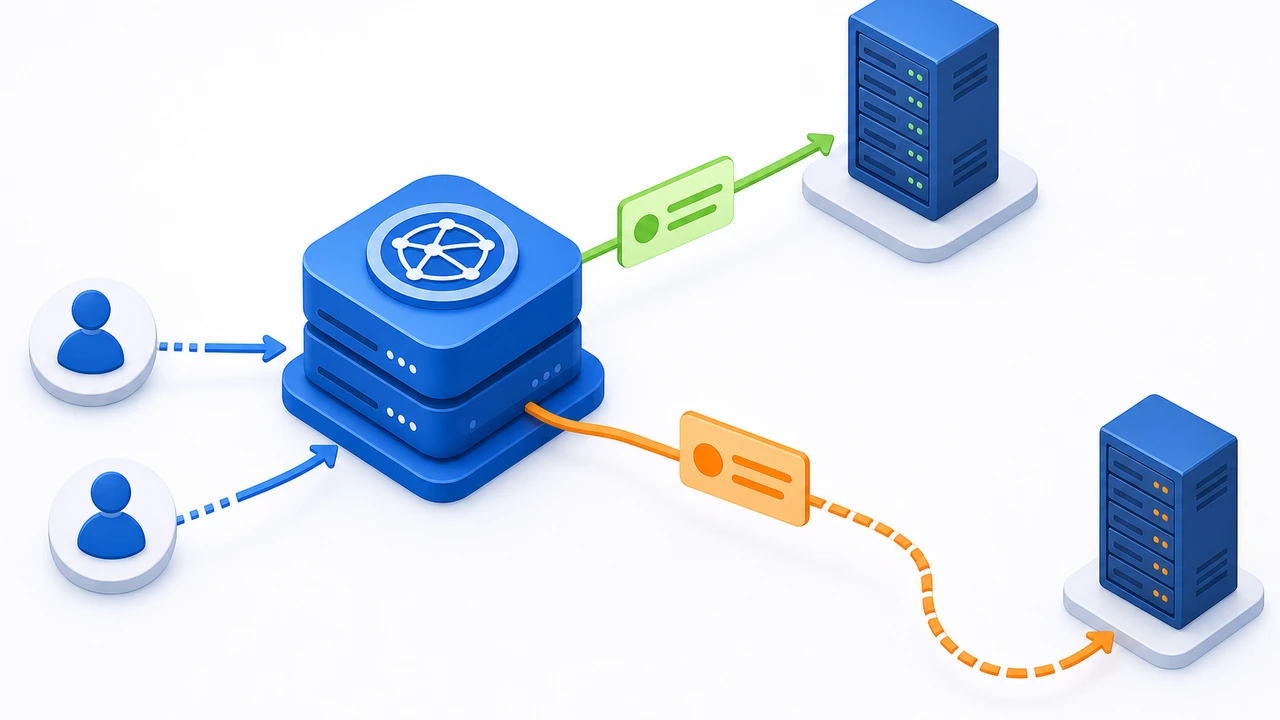
GeoDNS 的地区判断依据并不是 GPS 定位,而是请求链路中的两个线索。第一个线索是递归服务器的 IP:绝大多数访客使用运营商或公共 DNS(如 8.8.8.8、1.1.1.1)代为查询,权威服务器看到的是递归服务器的出口 IP 而非访客真实 IP,因此需要借助 EDNS Client Subnet(ECS,一种在 DNS 查询中附带访客网段信息的扩展协议)来提高精度。第二个线索是 IP 地理库:服务商将持续更新的地址归属地数据库加载到解析引擎中,把来源 IP 映射到国家、大洲或省份。
实际响应流程可以概括为四步:递归服务器向权威服务器发起查询;权威服务器提取来源 IP(或 ECS 网段)并查询地理库得到地区标签;引擎按配置的策略顺序匹配区域记录,例如”亚洲访客返回新加坡节点、欧洲访客返回法兰克福节点、其余返回默认节点”;最后返回对应的 A/AAAA 记录,并附带 TTL(解析结果的可缓存时长)。若某个区域没有单独配置,则命中兜底记录,这保证了任何地区的访客都能拿到可用答案。
这套机制有两个直接影响效果的细节。一是定位精度取决于 ECS 支持率:主公共 DNS 中 Google 和 Cloudflare 对 ECS 的处理策略不同,未携带 ECS 的查询会以递归服务器自身位置参与判断,可能出现”用了某公共 DNS 反而被调度到远处节点”的情况。二是健康检查决定可用性:分地区解析服务通常会对每个节点做主动探测(HTTP、TCP 或 ICMP),节点失联时自动把该区域流量切换到备用节点,切换速度由 TTL 和探测间隔共同决定,这也是下一节配置时要重点权衡的参数。
动手配置:区域记录、TTL 与健康检查
配置分地区解析前,先完成两项准备:确认每个地区的服务器节点已就绪且内容同步(多节点返回的是同一站点,数据库与静态资源必须一致),并梳理清楚访客分布,按大洲或主要国家划分区域。以一个面向全球的外贸站为例,常见的区域规划是:北美与南美指向美国节点、欧洲与非洲指向欧洲节点、亚洲与大洋洲指向亚太节点,另设一条全球默认记录兜底。
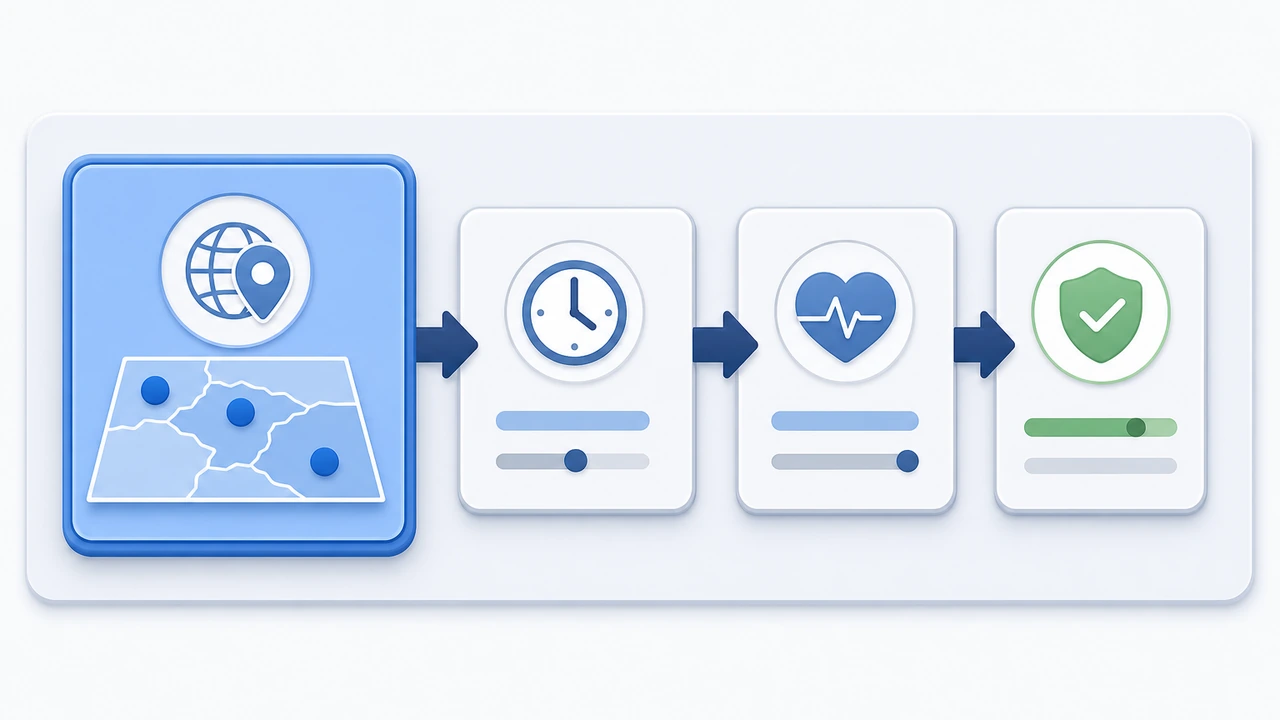
进入 DNS 服务商的解析管理界面后,开启 GeoDNS(部分厂商称为”分地区解析”或”智能解析”)功能,为同一个主机记录分别创建区域条目。配置时有三个参数直接决定实际效果:
- 区域匹配顺序:多数引擎按”国家优先于大洲、精确规则优先于默认”的顺序匹配,先写国家级条目再写大洲级条目,最后保留一条默认记录,避免某个地区落空。
- TTL 取值:TTL 是递归服务器缓存解析结果的时长。日常建议设为 300 秒(5 分钟),在平衡缓存命中与切换速度之间较为稳妥;计划做节点切换或演练时,提前半天降到 60 秒,切换完成后再调回。
- 健康检查:开启 HTTP 或 TCP 探测并设 2-3 次连续失败才判定故障,探测间隔 30-60 秒;触发切换后,流量恢复时间约等于”故障确认时间 + TTL”,按 60 秒 TTL 计算通常在 3 分钟内完成。
配置完成后,命令行验证比浏览器更可靠。使用 dig 命令指定公共递归服务器查询,并对比不同 ECS 出口的结果:
dig +short example.com @8.8.8.8
dig +short example.com @1.1.1.1
dig TXT o-o.myaddr.l.google.com @8.8.8.8 +short
前两条查看当前实际返回的节点 IP,第三条用来确认递归服务器是否附带了你的网段信息,判断 ECS 是否生效。若需要模拟其他地区视角,可借助服务商提供的各地探测点在线工具,或临时把本地 DNS 改为目标地区的公共递归再查询。关于 DNS 解析链路更基础的内容,例如记录类型与生效机制,可以参考服务器基础栏目的相关文章补齐背景知识。
常见问题与排查思路
实际运行中,分地区解析最常遇到的三类问题都有明确的排查路径。
第一类是”部分访客仍连到远处节点”。先确认该访客使用的递归 DNS 是否支持 ECS:不支持时,权威服务器只能按递归服务器位置调度,这类偏差属于机制限制而非配置错误。接着检查区域条目顺序是否被大洲规则抢先命中,例如日本访客应命中国家条目”JP”,若大洲条目”AS”排在前面且指向了错误节点,就会覆盖预期结果。
第二类是”切换节点后部分用户长时间不生效”。根因几乎都是 TTL:递归服务器在 TTL 到期前不会重新查询,浏览器和操作系统还有自己的本地缓存。处理办法是在计划切换前降低 TTL,切换后用 dig 观察权威答案是否已变,再等待各级缓存自然过期,不要反复重启服务徒增风险。
第三类是”健康检查误判导致频繁切换”。若节点对探测路径做了限速或防火墙拦截,探测包会被误判为故障。检查探测协议是否与节点实际开放端口一致(HTTP 探测指向了仅 HTTPS 的站点就是典型错误),必要时把探测间隔放宽到 60 秒、失败阈值提高到 3 次。对于多节点架构下的数据一致性维护,例如数据库主从同步的注意事项,可以延伸阅读WordPress 运维栏目中关于多环境部署的文章。
适用场景与选型建议
并非所有网站都需要分地区解析。它真正发挥价值的场景有三个特征:访客地理分布跨度大(例如同时服务欧美与东南亚)、对延迟敏感(电商下单、API 调用、实时查询)、且你有多台可承载相同业务的节点。反之,如果访客集中在单一地区,或只有一台服务器,升级带宽(网络每秒可传输的数据量)或接入 CDN 的收益远大于折腾解析层。
从业务形态看,几类站点最适合优先上马:外贸独立站(欧美访客占比高,直接决定询盘转化)、跨境电商(下单与支付接口对延迟极敏感)、以及有海外用户的 SaaS 与游戏服务(API 就近接入显著改善体验)。以部署在不同机房的 Hostease 服务器为例,你可以在美国与欧洲节点各部署一套业务,再用分地区解析把两大市场的访客分别引导到最近节点;节点选型与机房位置的关系,可参考独立服务器方案与VPS(虚拟专用服务器)方案的说明,按业务规模选择承载形态。
总结与行动建议
分地区 DNS 解析把”所有访客连同一台服务器”变成”每个地区的访客连最近的服务器”,是提升跨境业务访问速度成本最低的手段之一。我们建议的实施路径是:先梳理访客地区分布并规划三到五条区域记录,配置时把 TTL 设为 300 秒、开启健康检查;上线后用 dig 从多个地区视角验证返回结果,并把”切节点前先降 TTL”写入运维清单。如果你的站点访客已遍布多个大洲,可以考虑从两个核心节点起步体验就近接入的效果,后续再按流量增长逐步扩展区域条目。