在浏览器里输入一个目录地址,居然能看到整个文件夹的文件列表;随手测试一个 backup.zip 的地址,压缩包竟然直接开始下载——很多站长都是在无意中发现这两个问题的。本文解决的就是这对安全隐患:目录索引(Directory Indexing,指服务器在缺少默认首页时把目录内容列成清单展示给访问者)和敏感文件暴露。它们不会让网站立刻打不开,却会把你的网站结构、数据库配置、历史备份全部交给陌生人。这篇文章会教你如何解决目录索引泄露、找出并清理可被下载的敏感文件,并逐项核验修复效果——读完你就能按步骤堵住这两个最常见的信息泄露入口,在虚拟主机环境中完成一次可控的安全加固。
为什么目录索引和备份文件泄露是真实的攻击入口
先看两个真实场景。某外贸站的开发者习惯每次改版前把整站打包成 web2025.tar.gz 放在网站根目录下,改完也不删。半年后站长发现网站被植入垃圾页面,排查时在访问日志里看到,攻击者早在植入之前就多次直接下载了这个备份包——里面有数据库密码和后台账号。另一个场景是:一个企业官网删除了首页文件准备改版,期间所有子目录都变成了文件列表页,搜索引擎顺藤摸瓜收录了几十个内部文档,其中包含客户报价单。
这两个案例的共同点在于:漏洞不是代码写错了,而是服务器默认行为叠加了管理疏忽。
Apache、Nginx 等主流 Web 服务器在目录缺少默认首页(如 index.html、index.php)时,部分默认配置会直接列出目录内容;而备份文件、.sql 导出文件、编辑器临时文件(如 .bak、.swp)都是合法的静态资源,服务器会照常提供下载。攻击者拿到这些文件的难度,只是猜对一个文件名。
在共享的虚拟主机环境里,这类问题还有一层放大效应:同一台服务器上托管着大量网站,一个被泄露的数据库密码如果被复用,影响的不只是单个站点。所以我们建议把「目录索引关闭 + 敏感文件清理」当作每次上线和每次改版后的固定核验项,而不是出了事才补救。
如何关闭目录索引:cPanel、.htaccess 与控制面板三条路径
大部分虚拟主机用户不需要碰服务器配置文件,关闭目录索引最常见的方式有三种,按操作门槛从低到高排列。
路径一:控制面板开关。 cPanel 在「高级」区块里提供 Index Manager(索引管理器),进入后选择站点根目录,设置为 No Indexing,整个站点下所有子目录就不再对外列出文件清单。部分国产面板(如宝塔)也有对应的「禁止访问的目录或文件」配置项,效果相同。这个方式的好处是图形化、可逆,误操作风险最低。
路径二:.htaccess 规则。 如果面板没有提供开关,或者你想用配置文件管理,可以在网站根目录的 .htaccess(Apache 服务器的分布式配置文件)里加一行:
Options -Indexes
保存后刷新一个没有首页文件的目录,原来的文件列表会变成 403 Forbidden。用 FTP 或面板文件管理器编辑 .htaccess 前建议先下载一份备份,这行规则写错位置可能导致 500 错误,恢复原文件即可回退。
路径三:Nginx 配置。 如果你的站点跑在 Nginx 上,检查配置文件里的 autoindex 指令,确保没有 autoindex on; 出现在站点配置中。虚拟主机用户通常接触不到这一层,但使用 VPS(Virtual Private Server,虚拟专用服务器)或云服务器(Cloud Server,按需付费的弹性托管主机)的读者需要留意——不少教程为了图方便会打开 autoindex 做临时下载页,用完忘记关。
三种路径选一种即可,不必叠加。改完后用一个故意没有首页的测试目录(比如新建 test-dir/ 并放一张图片)访问验证:能看到 403 或空白页而不是文件列表,就说明目录索引关闭已经生效。
如何找出并清理可被下载的敏感文件
关闭目录索引只是把「门牌」摘掉了,文件本身还在原处,知道地址的人仍然能下载。所以第二步是主动找出这些文件并处理掉。我们推荐用一个固定的排查清单,每次改版后过一遍:
- 备份压缩包:
*.zip、*.tar.gz、*.rar、*.7z,重点检查网站根目录和backup、bak、old等命名目录 - 数据库导出:
*.sql、*.sql.gz,尤其注意dump.sql、db-backup.sql这类默认命名 - 编辑器与系统临时文件:
.bak、.swp、.old、~结尾的文件,以及 macOS 打包产生的._*文件 - 配置与日志:
phpinfo.php、test.php、info.php、debug.log、error_log - 版本控制残留:
.git、.svn目录(攻击者可以通过/.git/config还原整站源码)
排查可以用两种方式结合。一是用 FTP 客户端按修改时间倒序浏览,快速定位近期改版遗留的文件;二是用在线扫描思路自查:把你怀疑的文件路径拼在域名后面逐个访问,返回 403/404 是安全的,出现下载提示就说明该文件仍然可被公开获取。
清理动作分三档:确认无用的直接删除;需要保留的备份移到网站根目录之外(虚拟主机通常有 home 目录下的私有空间,不在 public_html 内即可);确需留在线上的敏感文件(如 .sql 结构文档),用 .htaccess 增加访问限制:
<FilesMatch "\.(sql|bak|log|tar\.gz|zip)$">
Require all denied
</FilesMatch>
这段规则让 Apache 对这些扩展名的请求直接返回 403,即使文件被搜索引擎收录过也会失效。注意 Require all denied 语法适用于 Apache 2.4 及以上版本,更老的 2.2 版本要改用 Deny from all。
逐项核验:修复后如何确认真的堵住了
改完配置不等于修复完成,我们建议用一份五分钟的核验清单收尾。核验的核心思路是「以攻击者视角重放请求」,每一项都有明确的预期结果:
- 任选一个没有默认首页的目录访问,预期返回 403 或空白页,绝不能出现文件列表
- 构造一个曾存在过的备份文件地址访问(如
https://你的域名/backup.zip),预期 404 或 403;返回下载提示说明清理或拦截没生效 - 检查
.git类敏感路径(https://你的域名/.git/config),预期非 200;返回 200 且能看到配置内容属于高危 - 用搜索引擎的
site:你的域名语法搜zip、sql、bak等关键词,确认没有历史收录的敏感文件残留;有收录记录的地址即使文件已删,也应提交搜索引擎删除收录 - 查看访问日志里是否仍有针对
backup、.sql、.git的探测请求,确认规则在持续拦截
核验时建议换一台没登录过网站后台的设备或用无痕模式操作,避免缓存干扰判断。如果你在部署 HTTPS 或 DNS(Domain Name System,域名解析系统)调整后做过迁移,这些核验项要在迁移后的最终域名上再跑一遍,因为历史快照和 CDN(Content Delivery Network,内容分发网络)缓存可能让旧地址在部分地区仍然可达。核验清单和上一节的排查清单可以合并成一张表格存档,每次改版后由负责人逐项打勾,比靠记忆可靠得多。
让防护成为流程而不是一次性动作
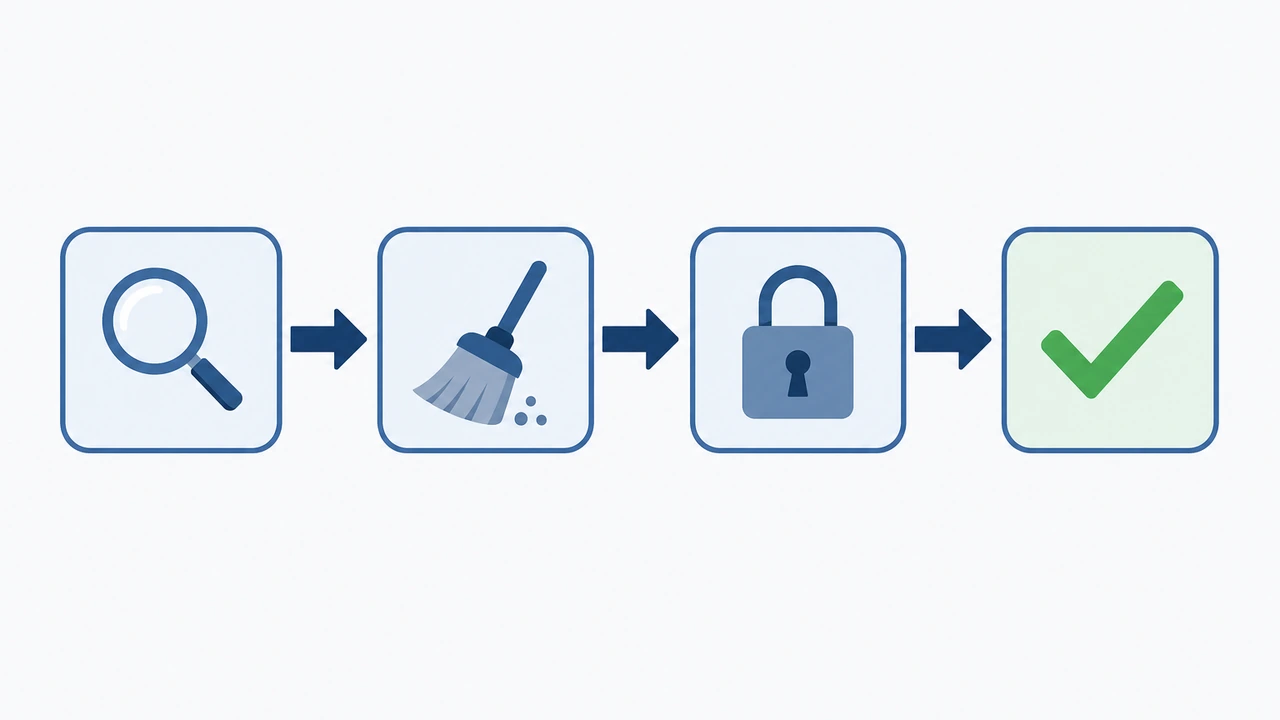
回头看这篇文章的三个动作:关闭目录索引是堵住「看」的入口,敏感文件清理是拿走「值得偷」的东西,逐项核验是确认前两步真的生效。三者缺一不可——只关索引不删文件,等于把保险柜蒙上布;只删文件不关索引,下一个备份包还会被列出;不做核验,你永远不知道哪条规则其实没生效。
把这套动作嵌入日常工作流的成本很低:改版上线前跑一遍排查清单,上线当天做一次五分钟核验,每季度抽查一次历史目录。如果你的网站托管在 Hostease 虚拟主机上,cPanel 的 Index Manager 和文件管理器可以直接完成上述全部操作,遇到 403 规则不生效的情况也可以提交工单让运维协助核对服务器配置。如果你们正在评估新的托管环境,可以关注 Hostease 虚拟主机 提供的面板能力与安全支持,或者先参考站内的服务器配置与优化、WordPress 主题与插件教程和主机性能优化指南文章,把安全核验纳入现有的运维节奏。总结一句话:目录索引关闭和敏感文件清理是成本最低、收益最直接的网站安全改造,今天就可以动手完成。