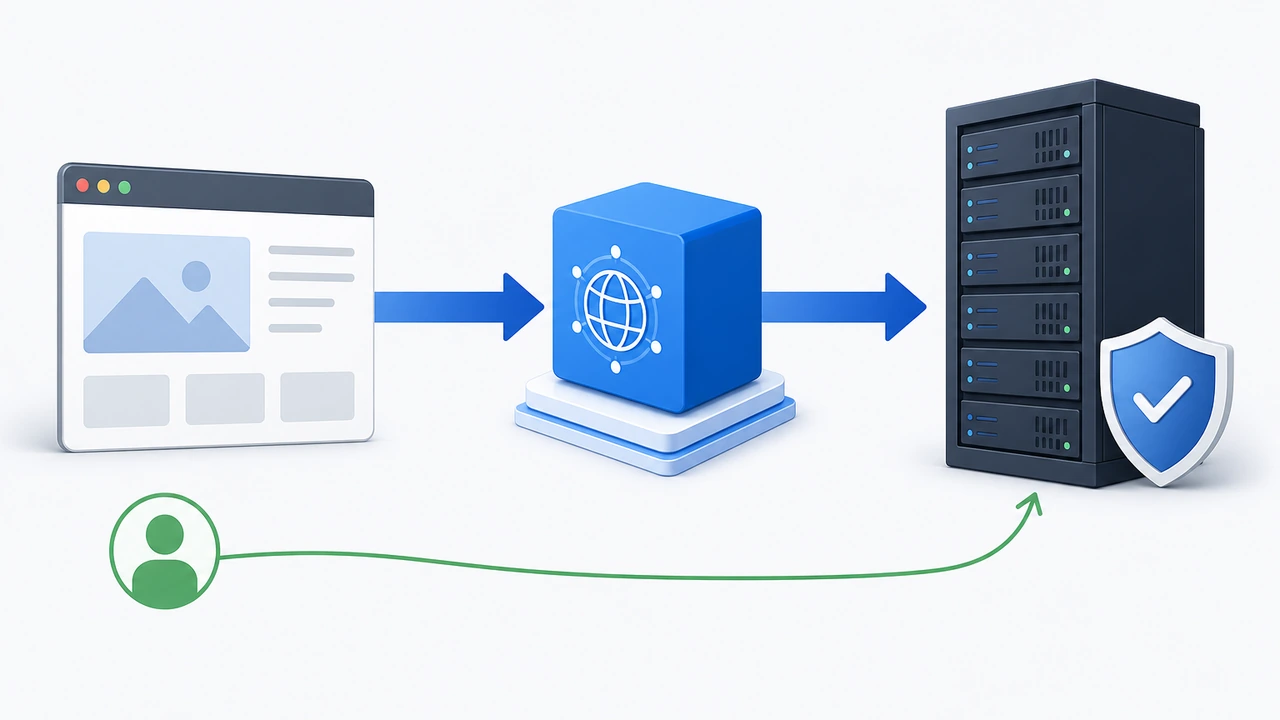
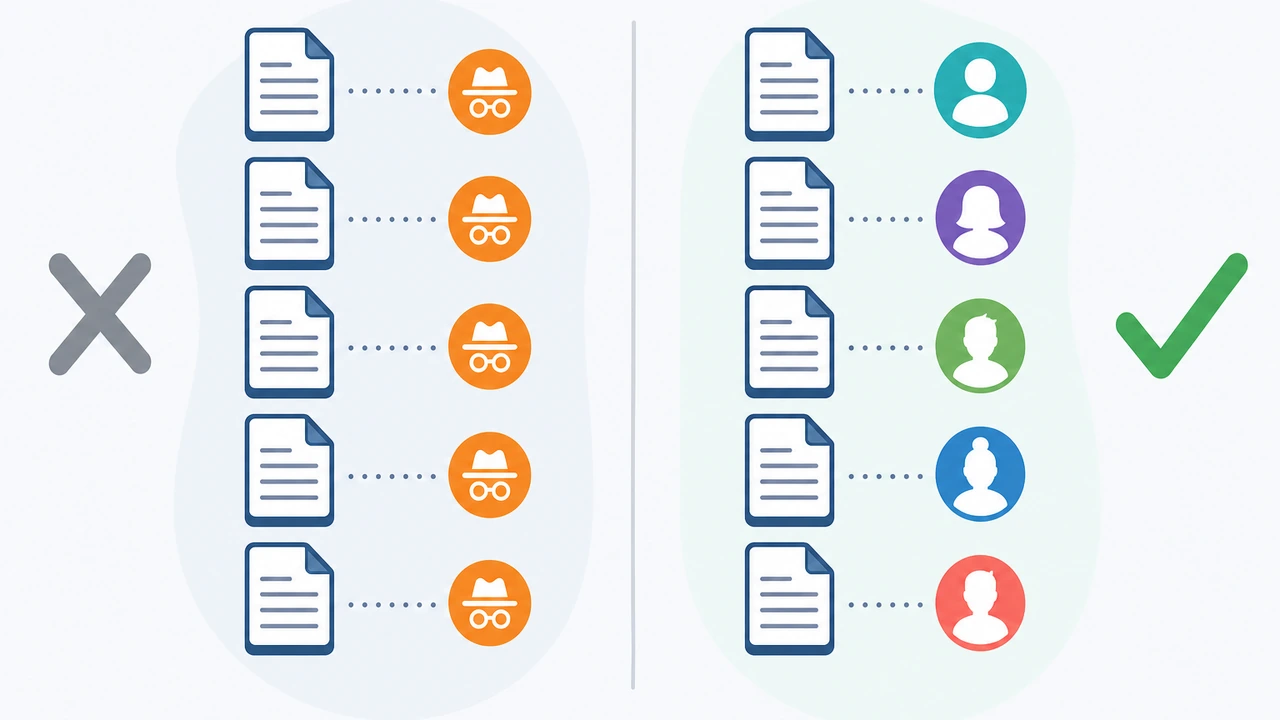
你的网站接入 CDN 之后,是否发现访问日志里记录的全是 CDN 节点的 IP,而不是访客的真实地址?这会带来一连串麻烦:限流策略误伤整个节点区域的用户、安全审计无法定位攻击来源、统计报表里访客地理分布完全失真。这篇文章就是为解决这个问题而写的,帮助你用 Nginx 的 real_ip 模块把真实访客 IP 找回来,并同步修正日志格式,让风控和统计恢复准确。
为什么 CDN 会”遮住”访客真实 IP
要解决问题,先要理解问题的成因。CDN 的工作原理是把访客请求先引导到离他们最近的边缘节点,节点命中缓存就直接返回,未命中才向你的源站发起”回源”请求。也就是说,源站看到的 TCP 连接来自 CDN 节点,而不是访客浏览器。
对源站来说,$remote_addr 这个变量记录的是与它直接建立连接的对端地址,因此它永远是节点 IP。那真实 IP 去哪了?CDN 在回源时会把原始访客地址写进 HTTP 请求头,常见的有 X-Forwarded-For 和 X-Real-IP。所以在源站看来,问题从”网络层拿不到”变成了”应用层要取对”。
这里有一个容易被忽视的风险:请求头本质上是客户端可以伪造的数据。如果源站无条件信任 X-Forwarded-For,攻击者可以直接向源站 IP 发请求并塞入假 IP,绕过基于 IP 的封禁。因此,安全地恢复真实 IP 的核心原则是:只信任来自已知 CDN 回源 IP 段的请求头,其余来源一律不信。这正是 real_ip 模块的设计逻辑。
Nginx real_ip 模块的工作原理与配置
ngx_http_realip_module 是 Nginx 的内置模块,绝大多数发行版编译时已包含,可以用 nginx -V 2>&1 | grep -- --with-http_realip_module 确认。它的职责很单一:当请求来自你声明的可信来源时,用指定请求头里的地址覆写 $remote_addr,覆写后的值会贯穿整个请求生命周期,包括日志、限流和访问控制。
核心指令只有两条:
# 放在 http {} 或 server {} 块中
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 103.21.244.0/22;
# 只允许可信节点改写地址,并指定从哪个请求头读取真实 IP
real_ip_header X-Forwarded-For;
real_ip_recursive on;
set_real_ip_from 后面跟 CDN 的回源 IP 段(CIDR 格式),可以写多行。real_ip_header 指定从哪个头取值,多数 CDN 用 X-Forwarded-For,也有用 CF-Connecting-IP 这类私有头的。real_ip_recursive on 的作用是处理链式代理:当 XFF 头里有多个 IP 时,从右往左逐个剔除可信 IP 段内的地址,剩下的第一个不可信地址才是真实访客 IP。
举一个具体例子。假设访客 IP 是 203.0.113.7,请求经过两层节点后,源站收到的 XFF 头是 203.0.113.7, 104.16.0.1,而 104.16.0.1 在你声明的可信段内。开启 recursive 后,Nginx 会先剔除 104.16.0.1,再把 $remote_addr 设为 203.0.113.7。如果关闭 recursive,Nginx 只看最右边一个地址,拿到的就是节点 IP,等于白配。
配置完成后执行 nginx -t 检查语法,再 nginx -s reload 平滑生效。验证方法很简单:用 curl 带一个伪造头直接访问源站 IP,比如 curl -H "X-Forwarded-For: 1.2.3.4" http://源站IP/,日志里不应该出现 1.2.3.4——因为它不在可信段内,说明防伪造逻辑生效了。
如何获取并维护 CDN 回源 IP 段
CDN(内容分发网络) 的回源 IP 段不是一成不变的,服务商扩容时会新增网段。配置里少了新网段,来自这些节点的请求就会被当作不可信来源,真实 IP 恢复又会失效,所以这一步的要点是”获取 + 定期核对”。
主流服务商都会公布回源网段页面,把上面的 CIDR 列表逐条抄进 set_real_ip_from 即可。如果你用的服务商提供 API,可以写一个每周执行的脚本自动拉取网段、与 Nginx 配置 diff,有变化就提示更新。一个实际可用的核对命令:
# 每周核对:拉取官方网段列表,统计当前配置里已声明的条数
curl -s https://example-cdn.com/ips-v4 | tee /tmp/cdn-ips-v4.txt | wc -l
grep -c set_real_ip_from /etc/nginx/nginx.conf
两个数字对不上,就说明有网段遗漏。对于用 Hostease 独立服务器或 VPS(虚拟专用服务器) 做源站的用户,如果拿不准当前站点的回源路径,可以提交工单确认节点网段,避免凭猜测写错 CIDR。网段写错一个字节,整段配置都会静默失效,这是 real_ip 问题里最常见的”配了但没生效”的原因。
让日志记录恢复后的真实 IP
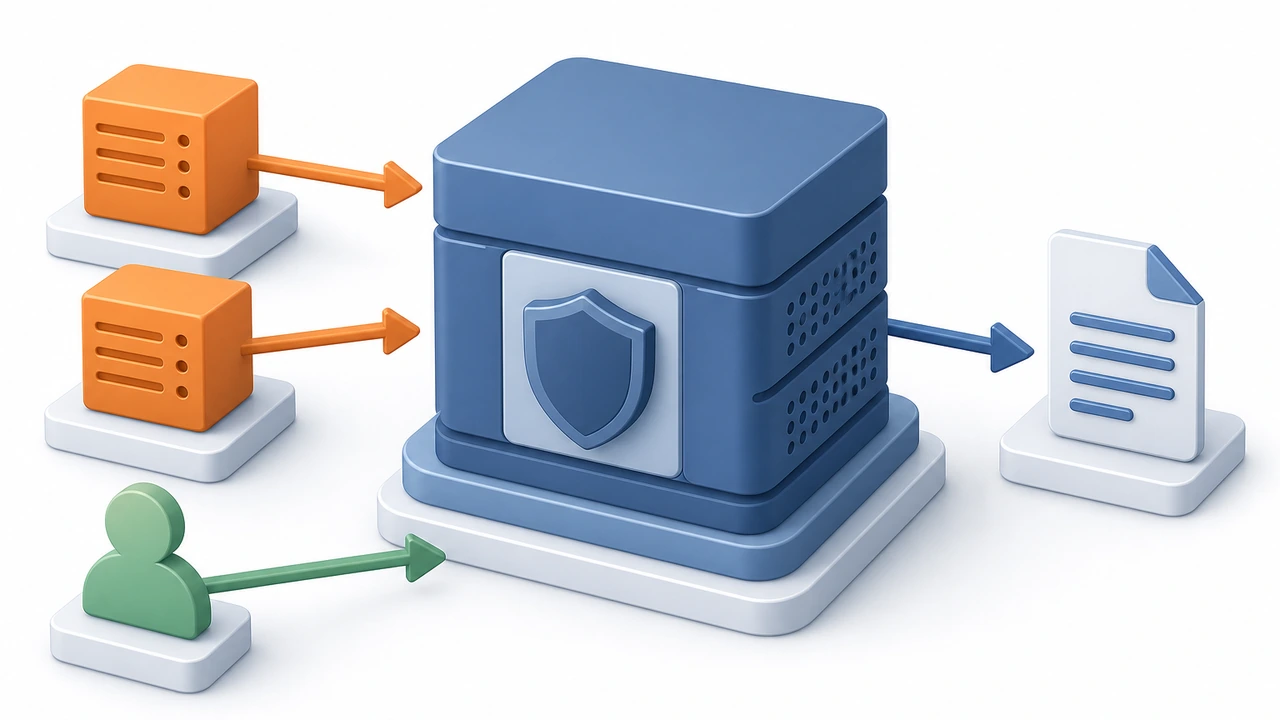
real_ip 模块覆写的是 $remote_addr 变量本身,所以默认的 combined 日志格式里第一列就会自动变成真实 IP,这一步理论上无需额外动作。但实际运维中,我们建议显式定义日志格式,把”覆写前的地址”也留下来,方便排查和审计:
log_format cdn_real '$remote_addr - $remote_user [$time_local] '
                    '"$request" $status $body_bytes_sent '
                    '"$http_referer" "$http_user_agent" '
                    'origin_ip=$realip_remote_addr';
access_log /var/log/nginx/access.log cdn_real;
这里的关键是 $realip_remote_addr 变量:它是 real_ip 模块提供的”覆写前原始地址”,也就是 CDN 节点 IP。两个地址同时记录后,你能回答两个不同的问题——$remote_addr 回答”访客是谁”,$realip_remote_addr 回答”请求从哪个节点进来”。排查缓存命中异常或区域性问题时段时,节点信息非常有用。
配置生效后做一次端到端验证:
# 从浏览器正常访问一次,然后看日志末行
tail -1 /var/log/nginx/access.log
# 预期:第一列是访客真实公网 IP,origin_ip= 是节点 IP
顺带一提,多层缓存架构 里同样存在”某一层看到的是上一层的地址”的问题,思路与 real_ip 一脉相承:让每一层显式声明自己信任的上一层,并把关键信息向前传递。理解了这个共性,配置 Nginx 时就不容易漏掉中间层。
如果你的访问日志还要接入 fail2ban、WAF 或大数据分析平台,记得同步更新这些系统的解析规则,因为日志格式变了。分析侧拿到真实 IP 后,TTFB(首字节时间) 这类按地区统计的性能指标也会更准确——之前按节点 IP 聚合,所有用户都挤在少数几个”地区”里,数据本身就失真。
配置后仍拿不到真实 IP 的排查清单
实际部署中,配置看似正确但日志仍是节点 IP 的情况并不少见。按下面的顺序排查,通常能在十分钟内定位:
- 确认模块已编译:运行
nginx -V 2>&1 | grep realip,没有输出说明当前版本不含该模块,需要换用包含它的发行版包。 - 核对请求头名称:抓一个真实回源请求确认头名,
tcpdump -A -s 0 'port 80' | grep -i forwarded。有的服务商默认不回传标准头,需要在 CDN 控制台开启”回源携带客户端 IP”选项。 - 检查中间层:如果源站前面还有一层自建 Nginx 或负载均衡,real_ip 配置必须放在最外层那一台,或者逐层正确传递,任何一层漏配都会让内层拿到的仍是上一层的地址。
- 确认网段覆盖:把日志里
$realip_remote_addr出现的节点 IP 拿来比对set_real_ip_from列表,落在段外的就是遗漏网段。 - 查看 reload 是否真的执行:
nginx -t && nginx -s reload两步缺一不可,改完配置忘了 reload 是最朴素的失误,但发生率不低。
逐项排查后仍无解的场景,多数集中在第 2 条:CDN 侧没有把真实 IP 传到约定的请求头里。这时应该回到 CDN 控制台检查回源头设置,而不是继续改 Nginx。
总结与行动建议
回顾整个方案:接入 CDN 后源站只能看到节点 IP,真实访客地址藏在回源请求头里;用 set_real_ip_from 限定可信来源、real_ip_header 指定取值头、real_ip_recursive on 处理链式代理,就能安全地恢复 $remote_addr;再通过 $realip_remote_addr 在日志里同时保留节点地址,兼顾审计与排查。整个改动只涉及 Nginx 配置层,不需要改任何业务代码。
如果你需要落地这套配置,建议按这个顺序执行:先确认模块可用并备份现有配置,再写入 set_real_ip_from 网段与两条 real_ip 指令,然后更新日志格式并 reload,最后用伪造头测试防伪造逻辑、用真实访问验证日志输出。整个过程建议在低峰期操作,nginx -t 通过后再 reload,可以把风险控制到接近零。对于使用 Hostease 主机产品的用户,遇到回源网段确认或源站环境限制的问题,可以直接通过工单联系技术支持协助核对。配置完成后,建议把”核对 CDN 网段”加入季度运维清单,这项配置的正确性依赖外部数据的时效性,一次配置并不等于永久有效。