网站搬到新主机,页面打开一切正常,第二天却有客户说发的邮件全被退回——这是站长搬家时最容易被忽视的一类故障。
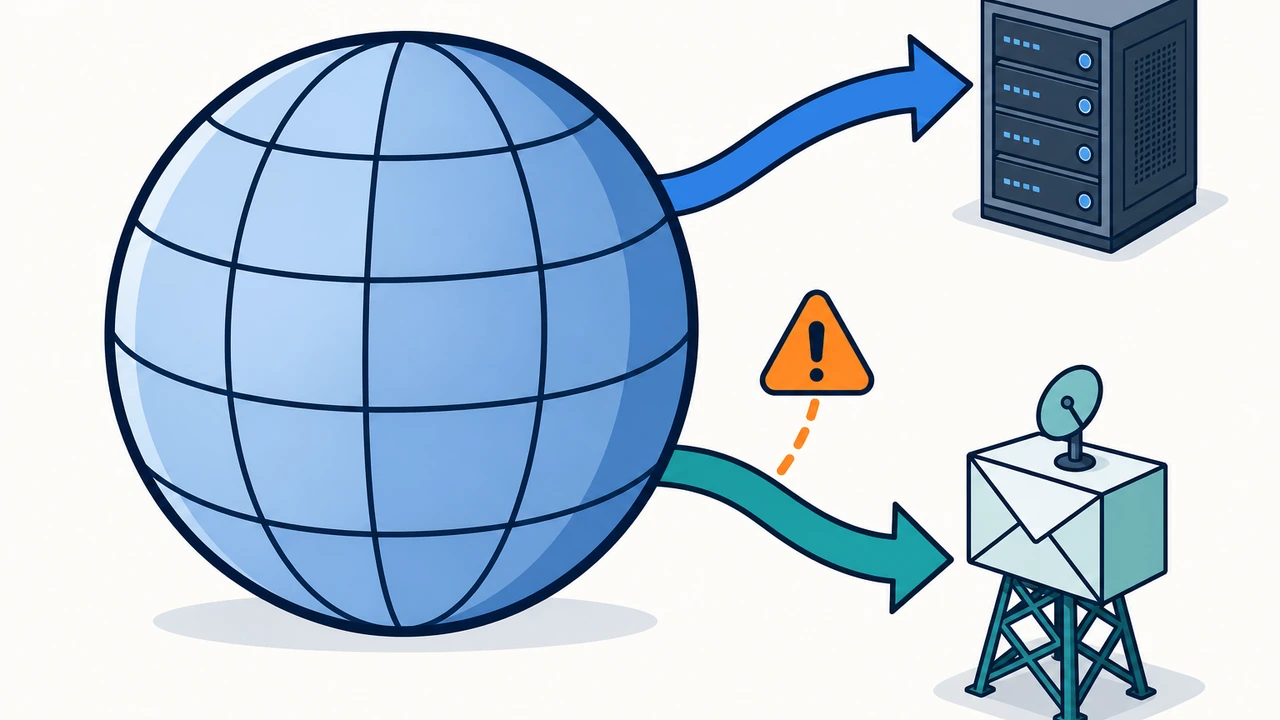
原因通常不在新主机本身,而在 DNS(域名解析系统)里的 MX 记录(邮件路由记录,决定发往你域名的邮件交给哪台服务器接收)没有跟着搬家计划一起安排。这篇文章会解决一个具体问题:换主机后邮箱收不到信时,如何判断是哪一环出了差错,并按正确顺序完成邮件迁移与 DNS 切换,让网站和邮箱在新旧环境之间平稳过渡。先从邮件为什么”认记录不认主机”说起。
为什么换主机会牵连邮箱收发
很多站长以为邮箱跟着网站走,实际上邮件和网页走的是两套完全独立的寻址体系。访客访问网站时,DNS 用 A 记录把域名指向主机 IP;而外部服务器给你发邮件时,查询的是 MX 记录,两者互不依赖。把下面这条链路理清楚,故障定位就有了地图:
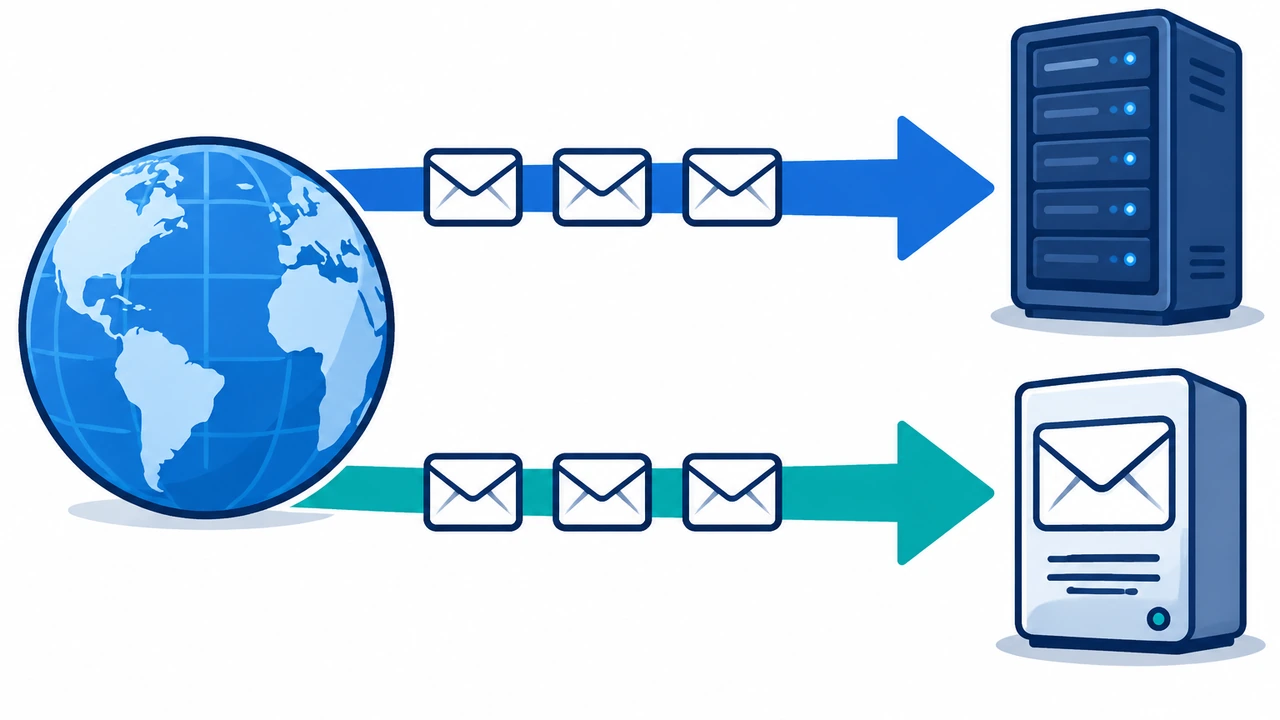
- 访客 → A 记录 → 网站服务器 IP:这条链路决定网页能否打开
- 发件方 → MX 记录 → 邮件服务器:这条链路决定邮件能否送达
- 两者共用同一个域名,但指向的服务器可以完全不同
举一个真实场景:一家外贸公司把网站从旧虚拟主机迁到了新的 VPS(虚拟专用服务器),迁移时顺手把整个域名的 DNS 记录全部清空重建。A 记录改对了,网站正常;但 MX 记录被遗漏,指向的还是已被注销的旧邮件服务器。结果网站看起来一切正常,所有来信却在 24-48 小时后被退回——发件方的邮件服务器通常会重试两天,之后直接退信。核心结论是:换主机本身不会影响邮箱,真正出问题的是迁移时对 DNS 记录的误操作。下面按”先查、再迁、后切”的顺序拆解。
第一步:确认当前 MX 记录指向哪里
动手迁移之前,先把现状记录下来,这是整份迁移方案的底稿。在本地终端用 dig 命令查询当前域名的邮件路由:
dig MX yourdomain.com +short
输出结果里每条记录包含优先级数字和目标主机名,数字越小优先级越高。除了 MX 记录,还要同步抄录这三类与邮件相关的记录,它们经常一起出问题:
- SPF 记录(TXT 类型,声明哪些服务器有权以你的域名发信):漏改会导致你发出的邮件进对方垃圾箱
- DKIM 记录(邮件签名验证密钥):换邮件服务商时必须同步更新,否则新服务器签的邮件验证失败
- Webmail 与收发服务器主机名(如 mail.yourdomain.com)的 A 记录:邮箱客户端靠它连接收发服务器
把查询结果截图或存档,迁移期间每一步改动都对照这份底稿验证。很多”搬完家邮箱失联”的事故,最后发现是中途有人改了记录却没人记得原值,没有底稿就只能凭记忆猜。
第二步:判断你的邮箱属于哪种托管模式
确认现状后,下一步要弄清楚邮箱到底归谁管,这决定了迁移动作完全不同。实际接触的案例里主要有三种模式:
| 邮箱托管模式 | MX 指向 | 换主机时要做什么 |
|---|---|---|
| 第三方企业邮箱 | 邮箱服务商的服务器 | 原则上什么都不用改 |
| 主机商自带邮箱 | 你的主机 IP 或主机商邮件服务器 | 需要随迁移同步安排 |
| 自建邮件服务器 | 你自己的服务器 IP | 服务器迁移时单独规划 |
第一种最常见也最省心:如果 MX 记录指向的是专业邮箱服务商,网站搬到哪台主机都与邮箱无关,只要不动 MX 记录即可。第二种常见于传统虚拟主机套餐:邮箱和网站绑在同一台主机上,这种情况下虚拟主机与邮件服务是同一套资源,迁移网站时就必须把邮箱账号、邮件数据一起纳入计划。第三种自建邮件服务器(在 VPS(虚拟专用服务器)上自己搭建收发信服务)的迁移最复杂,涉及 IP 变更后的反向解析(PTR 记录,让对方服务器验证发信 IP 可信)重新设置,建议为邮件服务器单独安排一次迁移窗口,不要和网站迁移混在一次操作里。
判断方法很简单:看 dig 查到的 MX 目标主机名。指向 mail.你的域名 或主机 IP 的是第二、三种;指向邮箱服务商域名的属于第一种,可以直接跳到 DNS 切换顺序那一节。
第三步:主机商邮箱的迁移顺序与数据搬迁
如果邮箱确实绑定在旧主机上,正确的做法是把”邮件数据迁移”和”DNS 切换”分成两个独立阶段,中间留出生效时间。直接在切换 DNS 的当天才开始搬邮件数据,是最容易丢信的节奏。按下面的顺序执行:
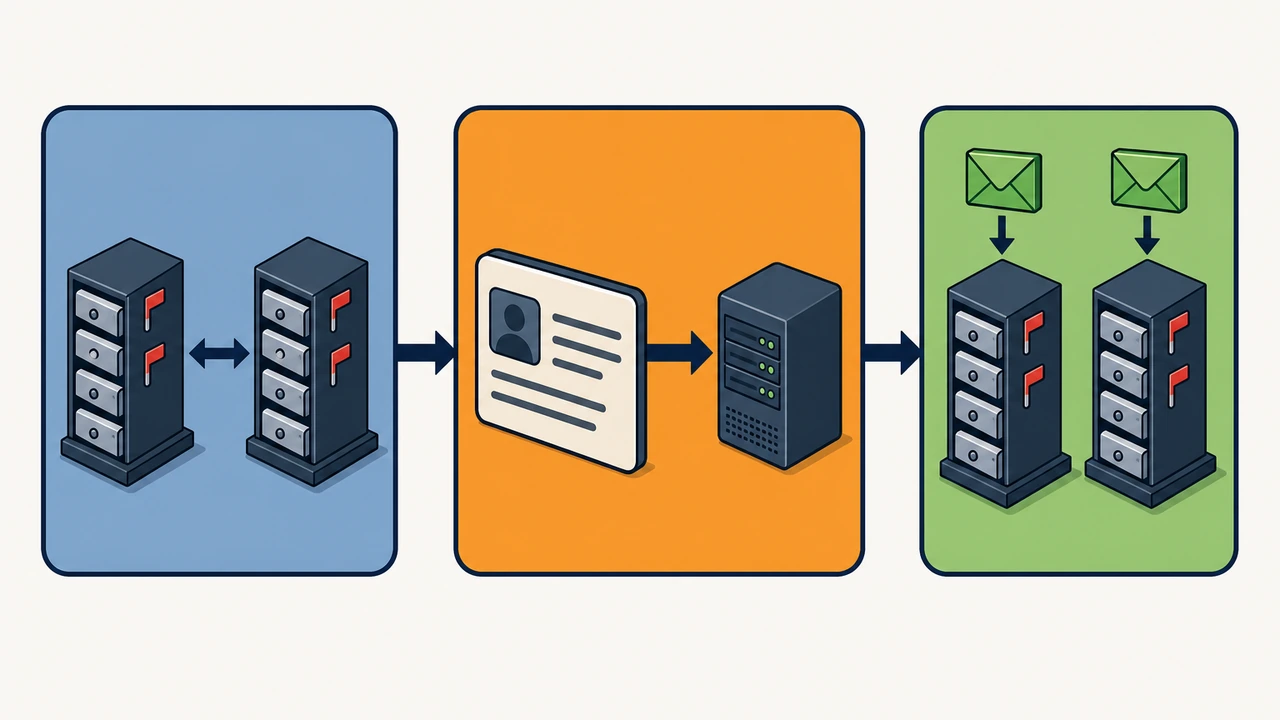
- 阶段一(切换前 2-3 天):在新主机控制台创建与旧主机完全相同的邮箱账号,降低 TTL(解析记录缓存时长)到 300 秒,开始用 IMAP 同步或主机商提供的备份工具搬运历史邮件
- 阶段二(切换当天):确认新邮箱账号能登录、历史邮件已就位,再把 A 记录与 MX 记录指向新主机,等待旧 TTL 过期
- 阶段三(切换后 48 小时):新旧两台主机都保留收信能力,从两边邮箱分别收发测试信,确认链路完整后再注销旧账号
阶段一提前降低 TTL 是关键技巧:解析记录的修改不会立即全球生效,各地 DNS 服务器会缓存旧值直到 TTL 过期。提前两三天把 TTL 从常见的 86400 秒降到 300 秒,切换当天的生效窗口就从最长 24 小时缩短到 5 分钟左右,新旧环境的重叠期大大压缩。
阶段三的”双主机并行收信”是防丢信的保险机制:DNS 缓存过期前,部分发件方仍会把邮件投递到旧主机;只要旧账号保留活跃,这些邮件就不会丢,等全球解析稳定后从旧邮箱把最后一批信件同步过来即可。跳过这一步直接注销旧账号,是邮件迁移丢信事故的头号原因。
第四步:DNS 切换的时机与验证
到了切换环节,动作本身只有几分钟,重点在切换后的验证。修改记录后按这个清单逐项确认,每一条都有对应的检查命令:
dig MX yourdomain.com +short:确认 MX 记录已指向新主机,多地拨测平台同时验证全球生效进度dig A yourdomain.com +short:确认网站 A 记录正确,页面用无痕模式打开验证- 向外部邮箱(如个人 Gmail 类邮箱)发一封测试信并回复一封:验证收、发两个方向都通
- 用邮箱客户端(Outlook、Foxmail 类)实际登录一次:确认收发服务器地址、端口与密码都正常
有一个细节经常被误判:切换后 1-2 小时内个别地区收不到信,不一定是配置错误,更可能是当地 DNS 缓存还没过期。判断方法是看发件方退信里的错误信息——提示”找不到邮件服务器”且时间戳还在缓存期内,等 TTL 过期即可;如果 24 小时后仍持续退信,就要回到第二步的底稿逐条核对记录值。验证全通过后,别忘了把 SPF 记录里的服务器地址更新为新主机 IP,否则你发出的新邮件会因验证失败大量落入对方垃圾箱,这类问题不影响收信却悄悄吃掉一半的邮件触达率。
常见故障排查对照
如果按流程操作后邮箱仍然异常,可以对照下面的排查表定位。实践中80%的”换主机后收不到信”都落在前两行:
| 现象 | 最可能原因 | 处理方式 |
|---|---|---|
| 所有来信 24-48 小时后退回 | MX 记录丢失或指向已注销主机 | 补录 MX 记录,等待解析生效 |
| 收件正常但对方收不到你发的信 | SPF/DKIM 未随新主机更新 | 更新 SPF 包含新 IP,重新配置 DKIM |
| 邮件进对方垃圾箱 | 反向解析缺失或 SPF 软失败 | 在 VPS 服务商处设置 PTR 记录 |
| 部分地区收信延迟数小时 | 各地 DNS 缓存未过期 | 等待 TTL 过期,拨测确认生效进度 |
还有一个容易被忽略的层面:如果你的业务对邮件可达性要求高(外贸询盘、订单通知),与其让邮箱跟着主机迁移折腾,不如把邮箱迁到独立的企业邮箱服务,让邮件与网站彻底解耦——此后无论网站搬到哪里,MX 记录永远不动。Hostease 的主机方案支持自行管理 DNS 记录,网站托管在 VPS 或虚拟主机上、邮箱用第三方服务,是维护成本最低的组合。关于邮件反垃圾体系的完整配置,可以参考这篇企业邮箱 SPF/DKIM/DMARC 配置指南;迁移前后网站与 DNS 的整体检查,也可以对照这份网站迁移 DNS/SSL/邮件检查清单。
总结:邮件与主机分开规划,切换前先留重叠期
整篇文章的核心可以压缩成三句话:先查清 MX 记录归属,判断邮箱是否真的依赖主机;主机商邮箱要提前 2-3 天搬数据、降 TTL,切换后新旧并行 48 小时防丢信;切换后逐项验证 MX、SPF、DKIM 和收发测试信。如果你正在计划一次主机迁移,建议现在就把 dig MX yourdomain.com +short 的结果存档,按本文四个步骤排一份带日期的迁移清单;如果你需要一台迁移过程更省心、DNS 管理自主的新主机,可以考虑虚拟主机或 VPS 方案,迁移前把本文的检查项跑一遍,就能让网站和邮箱同时平稳落地。