如果你的 WordPress 网站突然被浏览器提示”访问危险”,或者搜索结果里出现了莫名其妙的赌博、药品页面,大概率是网站被挂马了。挂马指攻击者把恶意代码注入你的网页,访客打开页面时会被跳转到垃圾站点,严重时主机 IP 会被搜索引擎直接拉黑。这篇文章会帮助你理解挂马是如何发生的,并给出一套可以直接照做的防护方案:从文件权限配置、后台地址隐藏到登录防护,逐步把最常见的入侵入口堵上。
挂马是怎么发生的:先看清入侵路径
处理安全问题之前,先弄清攻击者的进入方式,防护才有针对性。从我们处理过的案例看,WordPress 被挂马极少是因为”核心程序被攻破”,绝大多数是下面三条路径。
第一是使用过时的插件和主题。WordPress 核心代码由官方团队维护,更新很及时,但很多站长安装了来历不明的插件后几年不更新。攻击者利用这些插件公开披露的漏洞,就能直接上传 Web Shell(一种可远程执行命令的恶意脚本),拿到整个站点的控制权。
第二是使用盗版或来路不明的主题。一些”免费破解版”付费主题在打包时就被植入了后门代码,你安装的那一刻,门就已经为攻击者敞开了。
第三是弱密码和默认后台地址。wp-admin 与 wp-login.php 是所有 WordPress 站点共用的登录入口,攻击者用自动化工具对你的站点进行字典爆破。密码一旦是 admin123 这类弱口令,挂马只是时间问题。
理解了这三条路径,你会发现防护思路其实很清晰:让攻击者”进不来”(后台防护)、”改不动”(文件权限)、”留不下”(定期扫描与备份)。下面的章节就按这个顺序展开。
关于主机层面的安全基线,我们在之前的服务器安全配置实践中也有过整理,可以配合本文一起参考。
文件权限配置:让恶意代码”写不进去”
文件权限是很多站长忽略的一层防御。它的作用很直接:即使攻击者通过某个插件漏洞拿到了部分执行能力,只要目录权限配置正确,他们也无法把恶意文件写入你的站点。
WordPress 官方推荐的标准权限模型是”文件 644、目录 755、特殊文件更严”。在 Linux 服务器上,你可以用一条命令批量修正整个站点目录:
cd /var/www/your-site
find . -type d -exec chmod 755 {} \;
find . -type f -exec chmod 644 {} \;
两个需要单独收紧的关键文件是 wp-config.php(数据库凭据所在地)和 .htaccess(访问控制规则所在地),建议设置为 600,只允许站点所属用户读写。同时确认整个站点目录的属主是运行 PHP 的用户,而不是 root——属主错误时,777 这种”万能权限”往往是站长为了图省事开出来的,等于把家门钥匙挂在门把手上。
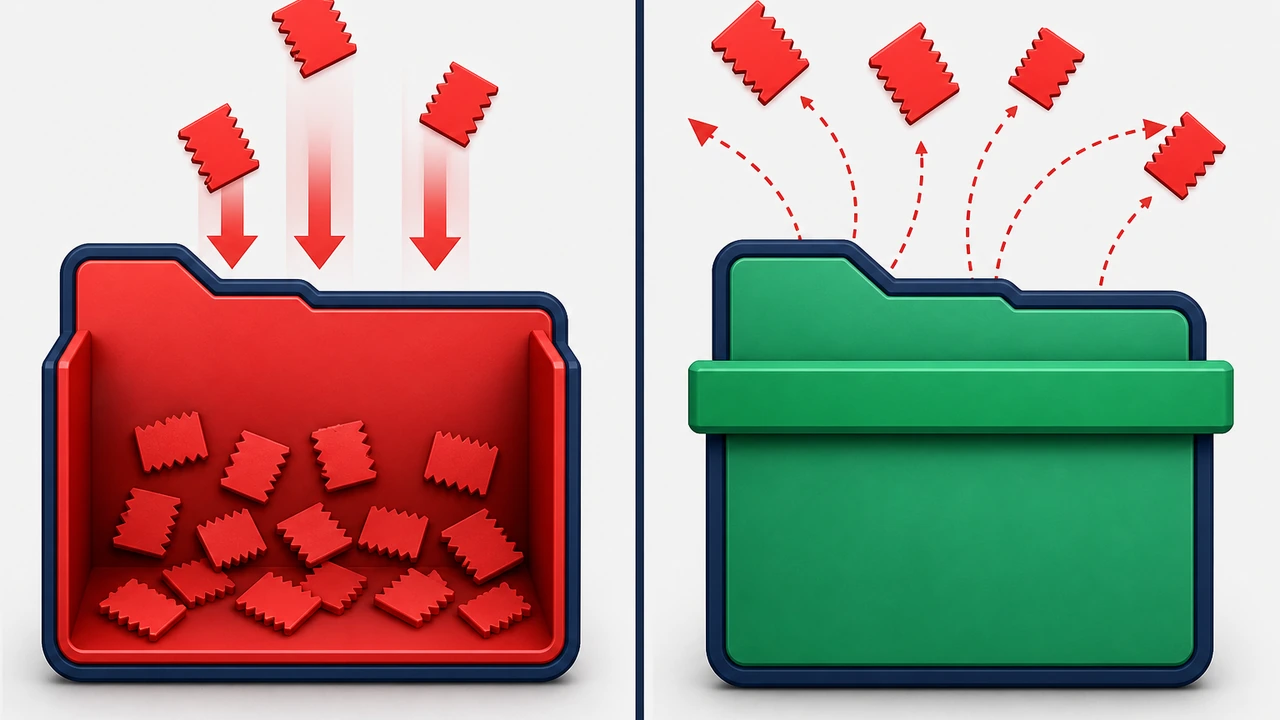
/uploads 目录是挂马重灾区,因为它是攻击者唯一”设计上就允许写入”的地方。可以通过在 wp-content/uploads 下放置一个 .htaccess(Nginx 环境则是在站点配置中添加规则),禁止 PHP 在该目录执行:
<FilesMatch "\.(php|php5|phtml)$">
Require all denied
</FilesMatch>
这样即使有恶意 PHP 文件被上传进来,也无法被执行,等于直接废掉了 Web Shell 的作用。改完权限后,用 ls -l wp-config.php 确认输出为 -rw-------,再到站点后台发一篇文章验证上传功能正常,权限配置才算闭环。
相比之下,权限配置只是纵深防御的一环。如果你的站点已经有一定流量,WordPress 主机这类托管环境会在服务器层做好隔离和监控,比纯自维护的 VPS(虚拟专用服务器)省心不少。
后台隐藏与登录防护:把入口从门牌上摘下来
权限解决的是”写不进去”,这一节解决”进不来”。默认的 /wp-admin 和 /wp-login.php 路径全世界都知道,自动化扫描脚本每天都会来敲门,把登录入口换到只有你知道的地址,能让绝大多数批量攻击直接扑空。
改后台地址最省事的方式是使用插件。WPS Hide Login 这类轻量插件只需在设置页填一个新路径(例如 /my-secret-panel),保存后旧地址立即返回 404,书签和密码管理器里记得同步更新。如果你用的是 Nginx 且不想装插件,也可以直接在服务器配置中限制访问来源,只允许固定 IP 访问登录页:
location = /wp-login.php {
    allow 203.0.113.10;   # 你的固定 IP
    deny all;
}
地址隐藏之外,登录环节还有两个必做项。一是彻底关闭后台文件编辑功能——很多挂马案例就是攻击者登录后台后直接在”外观-主题文件编辑器”里写入恶意代码。在 wp-config.php 中加入一行即可:
define('DISALLOW_FILE_EDIT', true);
二是强制使用强口令并开启双因素认证。以用户名 admin 加 8 位纯数字密码的组合,在成熟的爆破字典面前撑不过一小时;而 16 位以上随机密码加 TOTP 动态码,能让密码爆破这条路基本作废。
如果你的站点是外贸或多管理员团队使用,建议同时限制登录尝试次数。安全类插件通常提供”5 次失败锁定 30 分钟”这类规则,配合上面几个措施,登录入口的防护就比较完整了。更多 WordPress 相关的安全与运维教程,可以在站内分类里持续参考。
系统级加固:密钥、更新与备份的最后防线
前后台的防护做完后,还有三件系统层的事值得花十分钟处理,它们决定了万一被攻破时你的损失有多大。
第一是轮换安全密钥。wp-config.php 中那 8 行 AUTH_KEY、LOGGED_IN_KEY 等定义了 Cookie 的加密强度。如果你的密钥是安装时生成的老值,或者怀疑泄露,到 WordPress 官方的密钥生成服务重新取一组覆盖进去,全部旧登录态会立即失效。
第二是保持更新纪律。 WordPress 后台的”更新”页面建议每周至少检查一次,核心、主题、插件三者都不能长期落后。没有用到的插件和主题直接删除,而不是停用——停用的插件文件依然躺在服务器上,漏洞依然存在。
第三是可恢复的备份。备份要满足”3 份副本、2 种介质、1 份异地”的基本原则,并且必须包含 wp-content/uploads 和数据库两部分。被挂马后最头疼的不是清理,而是不知道攻击者什么时候进来的、哪些文件被动过——干净的离线备份是唯一的可信还原点。备份之外,可以用 wp shell 检测类工具或安全扫描插件定期比对核心文件哈希,发现被篡改的文件立即处理。
总结
防挂马没有一招制敌的银弹,但”权限收紧 + 后台隐藏 + 登录强化 + 更新与备份”这套组合拳下来,常见的自动化攻击基本会被挡在外面。我们建议你现在就花十分钟做三件事:把 wp-config.php 权限改为 600,在 wp-config.php 中加入 DISALLOW_FILE_EDIT,然后用 WPS Hide Login 更换后台地址。如果你需要更省心的方案,也可以考虑 Hostease 的 WordPress 主机,托管环境在服务器层提供了隔离与监控,配合本文的操作会让整体安全水位更稳。行动越早,被挂马后清理的成本越低。