为什么你的域名解析需要 DNSSEC
当用户在浏览器输入你的域名时,背后发生的是一次 DNS(域名系统)查询:递归解析器代替用户向权威服务器询问”这个域名指向哪个 IP”。标准 DNS 协议诞生于 1983 年,默认不带任何身份验证——解析器无法确认”应答真的来自域名所有者”。这意味着只要攻击者通过缓存投毒或解析路径劫持伪造一条 A 记录,用户的流量就可能被引向钓鱼服务器,即使你的网站部署了 SSL(安全传输协议)证书,用户也可能在假服务器上看到”合法”的锁标志。如果你还没有梳理过服务器本身的安全基线,可以先对照这份 SSH 服务器安全加固清单把入口防线补齐。
DNSSEC(域名系统安全扩展)就是为了解决这个问题:它用数字签名给每条解析记录加上可验证的身份证明。本文将带你理解 DNSSEC 的信任链条,并给出从密钥生成、区域签名到注册商发布 DS 记录的完整部署路径,帮助你在上线前把验证链路彻底跑通。
DNSSEC 的信任链:从根区到你的域名
你可以这样理解 DNSSEC 的验证逻辑:它不是加密流量,而是给每条 DNS 应答附上”防伪签名”,让解析器可以逐级核对签名是否可信。
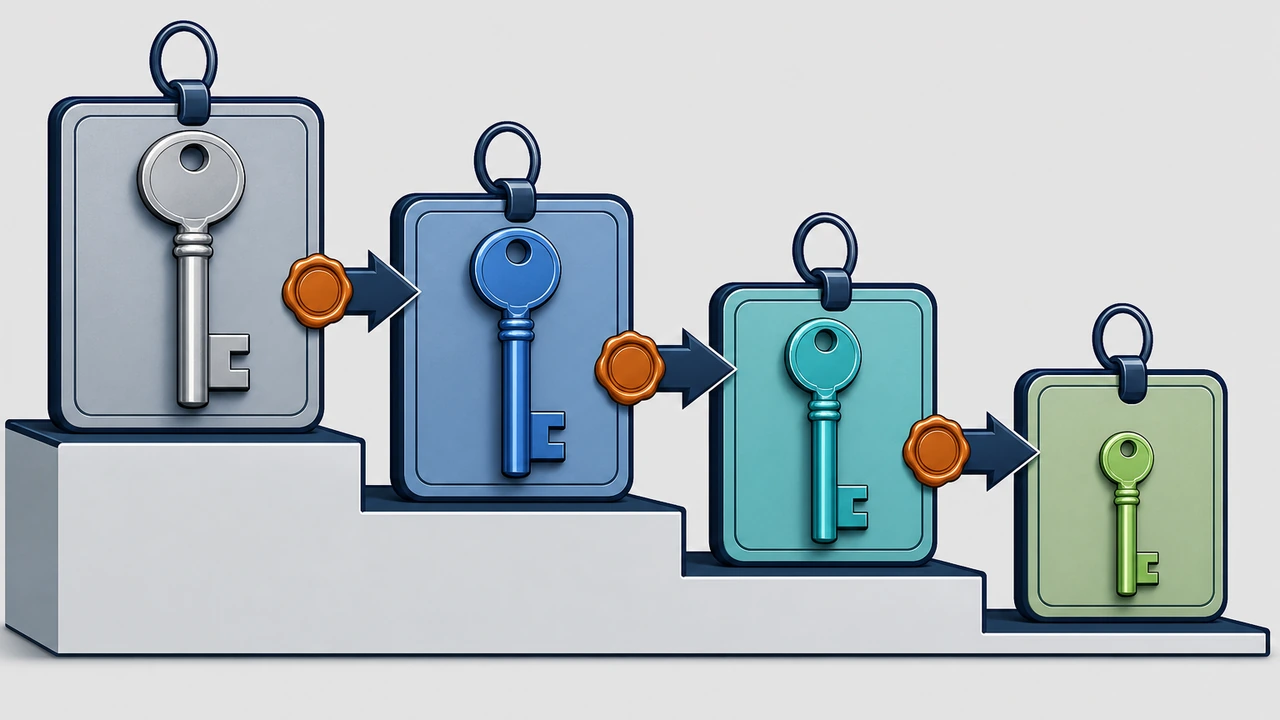
整条信任链由四类关键记录构成:
- RRSIG:附着在 A、MX 等常规记录上的数字签名,由区域所有者用私钥生成,验证方用对应公钥核对
- DNSKEY:区域的公钥记录,其中 KSK(密钥签名密钥)用于签署 DNSKEY 集合本身,ZSK(区域签名密钥)用于签署其他记录
- DS 记录:父区(如
.com)中指向子区 KSK 的摘要,是信任从上级传递到下级的桥梁 - NSEC/NSEC3:对”该域名不存在”这类否定应答的签名证明,防止攻击者伪造 NXDOMAIN
验证过程自上而下:解析器从 DNS 根区拿到 .com 的 DS 摘要,用 .com 的 DNSKEY 核对,再沿链路核到你域名下的每条 RRSIG。任何一环对不上,解析器都会把应答判定为”伪造”并拒绝返回——这就是 DNSSEC 提供的”来源可验证”,而不是”内容保密”。对希望进一步降低解析延迟的站点,可以在部署 DNSSEC 的同时结合域名解析与首字节优化一并调整,安全与速度不必二选一。
动手部署:BIND 自管 DNS 的四个步骤
以下步骤以 BIND 9.16+ 为例,假设你在一台 VPS(虚拟专用服务器)上自管权威 DNS。如果你的域名使用注册商或云厂商托管 DNS,通常只需在控制台开启 DNSSEC 开关并复制 DS 记录,跳到第三步即可。
第一步:生成密钥对
cd /etc/bind/keys
dnssec-keygen -a ECDSAP256SHA256 -f KSK -n ZONE example.com
dnssec-keygen -a ECDSAP256SHA256 -n ZONE example.com
-f KSK 生成密钥签名密钥,第二条命令生成区域签名密钥。相比传统的 RSA_SHA256,ECDSA 密钥更短(DNSKEY 应答体积减少约 70%),解析器验证也更快。
第二步:签名区域文件
dnssec-signzone -S -o example.com -f example.com.signed db.example.com
签名完成后会生成 example.com.signed 和状态文件 dsset-example.com.。把 named.conf 中的区域文件指向 .signed 版本并重载:
zone "example.com" IN {
    type master;
    file "example.com.signed";
    allow-query { any; };
};
rndc reload example.com
第三步:向注册商提交 DS 记录
打开 dsset-example.com.,内容形如 example.com. IN DS 12345 13 2 <摘要>。登录域名注册商后台的 DNSSEC 管理页,把 Key Tag、算法(13 即 ECDSAP256SHA256)、摘要类型(2 即 SHA-256)和摘要值逐项填入。DS 记录生效后,信任链才算真正闭合——这是新手最容易遗漏的一步:只签名、不发 DS,验证端根本不会校验你的区域。
第四步:验证部署结果
dig +dnssec example.com @resolverIP
dig +dnssec DS example.com
delv @resolverIP example.com A
dig 输出中出现 ad 标志(Authenticated Data)表示该应答已通过完整签名验证;delv 则会直接输出 “fully validated”。如果 delv 报 “broken chain”,通常是 DS 记录未生效或摘要不匹配,可先确认父区 DS 已可查询。
部署后最容易踩的三个坑
签名机制在带来安全的同时也引入了新的运维责任。这三个问题在真实事故中反复出现,值得在上线前逐一核对:
- 签名过期导致域名”消失”:
dnssec-signzone默认签名有效期约 30 天,到期前必须重新签名。签名过期后,开启验证的解析器会把你的域名整体判定为不可信,表现为部分地区用户突然无法访问。生产环境建议改用 BIND 内置的inline-signing自动签名,或在监控中加上RRSIG到期时间告警(提前 7 天) - NSEC 区间枚举:标准 NSEC 记录会泄露”两个记录之间不存在哪些域名”,攻击者可借此遍历区域内的所有主机名。对敏感内部架构,改用 NSEC3 并启用 opt-out,或直接减少公开暴露的记录数量
- 密钥滚动操作顺序错误:更换 KSK 时要先在父区发布新 DS、确认旧 DS 与新 DNSKEY 并存可验证,再移除旧密钥。顺序颠倒会瞬间断裂信任链,恢复需要等待父区 TTL 过期,通常长达数小时到一天
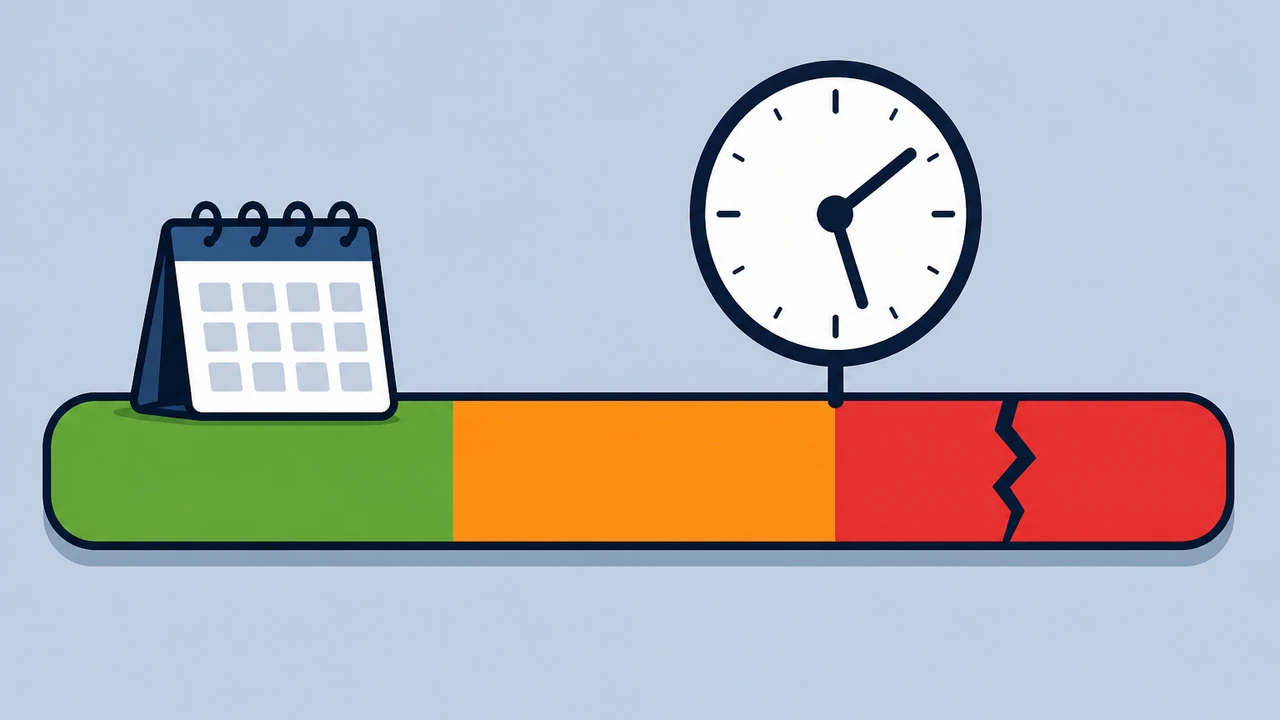
签名链路的排障思路与服务器时间同步校准直接相关:RRSIG 的有效期以系统时钟判断,权威服务器时间漂移超过签名窗口时,即使签名本身完好也可能被验证端拒绝。部署 DNSSEC 前,先用 chrony 把服务器时钟校准,能省掉一类很隐蔽的故障。
总结与行动建议
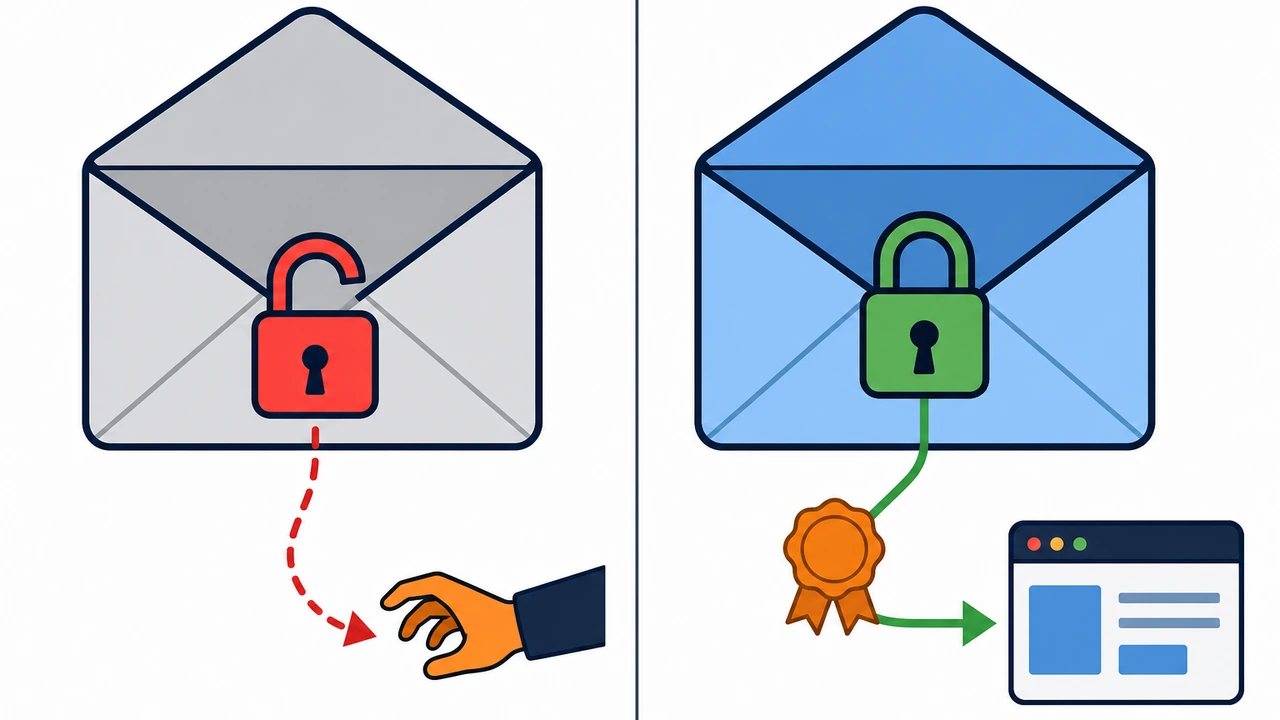
DNSSEC 部署的核心价值是把 DNS 应答从”默认可信”变成”可验证可信”:攻击者再也无法用伪造的 A 记录把用户引向钓鱼站。回顾整条路径——理解 RRSIG、DNSKEY、DS 的信任链,生成密钥并签名区域,向注册商发布 DS 记录,最后用 dig/delv 验证 ad 标志——每一步都有明确的完成标准,不需要安全专家也能落地。
我们建议的推进节奏是:先用一个测试域名完整走一遍流程,把自动重签名和监控告警配好,再对生产域名操作;如果你的 DNS 由注册商或主机商托管,优先在控制台寻找原生 DNSSEC 开关。如果你需要更省心的方案,也可以考虑 Hostease 的域名与主机服务,托管解析的 DNSSEC 配置可以交给平台侧完成,你只需确认 DS 状态最终显示为 active。