外贸站挂在共享主机上时,一个免费的 DV(域名验证型)证书就够用了:CA(证书颁发机构)只确认你控制域名,几分钟签发,浏览器照样显示小锁。但当网站开始对接企业客户、接入支付通道,或者投标时对方安全问卷里写明”需提供组织级证书”,DV 证书就顶不上去了——对方要的是能证明”这个网站背后是一家真实存在的公司”的 OV(组织验证型)证书。本文解决的就是这次 SSL(安全传输协议)证书升级中最容易卡住的三件事:企业验证要准备哪些材料、签发周期为什么比 DV 长、拿到新证书后如何在服务器上完成更换,全程按可操作的顺序拆解,跟着做就能完成切换。
为什么企业场景需要从 DV 升级到 OV
先说清楚两者的本质差别。DV 证书只回答一个问题:”申请者是否控制这个域名?”验证方式是往域名邮箱发确认邮件,或者往站点放一条 DNS(域名解析系统)记录,几分钟就能签发。OV 证书多回答一个问题:”这家组织是否真实存在?”CA 会核实公司的注册名称、注册地址、电话(要通过邓白氏编码、工商公示信息或第三方商业数据库交叉验证),确认无误后才把组织信息写进证书详情。访客在浏览器里点开证书,能看到你公司的法定名称和所在地,而不只是一个域名。
这个差别在三个场景里会变成硬性要求。第一,招投标与采购准入:不少企业客户的供应商安全评估表里明确要求提供 OV 及以上级别的证书,DV 直接不得分。第二,支付与金融对接:部分支付网关和银行类接口审核时会把证书组织信息作为商户真实性依据。第三,品牌信任:外贸独立站的企业采购方习惯点开证书查看公司信息,一条”Certificate Subject: O = Your Company Ltd”比页脚的”关于我们”更有说服力。
需要说明的是,升级到 OV 并不提升加密强度——DV 和 OV 用的是同样的加密算法和密钥长度,浏览器地址栏的锁图标也没有区别。它提升的是身份可信度。如果你的诉求只是”地址栏带锁”,DV 完全够用,不必为此多花钱;一旦业务方明确要组织背书,升级才有意义。拿不准时,把对方的安全要求原文翻出来逐条对照,是最直接的判断方法。
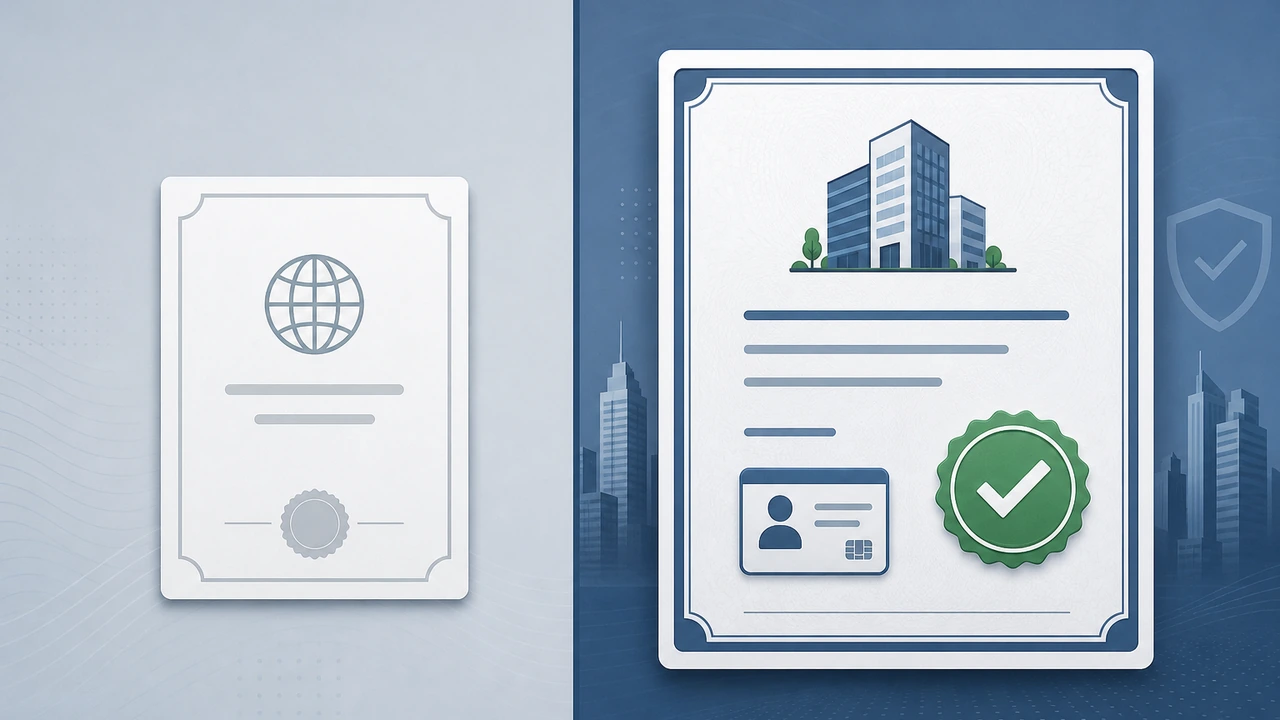
升级前要准备的企业验证材料
OV 验证的核心是”三要素对得上”:注册主体真实、联系方式可核实、申请权限可证明。CA 审核时主要查下面这几样,建议在提交订单前就整理成一个小档案,能省掉一半的来回补件时间:
- 营业执照或同等注册文件:中国大陆企业用营业执照,境外实体用注册证书。文件上的公司英文名称将直接出现在证书里,必须与 CA 数据库能核到的名称一致
- 公司公开电话:CA 大多会打这个号码回访核实,优先使用官网上公示的号码,或者邓白氏档案里的登记号码,避免留只用于内部的总机分机
- 邓白氏编码(D-U-N-S):如果公司有邓白氏档案,CA 可以直接调取记录完成组织核验,是最快的通道;没有的话走营业执照人工审核,周期会长一些
- 域名控制权证明:管理域名邮箱(admin@、administrator@ 前缀)或 DNS 解析权限,用于确认申请者控制证书要绑定的域名
最容易踩的坑是公司英文名称不统一。CA 会用第三方商业数据库核对你的组织名,如果营业执照翻译件上的英文名、官网页脚的公司名、以及数据库登记名各不相同,审核就会被挂起。正确做法是先确定一个能在公开数据库里查到的英文名称,并让它在证书申请、官网备案信息里保持一致。另外,certbot 这类工具是给 DV 证书用的自动化流程,OV 申请必须走 CA 或代理商的人工验证通道,两者流程不能混用。
签发周期与中间会发生什么
DV 证书几分钟到几小时签发,OV 证书的常见周期是 3 到 5 个工作日,具体取决于组织核验走哪条通道:有邓白氏档案且电话一次打通的,2 到 3 个工作日可以完成;纯人工审核营业执照、电话核实多次失败的,可能拖到一周以上。这段时间里订单状态会在 CA 后台停留,你要做的是保持电话畅通、及时回复验证邮件,任何一步沉默都会让周期继续拉长。
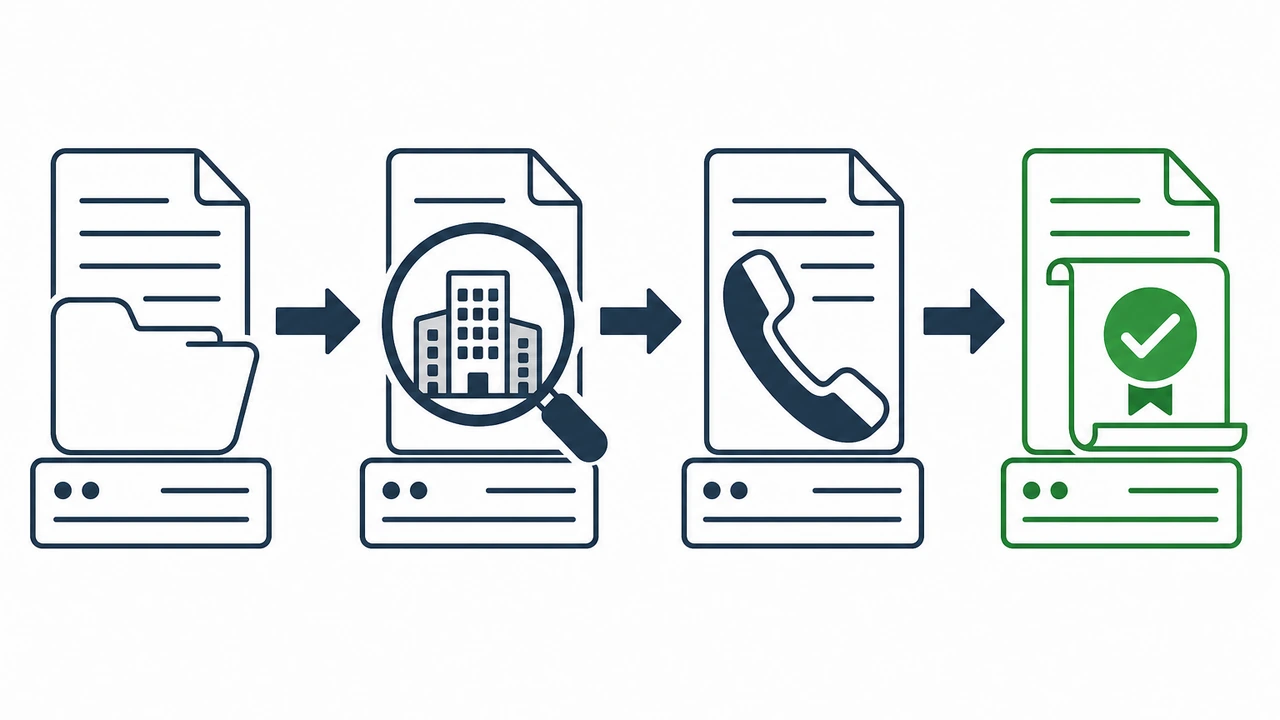
签发过程分四步:提交 CSR(证书签名请求,Certificate Signing Request)并选择组织信息 → CA 核验组织真实性和域名控制权 → CA 打电话或邮件做最终确认 → 签发并下发证书文件包。这里建议自己生成 CSR 而不是让代理代填,因为私钥永远不该离开你的服务器;生成时 Common Name 填主域名,组织字段按核验通过的英文名填写。CSR 生成后私钥要妥善保存,更换服务器时也要带着它迁移,否则新机器上装不上这张证书。
等待签发的日子也别闲着。可以先把服务器环境梳理一遍:确认 Web 服务类型(Nginx、Apache 还是面板托管)、证书文件存放路径、以及当前 DV 证书的到期日。升级窗口最好安排在 DV 证书到期前两周以上,这样即使 OV 流程延迟,现有加密也不会断档——证书过期导致的浏览器全站警告,比没有 OV 严重得多。
拿到 OV 证书后的服务器更换步骤
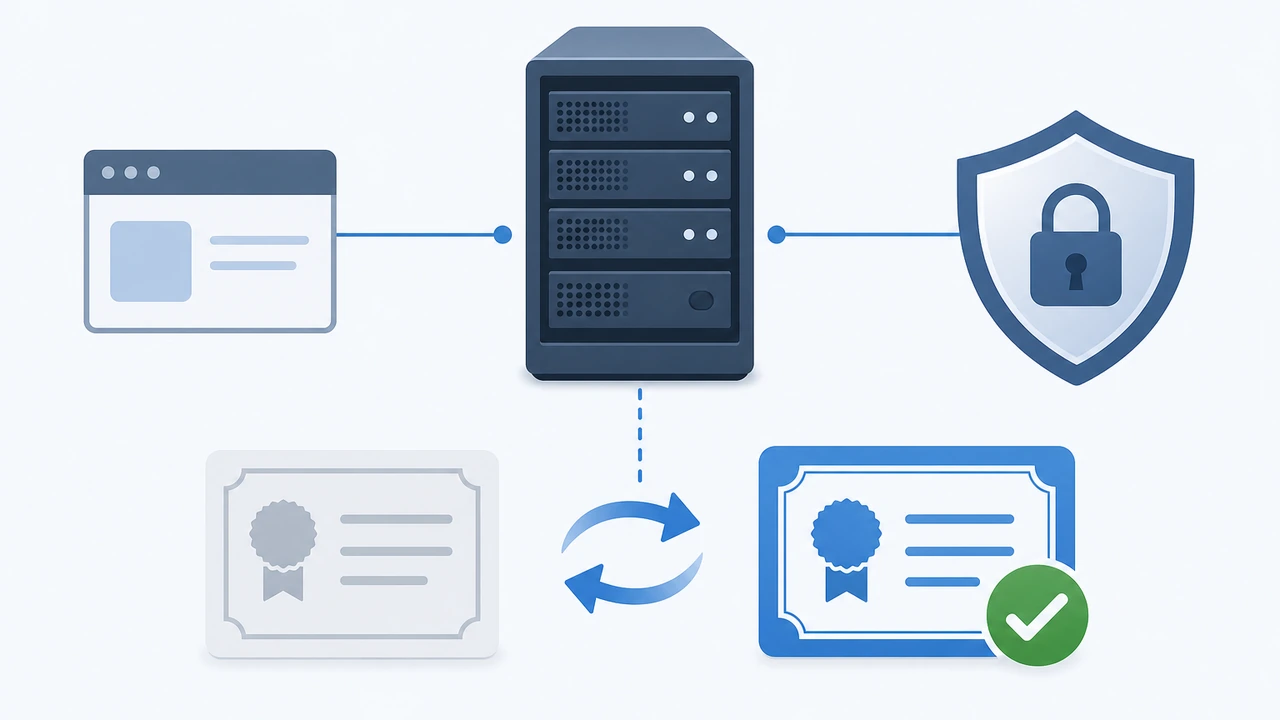
新证书到手后,更换本身是低风险操作,核心原则是”先装好、再切换、后验证”。多数情况下新 OV 证书绑定的还是同一个域名,直接在原服务器上替换证书文件即可,不需要动 DNS,也不需要换服务器;只有当你同时计划迁移主机时,才涉及把 OV 证书部署到新机器的步骤。按下面的顺序执行:
- 备份旧证书与私钥:把当前正在用的证书文件、私钥和中间证书链打包备份,命名为带日期的目录,万一新证书配置有误可以秒级回滚
- 部署新证书:将 OV 证书文件(含 CA 中间证书链)上传到服务器证书目录,替换旧文件路径指向,或在新配置段中引用新文件
- 平滑重载 Web 服务:Nginx 用
nginx -t测试配置后systemctl reload nginx,Apache 用apachectl configtest后 reload,避免直接 restart 造成秒级中断 - 全链路验证:用
openssl s_client -connect 你的域名:443 -servername 你的域名检查返回链,确认证书主体里出现公司组织信息(O 字段),再用浏览器无痕窗口访问全站,检查是否有混合内容警告 - 清理旧证书:确认线上稳定运行 48 小时后,删除服务器上的旧 DV 证书文件,避免下次续期时拿错文件
如果你的站点托管在共享主机或面板环境里,操作会更简单:Hostease 虚拟主机的 cPanel 后台带有 SSL/TLS Status 界面,上传 OV 证书后在管理界面一键安装即可,不需要碰命令行。若是部署在独立服务器上自己运维,替换证书的同时建议顺手检查 TLS 配置版本,禁用 TLS 1.0/1.1 这些旧协议,让这次升级在安全基线上也向前走一步。过程中任何一步验证失败,先回滚到备份的旧证书恢复服务,再排查配置,不要让线上站点停留在报错状态。
升级后的检查清单与后续管理
切换完成不等于升级结束,有几件事要在一周内收尾。首先是全站资源检查:HTTPS 页面里引用的图片、脚本如果还走 HTTP 地址,浏览器会报混合内容,用站点扫描工具或浏览器控制台逐页确认。其次是内部链接与 API 对接方的通知:如果有合作伙伴系统在调用你的接口,虽然域名没变通常不受影响,但保险起见提前告知一次证书变更窗口。最后是续期节奏的变化:OV 证书有效期同样是一年(如今 CA 行业统一为约 398 天),但续期时会重新走组织核验,建议在到期前 30 天启动,把邓白氏档案、公开电话这些材料保持更新,续期才能像首次签发一样顺畅。
日常管理上建议建立一张简单的证书台账,记录每张证书的域名、类型、到期日和私钥存放位置。多域名多服务器的企业最容易栽在”某台备用机器上还有一张快过期的 DV 证书”这种细节上。选择主机方案时也可以把证书管理能力纳入考量:像 Hostease 虚拟主机这类带面板的产品对证书安装和续期更友好,而需要部署多张证书的业务则适合用 独立服务器自己掌控完整的 TLS 配置。
总结一下这次升级的完整路径:先确认业务确实需要组织背书,再按”营业执照、公开电话、邓白氏编码、域名控制权”四项准备验证材料,预留 3 到 5 个工作日给 CA 审核,最后按”备份、部署、重载、验证、清理”五步完成服务器切换。建议如果你近期有招投标或支付对接计划,就把证书升级排进日程——它带来的信任背书是页面文案替代不了的。如果你需要在此基础上进一步规划服务器架构,可以先看看我们的服务器配置与优化专题;日常运营 WordPress 站点的话,WordPress 教程专栏里有配套的安全加固实践;想系统提升站点整体表现,也可以参考这篇网站性能优化指南。