很多站长在虚拟主机上装好 SSL(安全传输协议)证书后,会发现一个尴尬的现象:直接访问 https:// 域名一切正常,但用户在浏览器地址栏输入的还是 http://,或者从搜索引擎、其他网站点进来的链接仍然是 HTTP(超文本传输协议)版本。这篇文章要解决的正是这个问题:如何在虚拟主机上把所有 HTTP 请求强制跳转到 HTTPS,同时修复跳转后经常出现的”混合内容”告警。我们会给出可直接使用的 .htaccess 配置、数据库批量替换 SQL(结构化查询语言)语句,以及跳转后的验证清单,帮助你在 30 分钟内完成整个收尾工作。
为什么要强制 HTTPS,而不是”能访问就行”
SSL 证书装好只说明服务器具备了加密能力,并不代表访客实际走的是加密通道。一个真实的场景是:某外贸站做完证书部署后,客户照旧输入 http://域名.com 访问,页面能打开,于是大家都以为”HTTPS 已经生效了”。直到一周后有人反馈浏览器地址栏显示”不安全”,才意识到大量流量仍在走明文 HTTP。
不强制跳转的实际风险包括三个层面:
- 搜索引擎可能同时收录 HTTP 和 HTTPS 两个版本,分散页面权重,影响 SEO(搜索引擎优化)排名
- 用户在公共 Wi-Fi 下走明文 HTTP,登录密码、表单内容存在被劫持篡改的可能
- Chrome 等主流浏览器对含表单的 HTTP 页面直接标注”不安全”,转化率数据普遍下降
虚拟主机和控制台主机的区别在于:虚拟主机通常没有 Nginx/Apache 主配置文件的修改权限,强制跳转只能靠控制面板或 .htaccess 文件实现。下面我们按”先跳转、再修混合内容、最后验证”的顺序展开。
第一步:用 .htaccess 实现 301 永久跳转
301 是 HTTP 状态码中的”永久重定向”,它告诉浏览器和搜索引擎:这个地址已经永久迁移到新地址,以后请直接访问新地址。对 SEO 来说,301 能把原页面的权重传递给 HTTPS 版本,这也是为什么不用 302(临时重定向)的原因——302 不传递权重,搜索引擎可能长期保留旧的 HTTP 收录。
大多数 Hostease 这类采用 cPanel(控制面板)的虚拟主机默认运行 Apache,可以在网站根目录(通常是 public_html)找到或新建 .htaccess 文件,加入以下规则:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
这四行的含义是:开启重写引擎;条件判断当前请求不是 HTTPS;把完整路径原样拼到 HTTPS 域名后面;R=301 表示对外返回永久重定向,L 表示本条规则命中后停止处理。这样无论是首页、文章页还是带参数的 URL,都会整站强制跳转。
如果你的虚拟主机前面有 CDN(内容分发网络)或负载均衡层,%{HTTPS} 可能永远识别为 off,导致跳转死循环。这时把条件改成判断请求头即可:
RewriteCond %{HTTP:X-Forwarded-Proto} !https
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
修改后保存,用浏览器无痕窗口访问一次 http:// 链接,确认地址栏变成 https:// 且页面正常打开。如果出现”重定向次数过多”的错误,说明服务器环境和你选的条件判断不匹配,把两段配置互换测试即可。
第二步:修复混合内容告警
301 跳转配置好后,打开 HTTPS 页面可能发现地址栏没有锁形图标,浏览器控制台提示”mixed content”(混合内容)。原因是页面本身走 HTTPS,但页面里引用的图片、CSS(层叠样式表)、JS 脚本仍然写死了 http:// 开头的地址。浏览器拒绝在加密页面里加载明文资源,轻则样式错乱、图片裂图,重则轮播图和表单完全失效。
排查和修复分三个来源,建议按顺序处理:
- 主题和小工具设置:WordPress 站点先检查”设置 → 常规”里的”WordPress 地址”和”站点地址”,两行都要改成
https://开头,这是大部分混合内容的根源 - 文章正文里的旧链接:历史文章里手工插入的图片和内链往往带着
http://前缀,需要在数据库层面批量替换 - 外部资源:引用的第三方图片、字体、统计脚本必须支持 HTTPS,不支持的要换源或下载到本地
数据库批量替换是整个环节里最需要谨慎的一步。操作前先在主机面板里做一次完整备份,然后在 phpMyAdmin 里对 WordPress 数据库执行:
UPDATE wp_posts
SET post_content = REPLACE(post_content, 'http://你的域名.com', 'https://你的域名.com');
这条语句只替换文章正文表里的旧协议前缀,不触碰其他数据。同样地,wp_postmeta 表里存的自定义字段也可能有旧链接,可以用相同结构再执行一次。执行后刷新前台页面,用浏览器开发者工具(F12)的 Console 面板确认不再有混合内容告警。
如果你用的不是 WordPress 而是静态站或自建程序,可以用 grep -r "http://你的域名" ./ 之类的命令在源码里定位写死的协议地址,逐个改为相对路径或 HTTPS 绝对路径,然后重新部署。
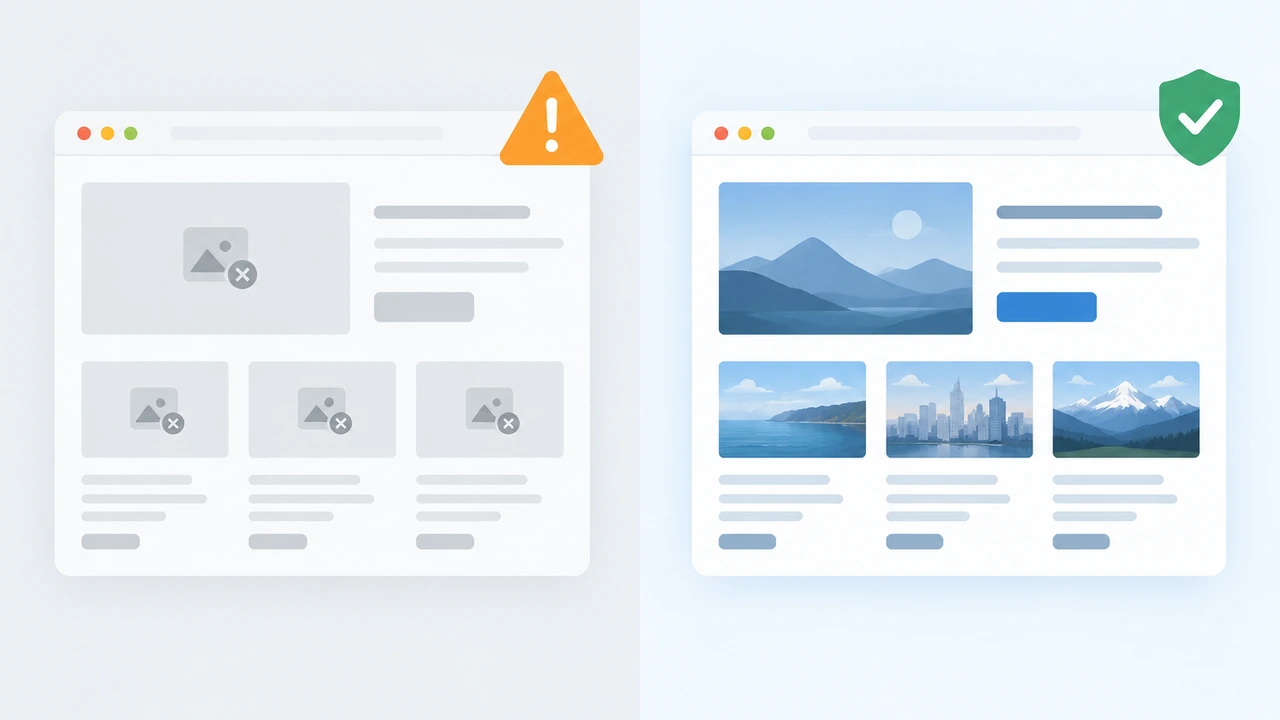
第三步:跳转结果验证清单
跳转和混合内容都处理完后,需要系统性验证一遍,避免”首页正常、内页漏网”的情况。核心验证手段是查看 301 的真实返回状态,而不是只看浏览器表现:
- 命令行验证:执行
curl -I http://你的域名.com,确认返回HTTP/1.1 301 Moved Permanently,且Location字段指向对应的 HTTPS 地址 - 全站抽样:随机打开 5-10 个旧文章页、分类页、带查询参数的 URL,确认全部 301 到 HTTPS 且页面完整
- 搜索引擎入口:在搜索引擎里用
site:你的域名查看收录情况,确认权重逐步合并到 HTTPS 版本 - 混合内容扫描:用浏览器无痕模式加 F12 控制台逐页检查,或使用在线的混合内容检测工具扫全站
有一点需要说明:虚拟主机的 .htaccess 规则由 Apache 逐条解析,写错一行语法都可能导致整站 500 错误。所以每次修改后都要立即验证前台,保留一份改前备份,出问题可以秒级还原。
常见问题与避坑
按我们处理过的工单经验,虚拟主机强制 HTTPS 后最容易踩的坑集中在三个地方。第一是”跳转循环”:多见于套了 CDN 的站点,上文给出的 X-Forwarded-Proto 写法可以解决。第二是”部分页面不跳转”:通常是 .htaccess 里 WordPress 自带的 # BEGIN WordPress 规则块顺序问题,把强制 HTTPS 的规则放在该块之前即可。第三是”替换后图片仍裂图”:说明图片存在外链域名(比如老 CDN 域名),需要单独替换那部分 URL,或者把图片重新上传到自己的媒体库。
如果你正在选型或准备迁移,Hostease 的虚拟主机支持一键部署 SSL 证书并自动处理面板层的跳转配置,可以省去手动改 .htaccess 的环节;对性能要求更高的站点也可以考虑独立服务器,在 Nginx 层做全站重定向效率更高。想系统了解服务器层面的配置思路,可以延伸阅读服务器优化分类下的相关教程,以及网站性能优化指南,两者对 HTTPS 部署后的性能表现有更细的数据对比。
总结与下一步行动
虚拟主机部署 SSL 证书只是第一步,完整的 HTTPS 收尾包括:用 .htaccess 配置 301 永久跳转、批量清理数据库和主题里的旧 HTTP 链接、逐页验证混合内容告警。三步做完,浏览器地址栏的锁形图标、搜索引擎的收录合并、用户数据传输安全才真正落地。
我们的建议是:如果你的站点还是 HTTP 访问为主,今天就可以按本文顺序操作一遍,全程不超过 30 分钟;操作前务必做一次完整备份,这是所有改动的前提。如果你在跳转配置或混合内容排查中遇到具体报错,建议把控制台截图和 .htaccess 内容整理好,提交给主机商的支持团队核对服务器端跳转规则。下一步,你可以用 curl -I 逐条验证旧链接的 301 返回,确认没有漏网页面后,再到搜索引擎站长平台提交 HTTPS 版本的站点地图,加速收录切换。