一台跑了三五年的生产服务器上,数据库口令往往散落在十几处:wp-config.php、.env 文件、备份脚本、crontab 邮件通知,甚至运维之间的聊天记录里。本文教你如何用 Vault(开源密钥管理工具)在单台服务器上建立服务器密钥集中管理入口,并帮助解决数据库口令”改一次动全身”的轮换难题——读完你将得到一套可以照抄命令落地的部署与动态口令配置方案。
先把问题说清楚。很多团队的安全事故复盘里都有同一条链路:某个配置文件或备份泄露 → 里面的数据库 root 口令多年未换 → 攻击者用它在多台机器之间横向移动。Vault 要做的事就是把这条链路剪断两处:凭据集中加密存储,以及数据库口令按需生成、到期自动失效。整套实践不依赖集群,一台 2GB 内存的机器就能跑起来。
一、静态口令散落存放的真实风险
理解 Vault 的价值,可以从一次典型的泄露推演开始。假设部署脚本里的数据库口令被提交进了代码仓库,或者一次未加密的数据库备份流出了机房,接下来会发生什么?口令本身写在明文文件里,没有任何机制知道”它已经泄露了”,也没有任何机制限制”拿到它的人能用到什么时候”。从泄露发生到人工察觉,中间可能隔着数月,这段时间里攻击者可以随时登录数据库。管得越多的服务器,这种横向移动造成的 blast radius 就越大。
把这两年公开报告的常见暴露面列出来,多数团队都能对号入座:
- 配置文件明文:wp-config.php、.env、config.php,备份时随站点目录一起打包下发。
- 脚本与定时任务:备份脚本、监控探测脚本里硬编码口令,crontab 日志还会留下调用痕迹。
- 口令复用:一个 MySQL root 口令在测试库、生产库、管理后台三处通用。
- 轮换停滞:因为”改口令要动十几个文件”,最终变成三年没换过。
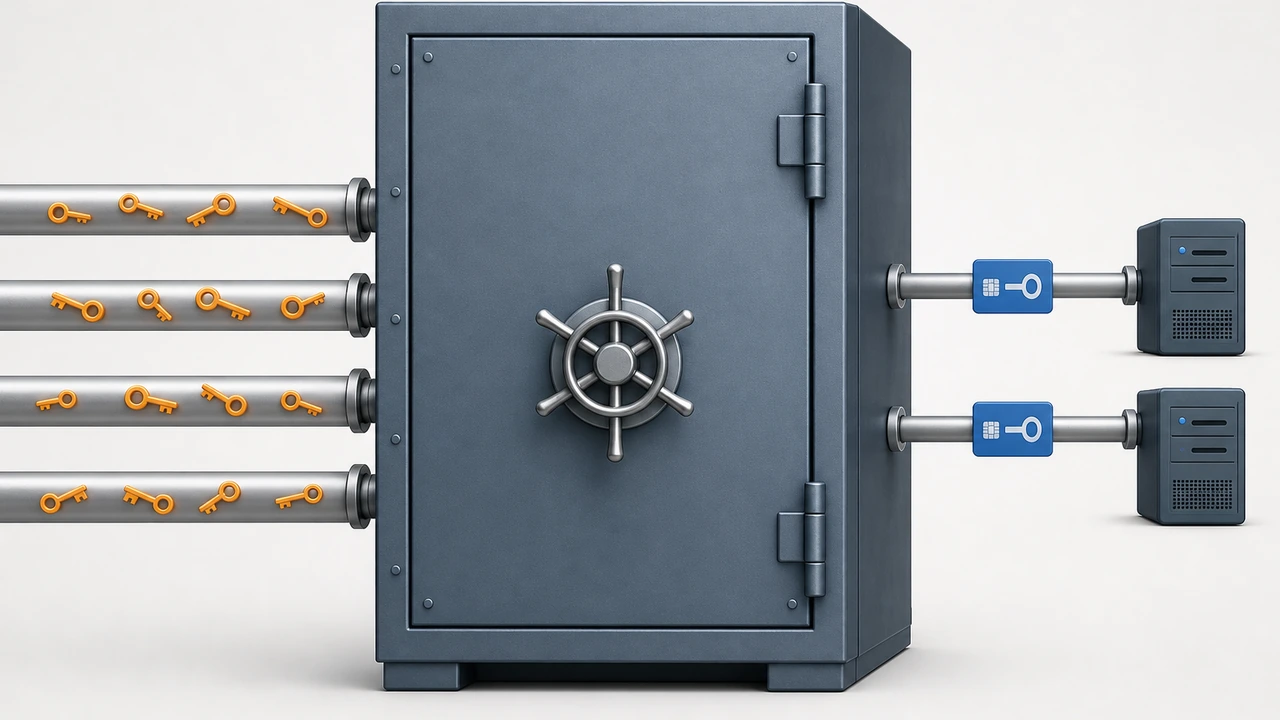
这份清单说明的核心事实是:风险不在于口令强度不够,而在于静态口令一旦离开你的掌控就没有任何补救手段。Vault 的集中存储解决”散落”问题,动态口令解决”无法补救”问题,两者合起来才是完整的答案。下面先看集中管理这一半。
二、单机部署 Vault:安装、初始化与解封
Vault 官方推荐生产环境用多节点集群加 TLS,但对单台服务器起步的团队,”file 存储后端 + systemd 守护”是务实得多的第一步:数据落在本机加密文件中,API 只监听本机回环地址,后续要升级集群时数据可以迁移。以下命令在 Ubuntu 22.04 上验证通过,需要 root 权限。
安装官方仓库并安装二进制:
wget -O - https://apt.releases.hashicorp.com/gpg | sudo gpg --dearmor -o /usr/share/keyrings/hashicorp-archive-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/hashicorp-archive-keyring.gpg] https://apt.releases.hashicorp.com $(lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/hashicorp.list
sudo apt update && sudo apt install vault
编辑 /etc/vault.d/vault.hcl,写入最小配置:
storage "file" {
  path = "/opt/vault/data"
}
listener "tcp" {
  address     = "127.0.0.1:8200"
  tls_disable = 1
}
ui = true
disable_mlock = true
这里的取值理由:监听 127.0.0.1 意味着 Vault API 只接受本机进程访问,外部网络根本碰不到它,单机场景下这比配置证书更直接;存储路径 /opt/vault/data 里的文件本身就是加密的,但目录权限仍应收紧到 vault 运行用户(chown -R vault:vault /opt/vault/data)。
启动并初始化:
sudo systemctl enable --now vault
export VAULT_ADDR=http://127.0.0.1:8200
vault operator init -key-shares=3 -key-threshold=2
初始化命令会输出 3 个 Unseal Key 和 1 个 Initial Root Token,这是整套系统里最需要严肃对待的输出:Unseal Key 用于解封,丢失后所有加密数据永久无法恢复,务必离线保存(打印两份分开存放是可行的做法);Root Token 是最高管理凭据,完成初始化配置后应收起,日常操作用后续创建的受限策略 token。然后用其中 2 个 key 解封并验证:
vault operator unseal <unseal-key-1>
vault operator unseal <unseal-key-2>
vault status
vault status 显示 Sealed false 即部署完成。有一个单机场景特有的运维细节要提前知道:Vault 每次进程重启后都会回到封印状态,需要人工执行两次 unseal 才能恢复服务。这是刻意的设计——机器重启意味着一次不可控事件,多一步人工确认是值得的。如果你的服务器规格较低,也可以考虑把 Vault 与其他常驻服务错峰部署,避免内存争用。
三、静态密钥先入库:KV 引擎与最小权限策略
动态口令跑起来之前,先把现有的静态密钥(API 密钥、第三方服务凭据)收进 Vault,这一步收益立竿见影。启用 KV(键值存储)引擎并写入一条密钥:
vault secrets enable -path=secret kv-v2
vault kv put secret/apps/payment \
  api_key="sk-live-xxxx" \
  merchant_id="88123"
应用侧不再把密钥写进配置文件,而是启动时通过 HTTPS 调 Vault API 读取。默认情况下 root token 拥有一切权限,日常应该给每类用途发受限 token。下面是一个只允许读取指定路径的策略文件 app-policy.hcl:
path "secret/data/apps/*" {
  capabilities = ["read"]
}
path "database/creds/app-readonly" {
  capabilities = ["read"]
}
用 vault policy write app-ro app-policy.hcl 注册策略后,应用持有的是只能”读这一小片路径”的 token——即使它随容器或代码泄露,攻击者既拿不到其他业务的密钥,也写不了任何数据。权限最小化这件事在传统文件方案里要靠自觉,在 Vault 里是默认路径。
四、核心实践:MySQL 动态口令的配置与发放
接下来是整篇文章的核心:让 Vault 直接管理 MySQL 数据库账号,应用程序每次获取的都是一个带过期时间的全新口令。前提是准备一个仅用于管理的 MySQL 账号(如 vault-admin),它需要 CREATE USER、GRANT 权限,口令保存在 Vault 内部。
启用数据库 secrets 引擎并写入连接配置:
vault secrets enable database
vault write database/config/my-mysql \
  plugin_name=mysql-database-plugin \
  connection_url="{{username}}:{{password}}@tcp(127.0.0.1:3306)/" \
  allowed_roles="app-readonly" \
  username="vault-admin" password="管理账号口令"
定义角色,把”生成的账号长什么样、活多久、有什么权限”一次性声明清楚:
vault write database/roles/app-readonly \
  db_name=my-mysql \
  creation_statements="CREATE USER '{{name}}'@'127.0.0.1' IDENTIFIED BY '{{password}}'; \
    GRANT SELECT ON shop.* TO '{{name}}'@'127.0.0.1';" \
  default_ttl=24h max_ttl=72h
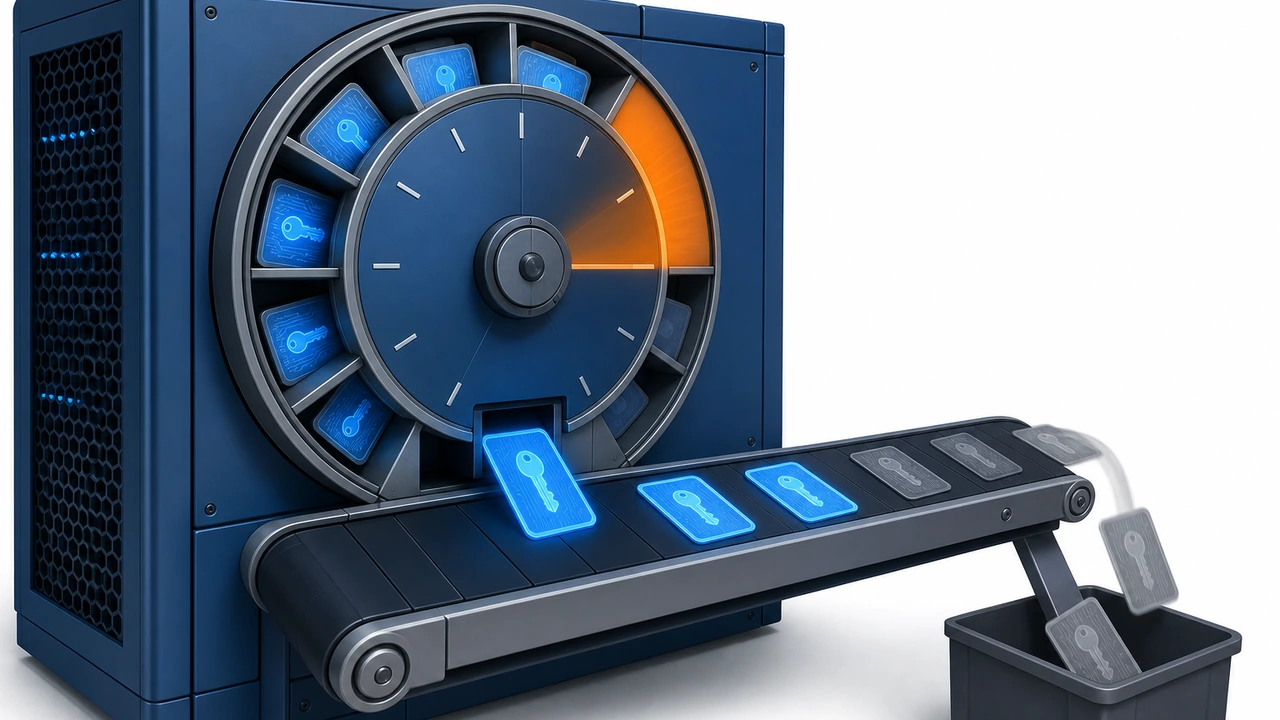
三个参数值得展开:creation_statements 里的 {{name}} 会被替换成形如 v-token-app-readonly-x3f2 的随机用户名,权限只给了 shop 库的 SELECT,应用账号从源头就碰不到写操作;default_ttl=24h 表示这个口令 24 小时后自动被回收(账号在 MySQL 侧被删除),max_ttl=72h 限制续租上限,防止某个客户端无限延长一个口令的生命周期。
应用侧的获取动作只有一条命令(代码里对应一次 API 读取):
vault read database/creds/app-readonly
# 输出:
# Key                Value
# lease_id           database/creds/app-readonly/7J8k...
# username           v-token-app-readonly-x3f2
# password           A1b2C3d4E5f6G7h8J9k0
# lease_duration     86400
把第一节的风险推演拿到这里重放一遍:备份文件泄露?里面没有数据库口令。某个应用的凭据泄露?泄露的是一个只读账号,24 小时后自动消失。这不再是”希望没人拿到口令”,而是”拿到了也用不了多久、用不了多少权限”。
五、与 WordPress 类应用的衔接及运维节奏
实践中最常见的疑问是:WordPress 这类”配置文件里写死数据库口令”的应用怎么接入?答案是分两步走,不必一步到位。
第一步先解决静态密钥的集中化:备份脚本、监控探测、部署脚本里的各类 API 密钥先入库,通过受限 token 读取,这部分改动只涉及脚本,不动应用本体。第二步再评估应用侧改造:WordPress 核心读取 wp-config.php 的口令是启动时一次性的,可以在该文件里加一小段读取 Vault 的逻辑(社区有现成的 Composer 包实现),拿到动态口令后写回 DB_PASSWORD 常量;改造完成前,数据库口令至少做到”存于 Vault、人工每季度轮换”,比散落在脚本里好一个量级。改造完成后,动态口令的生命周期就完全交给 TTL 管理,不再需要人工轮换日历。
单机模式下还有三条运维纪律需要明确,它们决定了这套体系能否长期稳定运行:
- 解封值守:每次服务器重启后需人工执行两次 unseal;顺手把
vault status加进监控探测脚本,封印状态持续超过 30 分钟应当触发告警。 - 备份职责:Vault 自身的存储文件(/opt/vault/data)要随系统备份计划一起加密备份,但备份介质必须与服务器分开存放,且 Unseal Key 永远不进备份。
- 出口收敛:保持 API 只监听 127.0.0.1,确需远程访问时通过 SSH 隧道(ssh -L 8200:127.0.0.1:8200)转发,而不是把监听地址改成公网 IP。
这三条之外,建议把”新增密钥必须入 Vault”写进团队的操作规范——工具解决了存与发的问题,入口纪律仍要靠流程维持。
六、总结与下一步行动
总结一下这套实践的核心逻辑:先用单机 Vault 把散落的密钥收拢到一个加密入口,再用数据库动态口令把”静态密码泄露无法补救”变成”泄露了也带 TTL、权限也只有一角”。改造路径是渐进的——脚本密钥入库当天就能完成,WordPress 侧的动态口令接入可以排在第二步。
我们的建议是按三步推进:第一周完成部署与 KV 入库,第二周为数据库启用动态角色并让备份脚本先切换过去,应用侧改造放在最后。如果你需要评估现有服务器的内存与磁盘余量是否够跑这套组件,可以参考我们此前的服务器优化指南中的资源排查方法;也可以直接在 Hostease 的 [VPS](https://cn.hostease.com/vps/)([虚拟专用服务器](https://cn.hostease.com/vps/))产品里挑一台测试机先完整演练初始化与解封流程,再上生产。整套方案不绑定特定硬件,你现有的机器即可开始。