如何让 WordPress 在高并发下既快又稳?很多站长都遇到过这类场景:一次插件更新触发高危漏洞,后台日志里出现成百上千次针对 wp-login.php 与 xmlrpc.php 的暴力破解;促销一来,数据库连接数瞬间打满,页面响应从 500 毫秒恶化到十几秒。根源是相同的:WordPress 每次请求都要执行 PHP 代码、查询 MySQL 数据库并动态渲染页面,流量与攻击面越大,动态架构的负担越重。
解决这类问题的一条有效路径是静态化发布:把 WordPress 当作内容生产工具,将其输出的每个页面抓取为纯 HTML 文件,再部署到轻量托管环境。访客访问的不再是执行中的 PHP 应用,而是一份份提前生成好的文件。本文教你完整走一遍这套流程——从静态化原理,到用 WP CLI 搭建生成闭环,再到动态功能的替代方案、托管选型与回滚要点,帮助你判断自己的站点是否适合这条路线。
一、静态化到底解决了什么问题
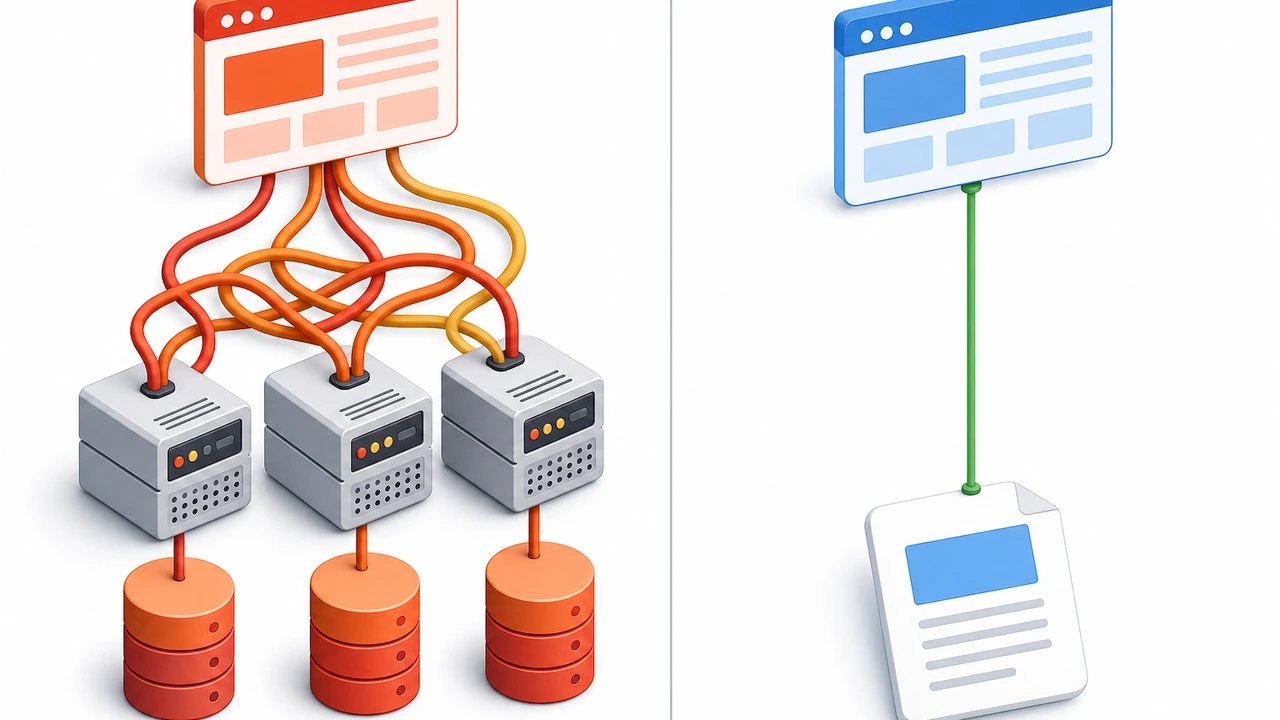
先对比动态 WordPress 和纯静态站点处理同一个请求的差异。
动态 WordPress 处理一次页面请求要经历四步:Web 服务器把请求交给 PHP-FPM,PHP 加载 WordPress 核心代码与全部插件,执行数据库查询拼装内容,最后渲染 HTML 返回。一次普通首页请求背后可能是几十次 SQL 查询;并发上升时,CPU、内存、数据库连接数同时承压。
纯静态站点处理同样的请求只有一步:Web 服务器直接把磁盘上的 HTML 文件返回给访客,不执行服务端代码,也不碰数据库。收益是具体的:
- 响应速度:静态文件的首次字节返回时间(TTFB)普遍在几十毫秒以内,未优化的动态 WordPress 常在 500 毫秒以上。
- 承载能力:一台 1 核 1G 的小型 VPS(虚拟专用服务器) 托管纯静态站点可承受每秒数千次请求;同配置跑动态 WordPress,高峰期几百并发就可能触顶。
- 攻击面:静态托管没有 PHP 运行时,没有
wp-login.php、xmlrpc.php这类入口,针对插件漏洞的攻击直接失去目标。
当然,静态化不是万能药。它适合内容更新频率不高的展示型站点——企业官网、产品介绍页、博客文档站;依赖实时数据的站点(在线下单、会员中心、实时搜索)则需要谨慎评估,这正是下一节的内容。
二、动手前先判断:你的站点适合静态化吗
静态化会让站点失去服务端运行时,判断标准只有一条:访客侧是否需要服务端实时处理。
适合的信号很明确:企业官网、产品手册、个人博客或文档站,内容靠后台编辑发布,访客只浏览不交互,静态化几乎零阻力。以 500 页以内的内容站为例,整站抓取生成通常几分钟完成,之后每次发文只需增量重新生成,维护成本极低。
但如果站点存在以下功能,静态化后它们会失效,需要逐项安排替代:
- 评论系统:原生评论依赖
wp-comments-post.php,需换成 Giscus、Disqus 这类第三方评论服务。 - 搜索功能:站内搜索依赖 PHP 实时查询,可改用客户端方案,例如 Pagefind 的索引文件可控制在原站体量 5% 以内。
- 表单提交:联系表单可改用 Formspree、Netlify Forms 等外部表单服务接管提交动作。
- 会员与购物车:登录态、订单、支付是强服务端逻辑,这类站点更适合保留动态架构、配合缓存分层。
如果清单里大部分功能都能接受替代方案,就可以进入正式流程。我们建议先在测试域名完整跑一遍静态化,确认功能替代到位后再切正式域名,避免生产站点出现不可用的交互入口。
三、正式流程:用 WP CLI 搭建静态化生成闭环
这里选择一条工具链最短的路线:WordPress + WP CLI + 静态化插件,全程命令行完成,便于纳入脚本定时执行。
前置条件是一台可访问的 WordPress 站点和已安装的 WP CLI。开始前先用 wp cli version 确认安装正常,排除环境本身的干扰。
第一步,安装并激活静态化插件。以免费开源、支持增量生成的 Simply Static 为例:
wp plugin install simply-static --activate
第二步,配置生成参数。假设动态站部署在子域名 wp.example.com,打算把静态版本发布到正式域名 www.example.com,执行:
wp option update simply-static_settings \
  --format=json \
  '{"destination_url":"https://www.example.com","delivery_method":"zip","delete_temp_files":true}'
其中 delivery_method 设为 zip 会输出压缩包;若静态托管在同一台服务器或同账号对象存储下,可改为本地目录直接写入,省去上传往返。
第三步,执行整站生成:
wp simply-static run
这个命令从首页出发抓取全部内部链接,把每个页面保存为 HTML 并处理 CSS、图片等资源引用。300 页左右的站点在 2 核服务器上通常 2 到 5 分钟完成;生成结束后记录导出路径和页面数量,作为后续核对依据。
第四步,验证再发布。先部署到测试环境抽查首页、文章页、分类归档页三类页面,重点检查图片路径是否指向新域名、内链是否正常、CSS 是否完整加载,全部正常再把全量文件发布到正式托管环境。
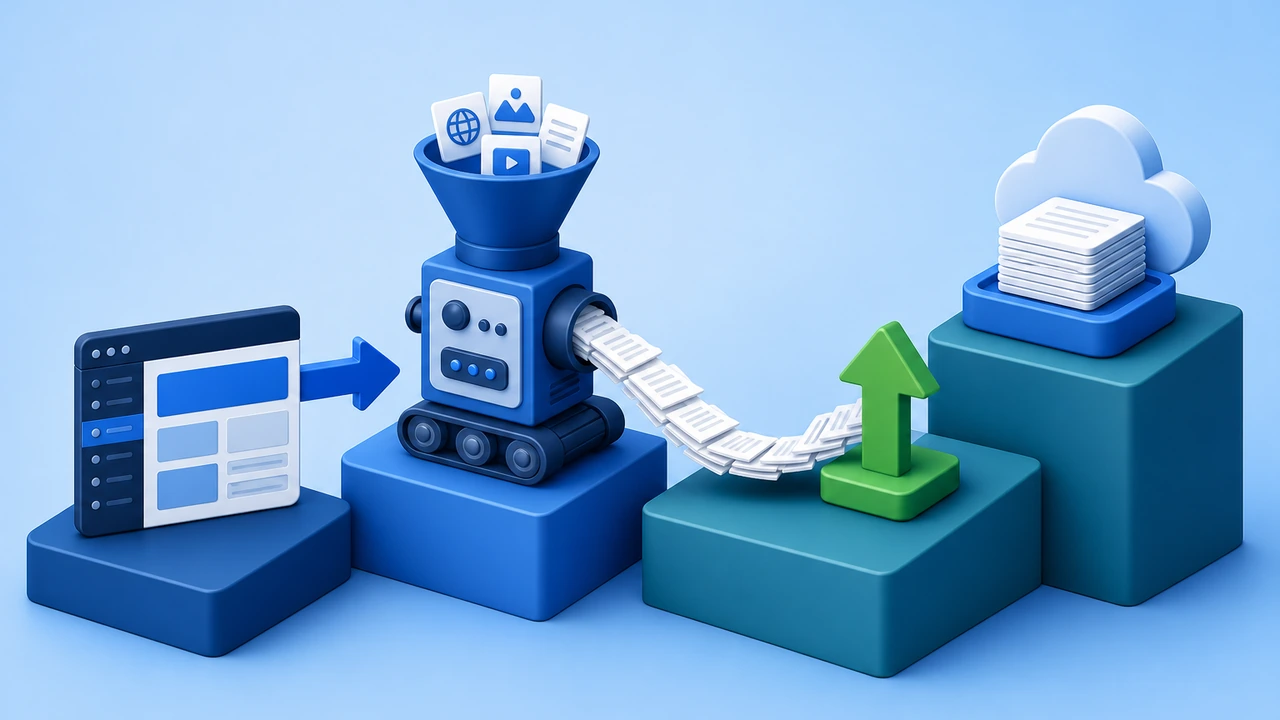
流程跑通后,日常更新就是固定三步:后台写文章、执行 wp simply-static run 生成、把产物同步到托管环境。写进 cron 定时任务即可实现”后台写作、前台静态”的分工。
四、静态文件放哪里:托管环境选型对比
生成静态文件只是一半,托管环境决定这套架构最终能兑现多少性能与安全收益。常见选择有三类。
对象存储加 CDN(内容分发网络)是吞吐上限最高的组合:文件上传到 S3 兼容存储,前置一层 CDN 让全球访客从最近的边缘节点取文件,单域名可支撑每秒上万请求,并按量计费。代价是缓存刷新、证书、重写规则等配置项需要一次性设置到位。
纯静态虚拟主机最省心:上传文件即可服务,不需要维护服务器,适合没有运维人手的团队;但并发上限受套餐限制,超出后只能升级套餐。
自管 VPS 或独立服务器适合需要完全控制的场景:在 独立服务器上用 Nginx 直接服务静态文件,配合系统级缓存和带宽(网络传输容量)资源,单机即可承载大型站点流量,数据都在自己控制的磁盘上,便于审计与合规。代价是证书续期、安全补丁、监控告警都要自行搭建。
无论选哪一种,都建议保留源站 WordPress 的访问控制:把动态后台限制在办公网络 IP 或 VPN 内,或至少加上 HTTP Basic Auth。Hostease 的 WordPress 主机方案支持隔离的预发布环境,可以进一步降低生成与发布互相干扰的风险。
五、切换与回滚:把风险控制在做完静态化之后
静态化最大的风险不在生成环节,而在正式切换的那一刻。做好三件事,切换就变成可逆操作。
第一件事是保留动态源站,不要急着删除。切换后 WordPress 后台仍是内容生产环境,所有文章、媒体、配置都在里面。我们建议源站至少保留 90 天,等新发布流程稳定后再收缩资源规格。
第二件事是 DNS(域名解析系统)切换采用低 TTL 前置。切换前一天把域名的 TTL 调到 300 秒以内,切换时把解析指向静态托管环境;发现问题时同样几分钟内就能切回源站,回滚窗口和 TTL 一致。解析层面的更多细节,可以参考网站迁移 DNS 切换方案与 TTL 控制指南。
第三件事是持续核对关键指标。切换后 48 小时内重点观察三项数据:抓取错误(日志中不能集中出现 404)、核心页面 TTFB(应稳定低于 100 毫秒)、表单与评论的实际提交量(确认替代方案在工作)。三项全部稳定,切换才算闭环。
内容纠错的处理路径也值得提前想清楚:后台改稿,重新执行 wp simply-static run 并同步产物,几分钟即可完成;不要直接手改线上静态 HTML,否则下一次生成会覆盖手工修改,让问题反复出现。
总结
把 WordPress 静态化,本质是把”内容生产”和”内容服务”两个职责拆开:生产端保留 WordPress 的编辑体验,服务端换成只读的静态文件托管。换来的回报很直接——更快的响应、更高的承载上限、更小的攻击面和更低的日常开销。
如果你运营的是企业官网、产品站或更新不频繁的博客,建议按本文顺序小步验证:先用 WP CLI 在测试域名跑通闭环,替换掉评论、搜索、表单这几个动态功能,再选好托管环境完成低 TTL 切换。需要复杂服务端交互的站点可以考虑混合方案:主站静态化、交互部分保留动态。为静态化后的站点挑选托管资源时,可以参考我们的 VPS 与独立服务器方案;若想先夯实动态端的基础,推荐阅读 WordPress 对象缓存与 Redis 加速实战。