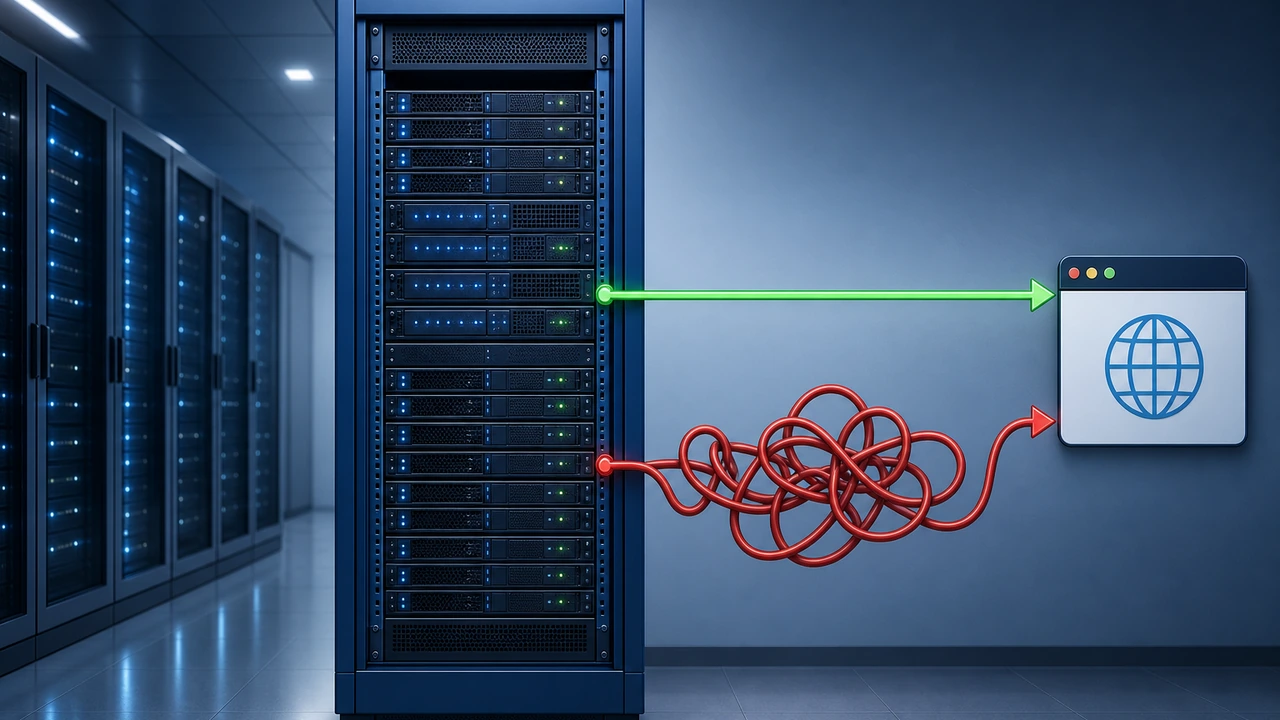
当浏览器与服务器之间的往返延迟越高,传统 HTTPS 连接的建连成本就越明显:先要完成 TCP(传输控制协议)三次握手,再做 TLS(传输层安全协议)协商,跨境访问时这两个串行阶段可能叠加 2-3 个往返。HTTP/3 把传输层换成基于 UDP(用户数据报协议)的 QUIC 协议,把传输握手与加密握手合并为一次。这篇指南会帮助你理解收益来自哪里,并给出在 Nginx 上从检查前提、修改配置到验证生效的完整步骤,同时说明哪些场景不适合贸然开启。
HTTP/3 和 QUIC 解决了什么问题
要判断是否值得升级,先要看清旧协议的瓶颈。QUIC 由 Google 设计、IETF 标准化为 RFC 9000,HTTP/3 则定义在 RFC 9114 中。它们的改进集中在三个具体机制上。
第一,把多次串行握手压缩成一次。 传统 HTTPS 建连需要 TCP 三次握手(1 个往返)加 TLS 1.3 握手(1 个往返),两次握手串行执行。QUIC 把传输握手和加密握手合并:客户端第一个包就能携带加密协商数据,理想情况下 1 个往返即可完成建连并发出请求;配合会话恢复,甚至可以做到 0 往返。
第二,消除队头阻塞。 HTTP/2 在一条 TCP 连接上跑多个流,任何一个报文丢失,所有流都要停下来等重传。QUIC 为每个流独立做流量控制与重传,丢一个包只会阻塞受影响的那个流。这在跨境高丢包链路上差异尤其明显——Cloudflare 的实测数据显示,丢包率较高的网络中 QUIC 对页面加载时间的改善显著大于低丢包网络。
第三,连接迁移。 TCP 连接由四元组(源 IP、源端口、目的 IP、目的端口)标识,手机从 Wi-Fi 切到 5G 时 IP 变化、连接直接断开。QUIC 用连接 ID 标识连接,网络切换后连接不断,移动端体验更平滑。
浏览器侧的支持已经普及:Chrome、Edge、Firefox、Safari 自 2020 年起陆续默认支持 HTTP/3。对站长而言,剩下的问题就是服务端如何开启——这正是下面要展开的内容。
启用前的三个前提条件
HTTP/3 走 UDP 443 端口,与 TCP 443 是两套独立通路。动配置之前先逐项确认,任何一项不满足,开了也白开。
- Nginx 版本与构建:
ngx_http_v3_module从 Nginx 1.25.0 起进入主线,属实验性模块。执行nginx -V 2>&1 | grep -o with-http_v3_module确认输出包含with-http_v3_module;主流发行版仓库里的 1.25+ 版本一般已内置。 - 防火墙与安全组放行 UDP 443:云服务器(在独立硬件上虚拟出的弹性服务器)的安全组、系统防火墙都要放行 UDP 443。只放行 TCP 443 时浏览器会静默回退到 HTTP/2,不报错,很容易被误判为“已生效”。
- TLS 1.3 就绪:HTTP/3 强制要求 TLS 1.3。证书无需更换,但要确认
ssl_protocols包含TLSv1.3。自检命令:echo | openssl s_client -connect 你的域名:443 -tls1_3 2>/dev/null | grep Protocol,输出TLSv1.3即可。
Nginx 配置步骤
前提确认后,修改通常只需三处:监听指令、TLS 协议、Alt-Svc 缓存时间。以下以标准 HTTPS 站点为例。
server {
    listen 443 ssl;
    listen 443 quic reuseport;
    listen [::]:443 ssl;
    listen [::]:443 quic reuseport;
    http2 on;

    server_name example.com;
    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/key.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    add_header Alt-Svc 'h3=":443"; ma=86400';
    quic_retry on;

    # ...其余站点配置
}
四个关键点:
listen 443 quic reuseport:在 UDP 443 上开启 QUIC 监听。reuseport让多个 worker 进程各自绑定同一 UDP 端口,由内核负载分担,官方文档明确建议启用。同一台机器只需一个 server 块加reuseport。http2 on:1.25.1 起的独立指令写法。保留 HTTP/2 监听很重要——它是不支持 HTTP/3 的客户端的回退路径。Alt-Svc响应头:告诉浏览器“同端口还提供 h3 服务,缓存 86400 秒”。首次访问仍走 HTTP/2,收到该头后下次才尝试 HTTP/3,这是正常协商过程。quic_retry on:要求客户端重试令牌,可缓解 UDP 地址伪造放大攻击。
修改后执行 nginx -t 验证语法,再 systemctl reload nginx 平滑重载,不会中断现有连接。
关于 CDN(内容分发网络):如果站点前面套了 CDN,浏览器协商到的 HTTP/3 取决于 CDN 边缘节点,源站 QUIC 配置只作用于回源或直连用户。先在 CDN 控制台确认 HTTP/3 开关,再改源站,顺序不要颠倒。
如何验证 HTTP/3 已生效
需要从协议协商、端口连通、数据面三个角度交叉验证。
浏览器验证:Chrome 打开 chrome://http-version-internals/,或在开发者工具 Network 面板勾选 Protocol 列,刷新后查看是否显示 h3。首次访问显示 h2 属正常,Alt-Svc 生效后的第二次访问才是判断依据。
命令行验证:curl -sI https://你的域名 | grep -i alt-svc 应输出 h3=":443"; ma=86400;再用 curl --http3-only -v https://你的域名 -o /dev/null 2>&1 | grep -i "HTTP/3"(需 curl 7.66+ 且带 HTTP/3 支持)确认 QUIC 可直接拿到响应。
UDP 端口连通:服务器本机执行 ss -lun | grep :443 确认监听存在;外部可用 nmap -sU -p 443 你的域名 探测。监听在但不通,就逐层检查云安全组与系统防火墙。
上线后建议观察一周:在 log_format 中加入 $server_protocol 变量,对比协议分布与首字节时间,确认 h3 占比上升且无异常回退,再推广到其他站点。
常见问题与回退处理
上线新传输协议,可观测性和回退路径比配置本身更重要。
问题一:部分用户站点打不开。 多数是 UDP 443 被中间网络设备或企业防火墙拦截。HTTP/3 的设计本身包含回退——QUIC 失败后浏览器会降级回 TCP 上的 HTTP/2。确认 listen 443 ssl 与 http2 on 仍保留,回退路径就可用;不要为了“强制 h3”删除 TCP 监听。
问题二:验证时一直显示 h2。 按顺序排查:Alt-Svc 头是否下发、UDP 443 是否监听、浏览器是否二次访问。任何一环断掉都会停留在 h2,且没有明显报错。
问题三:CPU 占用上升。 QUIC 在用户态处理重传与拥塞控制,高连接数下比内核态 TCP 略高。可调整 worker 数,或在负载均衡层把 HTTP/3 卸载到专用节点;同时留意官方 CHANGELOG——ngx_http_v3_module 仍是实验性模块,升级版本时指令可能有调整。
从运维策略角度,建议把 UDP 443 纳入现有监控:监听消失、UDP 流量骤降都是配置漂移的信号。如果你的站点跑的是 WordPress,升级前也可以先参考我们的 WordPress 运维分类文章,确认插件与缓存层不会干扰协议判断。
如果你在规划整体的服务端性能升级,HTTP/3 只是传输层的一环,TLS 调优、缓存策略同样影响最终体验;也可以考虑内置现代协议支持的托管方案,例如 Hostease 的 VPS(虚拟专用服务器)主机,从基础设施层面减少这类升级的运维负担。若你需要系统地规划 WordPress 站点加载优化,推荐先读 TTFB 优化指南,把回源与缓存链路理顺后,再叠加 HTTP/3 收益会更明显。
总结
回顾全文:HTTP/3 与 QUIC 的核心收益是单往返建连、流级无队头阻塞和连接迁移;启用前提是 Nginx 1.25+ 且含 v3 模块、UDP 443 全链路放行、TLS 1.3 就绪;配置上抓住 listen 443 quic reuseport、Alt-Svc 头和 quic_retry on 三个关键项;验证时用浏览器 Protocol 列、curl --http3-only 和 ss -lun 交叉确认。
我们的建议是分阶段推进:先在一个非核心站点启用并观察一周,再推广到主站,同时保留 HTTP/2 监听作为回退路径。如果你需要进一步了解服务器层面的配置思路,可以参考我们的 服务器运维分类文章;正在选型的读者也可以结合 VPS 主机方案 评估承载环境,把传输协议升级放进整体架构规划里一并落地。